






Un site web poate fi deschis rapid în diferite țări, proteja conturile utilizatorilor și continua să comercializeze pe ceasurile aglomerate. Pentru aceasta, toate lucrările sunt determinate de la început până la locul de a face. Conținutul comun este prezentat într-un punct apropiat de utilizator. Sesiunea, operațiunile de echilibru și de plată sunt de mers pe jos prin cererea care confirmă autorizarea și înregistrările.
Luăm hosting-ul pe modul în care monitorizează o cerere din browser. Mai întâi ne uităm la modul în care conținutul ajunge la utilizator, apoi cum aplicația controlează cererea. În secțiunile recente există acces la server, Fail2Ban și reveniți de la rezervă.
Atunci când un utilizator deschide pagina, se pot prezenta imagini și fișiere de stil deschise de pe serverul web. Tranzacții personale cum ar fi sesiune, echilibru sau cerere de sprijin sunt evaluate în practică, înregistrările necesare sunt luate din baza de date. Desfășurarea acestor sarcini la locul potrivit reduce a face aceeași lucrare din nou pentru fiecare vizită. De exemplu, atunci când o veste comună vine vizual de la cache, utilizatorul este privat sprijinul trece prin controlul accesului.
Plesk Versiunea PHP şi piscinele de lucru pe care aplicaţia le foloseşte peste ea pot fi gestionate. Conexiunile de baze de date, permisiunile de fişier şi copiile de rezervă trebuie, de asemenea, aranjate în funcţie de necesităţile serviciului. Gazduirea adecvată a unui magazin nu acoperă numai deschiderea paginii de start. Când vine anunţul de plată, comanda este salvată, executarea livrării către serverul de joc şi suportul utilizatorului aceleași piese de serviciu pentru a ajunge la înregistrare.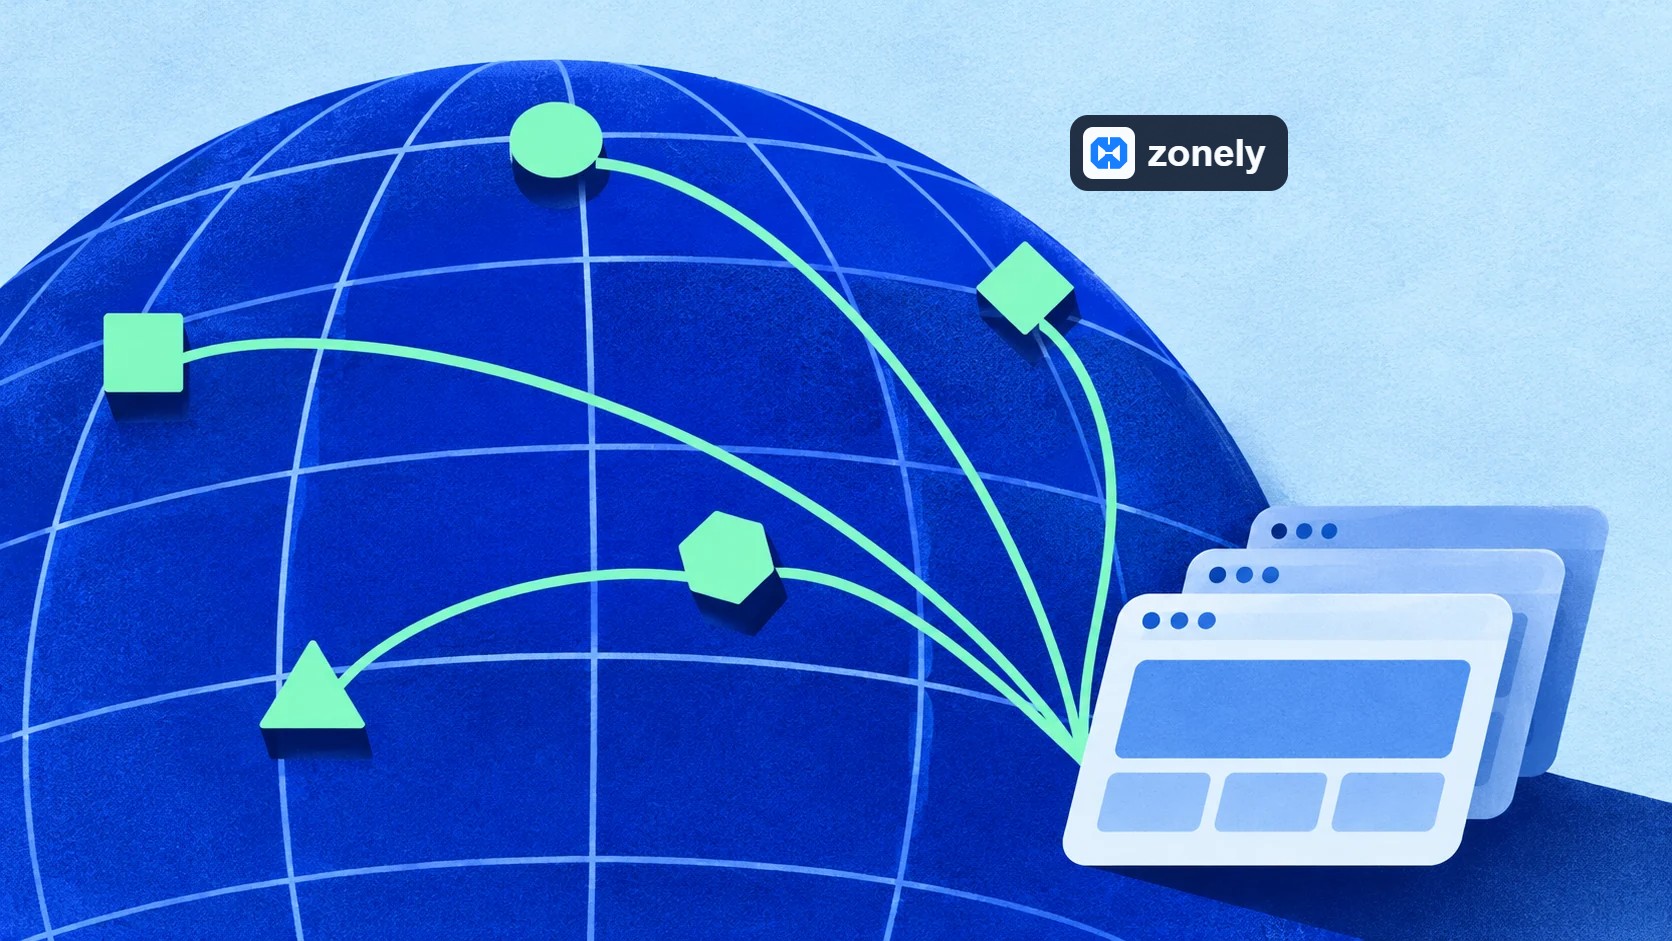 Conținutul comun este realizat în aplicarea tranzacțiilor de sesiune atunci când sunt prezentate din diferite regiuni.
Oferim trafic utilizatorilor din diferite țări prin întâlnirea locației care este adecvată pentru a fi solicitată. Conținutul comun, cum ar fi logo-ul, fișierul stil și vizual deschis pot fi prezentate de la un punct apropiat către utilizator. Astfel, nu are nevoie să meargă la serverul gazdă pentru fiecare imagine. Ruta rapidă pentru utilizatorul dintr-o țară nu poate da același rezultat într-o altă țară Prima perioadă de răspuns ar trebui măsurată din diferite regiuni.
Panoul de sesiune trece prin aplicarea autorizata a tranzactiilor de balanta si plata. De exemplu, acelasi produs vizual poate fi prezentat din cache in mai multe tari. Daca utilizatorul este creditat, tranzactia este procesata la inregistrarea comenzii principale iar noul sold este aratat doar pe propria sedinta. Cu distributia traficului regional, limitele de acces ale utilizatorilor sunt mentinute impreuna.
De exemplu, atunci când acceptă un text pagina de căutare deschisă, adresa de upload fișier este în așteptare pentru un anumit tip de cerere POST singur. Morțile pentru a rula script-ul în caseta de căutare sunt verificate. În adresa de încărcare fișier, metodele, dimensiunea corpului și numărul de fișiere sunt limitate. O regulă modSecuritate trebuie urmărită pe o zonă de potrivire și acțiune selectată zilnic. Dacă este supravegheat, ce tipuri de conținut ar trebui să fie, de asemenea, determinate. Un detaliu de eroare de imprimare în vrac sau baza de date care se scurge pe ecranul de defect al aplicației. Aplicația trebuie să păstreze răspunsurile lor de eroare simplu, scrie detalii de diagnosticare special.
OWASP Core Regula Set (CRS) convertește meciuri la puncte pe instalațiile utilizate pentru a evalua anomalii. De exemplu, cu un antet suspect, atacul moare în organism poate înscrie împreună în aceeași cerere. Scorul total este blocat atunci când atinge pragul configurat. ID-urile de regulă indică care se potrivește scorului. Dacă există un alt strat de rețea în fața firewall, fiecare caz Este necesar să se testeze cererea dinamică într-un mod care trece cu adevărat prin audit.
Când se activează blocarea, tranzacţia validă trebuie re-testată la cererea coruptă şi la scenariul de trafic ridicat. Trebuie văzut motivul deciziei privind jurnalele, parola, datele de plată şi comutatoarele de conectare ar trebui mascate. Rata de eroare pe care utilizatorii reali o primesc între rezultatele care urmează să fie monitorizate este numărul de blocaje şi timpul de răspuns în orele aglomerate. De asemenea, ar trebui să completeze notificarea, mesajul de sprijin și încărcarea corectă a fișierului.
Plesk Ghid ModSecurity · OWASP SIR evaluat · Nepotriviri ale SIR-urilor OWASP și excepții de regulă
Să presupunem că o seară de vineri are sute de cereri într-un minut al unui IP. Cererile sunt de gând să deschidă vizual pentru toată lumea, cele mai multe dintre ele sunt îndeplinite din cache, și în cazul în care numărul incorect de intrări nu este crescut, utilizatorii pot răci imediat IP din joc. Dacă aceeași IP se numește parolă pe sute de conturi diferite la intervale scurte, limita de viteză este semnificativă pentru calea de intrare. Primul în modul de observare, care este în modul Citiți meciul de cereri, apoi aplicați verificarea sau blocarea pentru un anumit timp. Obțineți timpul de sosire și calea de retragere a regulii. Pagina deschisă pentru toată lumea, panoul de sesiune și anunțul de plată trec prin diferite controale.
Normele de siguranță sunt toate acoperirea fluxului de la solicitarea de intrare la utilizator. Metoda de solicitare acceptată de fiecare punct final, câmpuri, tipuri de date, lungimi și dimensiunea corpului ar trebui să fie determinate. Zonele de neuitat nu trebuie prelucrate, cererile invalide ar trebui respinse fără a începe procesul aferent. Pentru trialuri repetate din aceeași sursă, tipul de prelucrare este adecvat pentru viteza corespunzătoare ar trebui definite limite.
Verificarea unei cereri POST nu este suficienta singura. Chiar daca cererea vine de la un utilizator autorizat, un alt utilizator ar trebui sa-si schimbe inregistrarea. Verificarea CSRF trebuie aplicata in tranzactiile de schimb de date cu sesiunea browserului. Valorile primite trebuie sa fie legate de interogare ca parametri si codificate conform legarii utilizate atunci cand sunt scrise pe pagina. Conținutul ar trebui verificat cu o listă deschisă de etichete și atribute. Astfel, o valoare stocată în intrare nu se transformă în script care rulează conținut pe un alt ecran care este apoi afișat.
Scopul înregistrării textului scris de utilizator nu este acela de a șterge niciun caracter special. 5 < 10 Ar trebui să fie stocate ca expresie și citit pe pagina. Aceeași valoare este codificată în HTML, în timp ce intră în interogarea bazei de date ca parametru. Răspunsul JSON scris, de asemenea, cu codorul JSON. Cu o singură funcție de curat, toate aceste contexte lucrează pentru a rezolva, ambele perturba mesaje reale, lăsând unele ecrane.
httpNumai este utilizat în PHP sesiune cookie. Când HTTPS este folosit, Secure este de asemenea activat. JavaScript-ul din httpOnly browser-ul limitează direct cookie-ul pentru a citi. Cookie-ul securizat permite trimiterea acestuia prin HTTPS. Perechea IP limitează reutilizarea unui jeton capturat dintr-o altă adresă. Setări cookie, codare ieșire MVC și log pe server Aşa că merge împreună.
Schimbarea denumirii, conţinutul înseamnă blocarea comenzilor pentru a rula în zona de verificare şi încărcare. Nu numai scurtarea numelui fişierului, dar un conţinut executabil arătat ca imagine nu aduce în siguranţă. Recodat vizual verificate şi doar oferit tipul aşteptat este parte din linia de încărcare.
Componenta de instalare se adresează CGI, script-ul cash, JavaScript și PHAR ca conținut executabil alături de extensii comentabile, cum ar fi PHP și PHTML. Protecția script-ului în procesoarele generale de fișiere poate gestiona aceste tipuri ca text simplu și adăugați .txt în numele fișierului. Zona vizuală upload respinge fișierul care nu este conform cu permisiunea sa lista MIME. Astfel, fișierul general va fi abordat ca un fișier generic. nu înseamnă că procesoarele pot stoca un fișier text, același fișier va fi considerat vizual.
Sarcina zonei de instalare este, de asemenea, importantă. Cu câmpul vizual obișnuit al utilizatorului, nu este necesar să existe aceeași politică a fișierului, care este inclusă în prezența de proiectare a persoanei autorizate. În fluxul de protecție revizuit, există constrângeri generale de încărcare și controale specifice zonelor de proiectare. Acest lucru nu înseamnă că fiecare SVG este acceptat; chiar și în zona permisă, conținutul fișierului are auditat.
În cazul unei erori în timpul producției de predispoziție, este necesar să nu se deschidă pentru toată lumea în parte. Salvați pe spațiul temporar și mutați ieșirea din numele final. Setați limita de dimensiune atât pe serverul web cât și pe partea PHP. De exemplu, dacă aplicația pune 4 MB limită, atunci serverul în fața acestuia acceptă corpuri mult mai mari, chiar fișierul care va fi respins vor fi respinse, chiar și lățimea de bandă și banda temporară consuma stocare. Da un mesaj clar utilizatorului in cererea depaseste limita pe care o puteti incerca din nou.
Tema editabila si fisierele panel apartin stratului de prezentare. Controlerul template poate fi operat de etichete PHP, headere comentator script si blocheaza direct SQL moare atasat in aparenta. Chiar si cu numele fisierului .php, continutul este supus acestor reguli. Motorul model compileaza modelul verificat in propriul format de lucru. Datele dinamice sunt autorizate in partea de prezentare a suportului componenta oferă. Directiva privind producția brută este limitată, căile de active sunt, de asemenea, relative și limitate cu directoare permise.
O temă poate arăta titlul cererii de sprijin. antetul decide backend la care utilizator va fi afișat și ce înregistrări din baza de date vor fi retrase. Dacă fișierul tematic este direct autorizat să citească fișiere de pe server sau să deschidă o conexiune la rețea, atunci efectul unei modificări a proiectului se extinde la datele magazinului.
Compilatorul de șablon funcționează pentru valorile standard HTML ieșire, coduri caractere speciale și cuie. De exemplu, <Script> într-o intrare apare ca text pentru utilizator atunci când este scris în câmpul text HTML. Valoarea brută a șablonului este, de asemenea, blocată în controlul sursei. În zonele în care nevoile bogate HTML sunt clar utilizate blocuri Uç backend. Dacă o valoare este utilizată ca URL, Graficul link permis ar trebui să fie, de asemenea, aplicat codării JSON securizate în cazul în care acesta este transferat la JavaScript ca date.
Copia de lucru scanează conținutul înainte de a fi preluată în șablonul activ. Apel Shell, citire fișiere sau listare index, accesul la variabile media, cURL și operațiunile de prize sunt exemple controlate în acest strat. Modificarea blocată nu va fi scrisă în șablon activat. O deschidere sesiune validă cu SFTP permite transferul de fișier. Dacă site-ul este activat de acel fișier, șablonul verifica decide.
Un client HTTP poate trimite o cerere la o adresă în care serverul este accesibil. Autorizaţia de a începe un proces este comandată sistemului de operare. Aceste autorităţi trebuie să fie limitate separat. Pe lângă revizuirea codului, permisiunile de procesare, accesul la fişiere şi ieşirea din reţea ar trebui de asemenea restricţionate prin sarcina modulului.
Ecrane de management și suport ar trebui să arate informațiile necesare pentru proces, deoarece conexiunea nu funcționează. Valoarea deschisă a parolei nu ar trebui inclusă în aceste ecrane sau răspunsuri de eroare. Cu comutatorul de rezolvare, înregistrarea criptată trebuie păstrată separat și limitată la procesul care creează accesul la cheie. Această separare de acces elimină necesitatea de a vedea parola pe tranzacțiile de suport zilnic.
Plesk include o protecție care limitează încercările repetate de autentificare eșuate în panou și prin API. Accesul administrativ poate fi restricționat la anumite adrese IP sau rețele. Conturile de baze de date care nu au nevoie de conexiuni la distanță pot fi limitate la acces local. Dacă se conectează un server de aplicații separat, contului respectiv i se acordă acces doar din sursa necesară.
ModSecuritatea evaluează conţinutul unei cereri HTTP. Procesele IP Fail2Ban în funcţie de evenimentele care sunt observate pe jurnalele lor de servicii. Deoarece pot partaja acelaşi IP mai multe persoane, pragul şi durata obstacolului ar trebui ajustate conform serviciului, obstacolele trebuie monitorizate zilnic.
Plesk Fail2Ban și protecția de intrare · Limitări de acces ale administratorului · Norme privind accesul la baze de date
Atunci când utilizatorii spun că site-ul înghețat este prima distincție în cazul în care răspunsul este așteptat. Pagina de rezultat deschis pentru toată lumea este rapid, începeți de la SQL interpretariat care funcționează în același timp compararea panoului utilizatorului care a conectat în. Dacă imaginea statică este mai lent atunci capacitatea de rețea, disc sau server ar trebui să fie, de asemenea, revizuite. Toți angajații din piscina PHP așteaptă să răspundă încet de la un serviciu extern, utilizarea CPU este scăzută Chiar dacă cererile noi rămân în ordine. Creșterea numărului de angajați poate crește îngustitatea prin trimiterea mai simultană a unor întrebări către baza de date.
De exemplu, puteți calcula tabelul de rezultat încă o dată și să ofere un partener pentru scurt timp în loc de recalculare pentru fiecare utilizator. Pagina de cont și coșul meu corespunzătoare sunt speciale pentru utilizator. După schimbarea regulii cache, deschide aceeași adresă cu două conturi de testare diferite. Dacă al doilea utilizator vede primul nume de utilizator, echilibru sau coș, performanța este disponibilă De exemplu, datele au fost dezvăluite. Nu finalizați testul prin examinarea orei de deschidere a paginii.
Ultima prova este simplu: trimite tipul greșit de fișier, încărcați o fotografie mică validă și deschideți tabelul rezultat al unui utilizator normal în acest moment. Apoi restabiliți backup la un mediu separat. Acest patru proces arată că o regulă de protecție nu blochează și bloca utilizatorul și de a salva ceea ce după un eveniment real.
Ghid de încărcare fișiere OWASP · Cloudflare pagini de verificare
Luăm hosting-ul pe modul în care monitorizează o cerere din browser. Mai întâi ne uităm la modul în care conținutul ajunge la utilizator, apoi cum aplicația controlează cererea. În secțiunile recente există acces la server, Fail2Ban și reveniți de la rezervă.
Plesk Începând cu aranjamentul de găzduire
Un site comunitar, magazin și panou de sprijin; fișiere de aplicații, baze de date și servicii care rulează aceste două. Suntem gazduieste in managementul acestui aspect Plesk Folosim. Conectarea numelui de domeniu la site-ul, managementul certificării, serverul web și setările de operare ale aplicației sunt abordate în același strat de management. Magazinul pe care îl vede utilizatorul este fața care se deschide din acest sistem.Atunci când un utilizator deschide pagina, se pot prezenta imagini și fișiere de stil deschise de pe serverul web. Tranzacții personale cum ar fi sesiune, echilibru sau cerere de sprijin sunt evaluate în practică, înregistrările necesare sunt luate din baza de date. Desfășurarea acestor sarcini la locul potrivit reduce a face aceeași lucrare din nou pentru fiecare vizită. De exemplu, atunci când o veste comună vine vizual de la cache, utilizatorul este privat sprijinul trece prin controlul accesului.
Plesk Versiunea PHP şi piscinele de lucru pe care aplicaţia le foloseşte peste ea pot fi gestionate. Conexiunile de baze de date, permisiunile de fişier şi copiile de rezervă trebuie, de asemenea, aranjate în funcţie de necesităţile serviciului. Gazduirea adecvată a unui magazin nu acoperă numai deschiderea paginii de start. Când vine anunţul de plată, comanda este salvată, executarea livrării către serverul de joc şi suportul utilizatorului aceleași piese de serviciu pentru a ajunge la înregistrare.
Cât de repede se deschide site-ul dumneavoastră în diferite țări?
Conținutul comun este realizat în aplicarea tranzacțiilor de sesiune atunci când sunt prezentate din diferite regiuni.Oferim trafic utilizatorilor din diferite țări prin întâlnirea locației care este adecvată pentru a fi solicitată. Conținutul comun, cum ar fi logo-ul, fișierul stil și vizual deschis pot fi prezentate de la un punct apropiat către utilizator. Astfel, nu are nevoie să meargă la serverul gazdă pentru fiecare imagine. Ruta rapidă pentru utilizatorul dintr-o țară nu poate da același rezultat într-o altă țară Prima perioadă de răspuns ar trebui măsurată din diferite regiuni.
Panoul de sesiune trece prin aplicarea autorizata a tranzactiilor de balanta si plata. De exemplu, acelasi produs vizual poate fi prezentat din cache in mai multe tari. Daca utilizatorul este creditat, tranzactia este procesata la inregistrarea comenzii principale iar noul sold este aratat doar pe propria sedinta. Cu distributia traficului regional, limitele de acces ale utilizatorilor sunt mentinute impreuna.
Solicitări web accesează serverul
Cum se citeşte regula ModSecurity?
PleskModSecuritate, folosit pentru aplicatii web firewall in , controleaza solicitarile HTTP cu reguli structurate. Setul de reguli descrie ce proces se va uita la ce domeniu, ce meciuri si meciuri. O regula poate examina doar modul si metoda de solicitare. Alte reguli pot fi impartite in zone sub forma, valori JSON separate sau structura instalatiei Antetele de cerere sunt citite în etapa incipientă; controlul corpului se face după separarea conținutului. Este necesar să se verifice dacă separatorul corespunzător funcționează pentru un obiectiv folosind JSON sau încărcarea fișierului.De exemplu, atunci când acceptă un text pagina de căutare deschisă, adresa de upload fișier este în așteptare pentru un anumit tip de cerere POST singur. Morțile pentru a rula script-ul în caseta de căutare sunt verificate. În adresa de încărcare fișier, metodele, dimensiunea corpului și numărul de fișiere sunt limitate. O regulă modSecuritate trebuie urmărită pe o zonă de potrivire și acțiune selectată zilnic. Dacă este supravegheat, ce tipuri de conținut ar trebui să fie, de asemenea, determinate. Un detaliu de eroare de imprimare în vrac sau baza de date care se scurge pe ecranul de defect al aplicației. Aplicația trebuie să păstreze răspunsurile lor de eroare simplu, scrie detalii de diagnosticare special.
| Familie de reguli | Mostră de neșters | Controlul complet al cererii |
|---|---|---|
| Add-on și XSS | Etichete, atribute de eveniment și sisteme de conectare executabile | Cu text HTML, atribut sau context URL. Limitați textul bogat cu elemente permise. |
| Injecţie cu SQL | sintaxă pentru modificarea structurii interogării valorii formei | Utilizaţi interogarea parametrilor. Selectaţi opţiunile din lista fixă, care determină structura de interogare ca coloana de clasare. |
| Migrația rutieră și accesul la fișiere | Solicitări care încearcă să iasă din directorul de aplicații sau să realizeze configurarea specială | Instalați calea de fișier de la intrare utilizator. Verificați ID-ul de înregistrare și deschideți fișierul din magazinul permis. |
| Injecție de comandă | Separatoare speciale și scripturi neașteptate pentru comenzi de sistem | Combină datele utilizatorului pentru comanda de cochilie. Validarea procesării și a parametrilor separat. |
| Forma și dimensiunea | Forma ruptă sau JSON, metodă neașteptată și corp excesiv de mare | Identificați tipul, câmpurile și dimensiunea acceptate de fiecare punct final. |
Evaluează cererea în context în loc să fie blocată de un singur cuvânt
Într-un mesaj de sprijin, cuvântul De asemenea, este important. Cu firewall-ul, aplicația poate ajunge la o înțelegere diferită în aplicația care merită să treacă prin audit dacă există comentarii diferite unul față de celălalt.OWASP Core Regula Set (CRS) convertește meciuri la puncte pe instalațiile utilizate pentru a evalua anomalii. De exemplu, cu un antet suspect, atacul moare în organism poate înscrie împreună în aceeași cerere. Scorul total este blocat atunci când atinge pragul configurat. ID-urile de regulă indică care se potrivește scorului. Dacă există un alt strat de rețea în fața firewall, fiecare caz Este necesar să se testeze cererea dinamică într-un mod care trece cu adevărat prin audit.
Ce regulă se modifică dacă o cerere valabilă este blocată?
Noile reguli ar trebui mai întâi testate cu fluxuri reale de lucru în modul de detectare sau într-un mediu de testare. Produsul salvează, mesaj suport, upload vizual și anunț de plată semnat sunt încercate individual. Dacă un formular este blocat accidental, cererea se găsește pe drum și ID-ul regulii. De exemplu, dacă un editor autorizat de proiectare este într-adevăr HTML așteptat în singurul domeniu al zonei unice, nu există nicio excepție Într-o astfel de excepţie, cererea trebuie să fie supusă propriei autorizaţii şi controlului conţinutului.Când se activează blocarea, tranzacţia validă trebuie re-testată la cererea coruptă şi la scenariul de trafic ridicat. Trebuie văzut motivul deciziei privind jurnalele, parola, datele de plată şi comutatoarele de conectare ar trebui mascate. Rata de eroare pe care utilizatorii reali o primesc între rezultatele care urmează să fie monitorizate este numărul de blocaje şi timpul de răspuns în orele aglomerate. De asemenea, ar trebui să completeze notificarea, mesajul de sprijin și încărcarea corectă a fișierului.
Plesk Ghid ModSecurity · OWASP SIR evaluat · Nepotriviri ale SIR-urilor OWASP și excepții de regulă
Pune locul corect de verificare gestionat
WAF evaluează tiparele de atac cunoscute cu modul, corpul și alte semnale pe care le doresc. Trebuie să existe un set de reguli bine definite, care include limita de timp pentru traficul suspect browser-ului, Managed Challenge și pași de blocare atunci când este necesar. Acesta poate aparține, de asemenea, zeci de utilizatori pe aceeași rețea școală IP. Prima referire la drum, interval de timp și rata de tranzacționare nereușită. Dacă ați pus verificarea browser-ului pe adresa de livrare sau anunț de plată a modulului, acesta nu poate răspunde la automatizare. Utilizați semnătura, timbrul de timp și de prelucrare limita specială de viteză pe aceste capete.Să presupunem că o seară de vineri are sute de cereri într-un minut al unui IP. Cererile sunt de gând să deschidă vizual pentru toată lumea, cele mai multe dintre ele sunt îndeplinite din cache, și în cazul în care numărul incorect de intrări nu este crescut, utilizatorii pot răci imediat IP din joc. Dacă aceeași IP se numește parolă pe sute de conturi diferite la intervale scurte, limita de viteză este semnificativă pentru calea de intrare. Primul în modul de observare, care este în modul Citiți meciul de cereri, apoi aplicați verificarea sau blocarea pentru un anumit timp. Obțineți timpul de sosire și calea de retragere a regulii.
Cererea, sesiunea și controlul autorizării în cerere
Formularul din browser-ul utilizatorului este indeplinit la intrarea unui modul de joc si a unui fisier upload. In operatorul central, cererea trece prin straturile de control inainte de a incepe procesul corespunzator. Primul strat limiteaza cererea pana cand aceeasi sursa va fi ocupata in scurt timp. Limite separate pentru cererile de schimb de date cu traficul general Se aplică. Atunci când limita este completată, aceasta va fi oprită cu un răspuns care informează cererea de așteptare. Astfel, nu trebuie să împartă același buget în cerere de sprijin continuu cu o imagine de pagină obișnuită.
Pagina deschisă pentru toată lumea, panoul de sesiune și anunțul de plată trec prin diferite controale.Regula setată pentru a reflecta intrările și datele POST în pagină
Controlerul central scanează zonele de formă, inclusiv array-uri cuib. Ștergerea corpului în capetele corespunzătoare JSON, eliminarea valorilor. Normalizarea înainte de scanare asigură că aceeași intrare codificată în diferite formate este evaluată cu aceleași reguli. Limitele de lungime ale corpului și zonei sunt, de asemenea, controlate. Limita de viteză determină cât de des poate fi solicitată o sursă. Inspecție conținut Dacă vă uitaţi la date într-o singură cerere.| Eșantionul văzut în declarația de intrare | Scopul auditului |
|---|---|
| Betic sau iframe tag, atribut eveniment HTML, javascript: link | Apoi preveniți execuția codului în browser-ul de intrare reflectat pe o pagină. |
| Etichetă de deschidere PHP, număr de apel sau înlocuire a comenzii shell | Blocarea conținutului în câmpul de text pentru executarea codului sau scriptului pe server. |
| Un ambalaj de debit, cum ar fi încercarea de a ieși din matricea superioară sau php:// | Se taie intrarea care funcționează pentru a ieși din calea de fișier așteptat sau se deschide un flux alternativ. |
| Structura Uniunii SELECT, apelul SQL care produce întârziere sau scrie mucegai pentru fișier | marca input-ul destinat schimbării rezultatului viței de vie, timpului de lucru sau efectului. |
Verificarea unei cereri POST nu este suficienta singura. Chiar daca cererea vine de la un utilizator autorizat, un alt utilizator ar trebui sa-si schimbe inregistrarea. Verificarea CSRF trebuie aplicata in tranzactiile de schimb de date cu sesiunea browserului. Valorile primite trebuie sa fie legate de interogare ca parametri si codificate conform legarii utilizate atunci cand sunt scrise pe pagina. Conținutul ar trebui verificat cu o listă deschisă de etichete și atribute. Astfel, o valoare stocată în intrare nu se transformă în script care rulează conținut pe un alt ecran care este apoi afișat.
| Acasã | Normele care trebuie definite | Comportament preconizat |
|---|---|---|
| Cerere de intrare | Metoda, dimensiunea, spațiul și limitele de tip | Cererea nevalidă este respinsă înainte de proces. |
| Autoritatea de tranzacție | Autentificare, înregistrare și control CSRF dacă este necesar | Utilizatorul este autorizat doar să se înregistreze. |
| Baza de date | Interogarea parametrilor și accesul minim necesar | Intrarea utilizatorului nu poate modifica structura interogării. |
| Rezultat | Conectarea codului corespunzător și a textului bogat | Conținutul nu funcționează cod nedorit în timp ce este afișat. |
| Trafic intens | Limita de viteză, verificarea și blocarea periodică pe baza punctului final | Utilizarea suspectă este limitată, se menține modul normal de operare. |
Nu determinăm limita de siguranţă în cutii
Un moderator adaugă capturi de ecran la 471. Dacă serverul arată ca o sesiune solo, utilizatorul poate adăuga fișiere la cererea unui alt utilizator prin efectuarea 471 în cerere. Chiar dacă fișierul este un PNG impecabil aici. Verificați că persoana care se loghează mai întâi are dreptul de a accesa această cerere, atunci autoritatea de adăugare. În cele din urmă, fișierul însuși este neautorizat. Review. Identitate, permisiune de tranzactie si tip fisier sunt trei controale separate.Scopul înregistrării textului scris de utilizator nu este acela de a șterge niciun caracter special. 5 < 10 Ar trebui să fie stocate ca expresie și citit pe pagina. Aceeași valoare este codificată în HTML, în timp ce intră în interogarea bazei de date ca parametru. Răspunsul JSON scris, de asemenea, cu codorul JSON. Cu o singură funcție de curat, toate aceste contexte lucrează pentru a rezolva, ambele perturba mesaje reale, lăsând unele ecrane.
Ce se întâmplă dacă cookie-ul sesiunii este utilizat de la un alt IP?
Atunci când contul web este verificat, registrul serverului controlează adresa IP înregistrată în login și ultima dată de valabilitate. Dacă cineva copiază jetonul și îl trimite dintr-un alt IP, sesiunea nu se va potrivi cu înregistrarea și cererea nu este autorizată de acel cont. Aceeași regulă poate necesita reintrare dacă utilizatorul schimbă IP din datele mobile în Wi-Fi.httpNumai este utilizat în PHP sesiune cookie. Când HTTPS este folosit, Secure este de asemenea activat. JavaScript-ul din httpOnly browser-ul limitează direct cookie-ul pentru a citi. Cookie-ul securizat permite trimiterea acestuia prin HTTPS. Perechea IP limitează reutilizarea unui jeton capturat dintr-o altă adresă. Setări cookie, codare ieșire MVC și log pe server Aşa că merge împreună.
Încărcare fișier și stocare securizată
Cum înţelegi că o poză este cu adevărat o imagine?
Antetul MIME trimis de browser poate fi schimbat. Puneți limita de mărime pe linia de instalare, verificați extensia permisă, tastați din conținutul fișierului și deschideți vizual cu o bibliotecă de imagini. Limitați numărul de pixeli. Când este deschis un mic fișier comprimat, acesta poate consuma prea multă memorie. Recodați imaginea încărcată și depozitați serverul produs de nume. Se încarcă În director, PHP nu ar trebui să fie operate, trebuie să existe un control al proprietății în descărcarea fișierelor speciale.Numele fișierului generat de extensia dublă și sistem
Numele unui fișier imagine.php.png În cele din urmă, PNG scrie nu poate dovedi că datele din interiorul este imagine. Este important astfel încât tipul de fișier și structura vizuală să fie corectate în timpul instalării. Dacă un PNG real trece verificarea, identificarea sistemului este utilizat în loc de numele original al fișierului în fluxuri de înregistrare vizuală suportate. De exemplu, fișierul stocat 8d7c42f1. png se numește o singură extensie vizuală în format. Piesele pe care utilizatorul le adaugă la numele fișierului nu determină numele fișierului de pe server.Schimbarea denumirii, conţinutul înseamnă blocarea comenzilor pentru a rula în zona de verificare şi încărcare. Nu numai scurtarea numelui fişierului, dar un conţinut executabil arătat ca imagine nu aduce în siguranţă. Recodat vizual verificate şi doar oferit tipul aşteptat este parte din linia de încărcare.
Componenta de instalare se adresează CGI, script-ul cash, JavaScript și PHAR ca conținut executabil alături de extensii comentabile, cum ar fi PHP și PHTML. Protecția script-ului în procesoarele generale de fișiere poate gestiona aceste tipuri ca text simplu și adăugați .txt în numele fișierului. Zona vizuală upload respinge fișierul care nu este conform cu permisiunea sa lista MIME. Astfel, fișierul general va fi abordat ca un fișier generic. nu înseamnă că procesoarele pot stoca un fișier text, același fișier va fi considerat vizual.
Cum să se ocupe cu scripturi stocate în SVG?
SVG descrie desenul cu o structură pe bază de text. Acesta poate fi adăugat la un atribut scriptural, declanșarea incidentului sau conexiune periculoasă în structura. Fișierul poate transporta conținut care va schimba comportamentul paginii în apare ca un logo mic pe ecran. Prin urmare, sistemul examinează, de asemenea, conținutul SVG. Etichetele de scenariu, procesoare evenimente, scheme de link periculoase și ingrediente active încorporate sunt exemple controlate. Instalaţia neconvenţională este blocată fără a fi procesată.Sarcina zonei de instalare este, de asemenea, importantă. Cu câmpul vizual obișnuit al utilizatorului, nu este necesar să existe aceeași politică a fișierului, care este inclusă în prezența de proiectare a persoanei autorizate. În fluxul de protecție revizuit, există constrângeri generale de încărcare și controale specifice zonelor de proiectare. Acest lucru nu înseamnă că fiecare SVG este acceptat; chiar și în zona permisă, conținutul fișierului are auditat.
Cine poate accesa fișierul atunci când instalarea este finalizată?
Acesta poate fi deschis publicului pentru toată lumea, în cazul în care screenshot solicitarea suport poate conține adresa de e-mail a utilizatorului. Ambele dintre ele nu ar trebui să fie la fel ca normele de stocare și oferind chiar dacă există imagini. Păstrați atașamentul suport în afara rădăcinii web, verificați că utilizatorul are încă acces la cererea corespunzătoare în cererea de descărcare. Un nume de fișier dificil de ghicit este un control al accesului unic Nu-l folosi, poţi prezenta publicul ca pe un vizual nefuncţional recodat.În cazul unei erori în timpul producției de predispoziție, este necesar să nu se deschidă pentru toată lumea în parte. Salvați pe spațiul temporar și mutați ieșirea din numele final. Setați limita de dimensiune atât pe serverul web cât și pe partea PHP. De exemplu, dacă aplicația pune 4 MB limită, atunci serverul în fața acestuia acceptă corpuri mult mai mari, chiar fișierul care va fi respins vor fi respinse, chiar și lățimea de bandă și banda temporară consuma stocare. Da un mesaj clar utilizatorului in cererea depaseste limita pe care o puteti incerca din nou.
Șabloane MVC și modificări SFTP
Cum se împarte modelul și codul de aplicare cu MVC?
Folosim MVC în șabloane noastre. Atunci când o pagină de magazin este deschisă, operatorul va satisface cererea și va determina ce înregistrări pot fi accesate. Stratul de date aduce produse și prețuri. Apariția produce pagina cu numele produsului, prețul și informațiile privind stocurile oferite. Datorită acestei distincții, fluxul de plăți sau baza de date pentru a schimba cardul de produs sau structura listei unei teme Nu trebuie să schimbi cererea.Tema editabila si fisierele panel apartin stratului de prezentare. Controlerul template poate fi operat de etichete PHP, headere comentator script si blocheaza direct SQL moare atasat in aparenta. Chiar si cu numele fisierului .php, continutul este supus acestor reguli. Motorul model compileaza modelul verificat in propriul format de lucru. Datele dinamice sunt autorizate in partea de prezentare a suportului componenta oferă. Directiva privind producția brută este limitată, căile de active sunt, de asemenea, relative și limitate cu directoare permise.
O temă poate arăta titlul cererii de sprijin. antetul decide backend la care utilizator va fi afișat și ce înregistrări din baza de date vor fi retrase. Dacă fișierul tematic este direct autorizat să citească fișiere de pe server sau să deschidă o conexiune la rețea, atunci efectul unei modificări a proiectului se extinde la datele magazinului.
Ce face MVC când intrarea utilizatorului este reflectată pe pagină?
Valoarea pe care un utilizator o scrie în caseta de căutare poate vedea din nou pe pagina de rezultat. Există un risc de XSS care arde dacă este afișat în același răspuns. Un mesaj de sprijin este înregistrat, și apoi atunci când acesta este afișat pe un alt ecran, riscul XSS se naște. În ambele cazuri, modul în care browser-ul va comenta datele, determină apariția MVC în cazul în care producția este generată.Compilatorul de șablon funcționează pentru valorile standard HTML ieșire, coduri caractere speciale și cuie. De exemplu, <Script> într-o intrare apare ca text pentru utilizator atunci când este scris în câmpul text HTML. Valoarea brută a șablonului este, de asemenea, blocată în controlul sursei. În zonele în care nevoile bogate HTML sunt clar utilizate blocuri Uç backend. Dacă o valoare este utilizată ca URL, Graficul link permis ar trebui să fie, de asemenea, aplicat codării JSON securizate în cazul în care acesta este transferat la JavaScript ca date.
Cum să activați șablonul organizat cu SFTP?
În sincronizarea SFTP, fișierul vine mai întâi la o copie de lucru separată pentru temă. Stratul de sincronizare controlează faptul că fișierul aparține temei corespunzătoare și este situat pe o cale editabilă. Rezoluția rutieră previne tranzițiile directoarelor din zona de lucru și legăturile țintă rămase în afara. Un nou record făcut în panoul unei copii vechi SFTP nu zdrobi actualizarea fișierului este de asemenea comparat.Copia de lucru scanează conținutul înainte de a fi preluată în șablonul activ. Apel Shell, citire fișiere sau listare index, accesul la variabile media, cURL și operațiunile de prize sunt exemple controlate în acest strat. Modificarea blocată nu va fi scrisă în șablon activat. O deschidere sesiune validă cu SFTP permite transferul de fișier. Dacă site-ul este activat de acel fișier, șablonul verifica decide.
Ce autorizaţii de muncă ar trebui acordate unui modul?
Sarcina pe care un plugin de lucru pe partea serverului este limitată. Dacă o adăugare-on formate lista de produse, nu este nevoie să se modifice sau link-ul permisiuni fișiere. moduri diferite de a ajunge la aceeași autoritate ar trebui discutate împreună în timp ce restricțiile sunt stabilite.| Zona de autorizare | Metode de utilizare care trebuie revizuite |
|---|---|
| Execuția comenzii | Apel direct cu proiectile, înlocuire comandă sau pornire separată a sistemului de operare. |
| Execuția codului | Generează cod din text, încarcă codul din fișier, apel indirect sau dinamic. |
| Accesul la rețea | citeste datele prin cerere HTTP, priză directă, client de transfer de fișiere sau rețea cu cURL. |
| Sistem de fișiere | Citirea și scrierea fișierelor, listarea indexurilor, crearea de linkuri sau modificarea permisiunii. |
| Mediu de aplicare | Citirea variabilelor de mediu, schimbarea setărilor de operare sau accesarea stării comune de aplicare. |
Informații privind accesul serverului și conexiunea
Unde se utilizează parola bazei de date?
Aplicația are nevoie de o parolă validă pentru a se conecta la baza de date. În fluxul de conexiune vom revizui, parola este stocată în serverul criptat și rezolvat prin procesul de aplicare care conectează link-ul. Astfel, văzând un record de configurare nu poate fi citită parola de bază doar.Ecrane de management și suport ar trebui să arate informațiile necesare pentru proces, deoarece conexiunea nu funcționează. Valoarea deschisă a parolei nu ar trebui inclusă în aceste ecrane sau răspunsuri de eroare. Cu comutatorul de rezolvare, înregistrarea criptată trebuie păstrată separat și limitată la procesul care creează accesul la cheie. Această separare de acces elimină necesitatea de a vedea parola pe tranzacțiile de suport zilnic.
PleskFail2Ban și protecția accesului în
Pe Linux PleskFail2Ban, care poate fi activat în monitoarele jurnalelor de servicii selectate. Regula definită pentru fiecare serviciu determină ce înregistrări vor conta, cât de multe teste va umple pragul în care timp și cât timp este blocat. De exemplu, dacă nu există intrări din același IP la SSH, regula corespunzătoare poate reduce temporar accesul IP pe firewall. Plesk servicii precum panel, SSH și poștă pot fi vizualizate cu diferite jurnale și reguli.Plesk include o protecție care limitează încercările repetate de autentificare eșuate în panou și prin API. Accesul administrativ poate fi restricționat la anumite adrese IP sau rețele. Conturile de baze de date care nu au nevoie de conexiuni la distanță pot fi limitate la acces local. Dacă se conectează un server de aplicații separat, contului respectiv i se acordă acces doar din sursa necesară.
ModSecuritatea evaluează conţinutul unei cereri HTTP. Procesele IP Fail2Ban în funcţie de evenimentele care sunt observate pe jurnalele lor de servicii. Deoarece pot partaja acelaşi IP mai multe persoane, pragul şi durata obstacolului ar trebui ajustate conform serviciului, obstacolele trebuie monitorizate zilnic.
Plesk Fail2Ban și protecția de intrare · Limitări de acces ale administratorului · Norme privind accesul la baze de date
Densitate, întăriri şi întoarcere
Plesk, Docker și foarte rapid-deschis pagina
Plesk Într-o instalație utilizată în Docker, procesor și limite de memorie, fișierele de aplicații numai pentru citire și ID-urile separate de serviciu limitează efectul unei lucrări. Viteza paginii principale determină lucrări concrete: dimensiuni vizuale, întrebări de baze de date și procese de așteptare pentru primul răspuns. Păstrați panoul privat al utilizatorului în afara cache-ului comun. Monitorizați cele mai lente-% cinci răspunsuri și cereri PHP de așteptare pe coada.Ce trebuie să măsuraţi înainte de a deschide un container?
ZonelyScopul nostru este de a finaliza fiecare cerere folosind cât mai puține resurse posibile. Monitorizăm timpul procesorului, utilizarea RAM, accesul discului și rețelei și datele scrise în câmpul de swap. Acesta ușurează procesorul și discurile care nu rulează aceeași interogare oriunde inutile. Păstrarea soldurilor limitate cache consumul RAM. Pentru a finaliza o cerere cu memorie mai mică, suntem în mod constant în căutarea pentru zona de swap poate extinde răspunsul. Aceasta arată timpul de răspuns și rata de eroare în intensitate, împreună cu consumul de resurse, că o schimbare nu funcționează.Atunci când utilizatorii spun că site-ul înghețat este prima distincție în cazul în care răspunsul este așteptat. Pagina de rezultat deschis pentru toată lumea este rapid, începeți de la SQL interpretariat care funcționează în același timp compararea panoului utilizatorului care a conectat în. Dacă imaginea statică este mai lent atunci capacitatea de rețea, disc sau server ar trebui să fie, de asemenea, revizuite. Toți angajații din piscina PHP așteaptă să răspundă încet de la un serviciu extern, utilizarea CPU este scăzută Chiar dacă cererile noi rămân în ordine. Creșterea numărului de angajați poate crește îngustitatea prin trimiterea mai simultană a unor întrebări către baza de date.
De exemplu, puteți calcula tabelul de rezultat încă o dată și să ofere un partener pentru scurt timp în loc de recalculare pentru fiecare utilizator. Pagina de cont și coșul meu corespunzătoare sunt speciale pentru utilizator. După schimbarea regulii cache, deschide aceeași adresă cu două conturi de testare diferite. Dacă al doilea utilizator vede primul nume de utilizator, echilibru sau coș, performanța este disponibilă De exemplu, datele au fost dezvăluite. Nu finalizați testul prin examinarea orei de deschidere a paginii.
La ce oră va rămâne magazinul când se întoarce la întăriri?
Cred că ați pierdut plăți de la ora 03:00 dimineața sau prânz. Furnizorul a primit banii și mai multe premii pentru joc pot fi livrate. Unele recompense care rulează imediat pe baza de date vechi poate distribui a doua oară. Deschide magazinul restaurat în mediu izolat înainte. Comparați ID-urile de plată ulterioară și livrare ale backup, apoi setați comenzi lipsă, apoi selectați coada Repornire. Prova de recuperare pentru un site comunitar este mai valoros decât controlul "susţinut" singur.Ultima prova este simplu: trimite tipul greșit de fișier, încărcați o fotografie mică validă și deschideți tabelul rezultat al unui utilizator normal în acest moment. Apoi restabiliți backup la un mediu separat. Acest patru proces arată că o regulă de protecție nu blochează și bloca utilizatorul și de a salva ceea ce după un eveniment real.
Ghid de încărcare fișiere OWASP · Cloudflare pagini de verificare




“10 de la 10 Nu am chiar caracteristica pe alte software-ul.