






Quando un utente acquista 30 giorni pacchetti VIP dal web store, il server del pacchetto deve identificare correttamente l'account. L'integrazione del Web converte l'ordine approvato in un record di consegna e lo trasmette al server di destinazione. La registrazione dell'ordine consente anche al team di supporto di essere separatamente se il pagamento è ricevuto, e l'autorità VIP non è stata applicata. L'ordine aperto nel negozio va al server di gioco dalla coda di consegna.
Il link HTTPS passa di nuovo attraverso la rete. Questo è particolarmente utile nei pacchetti di hosting di gioco che non sono date porte aggiuntive. Un plugin che collega l'account, memorizza o moduli criminali nel database funziona diverso. L'accesso al server richiesto da solo, utente e tabelle che devono essere utilizzate solo. devi limitarti.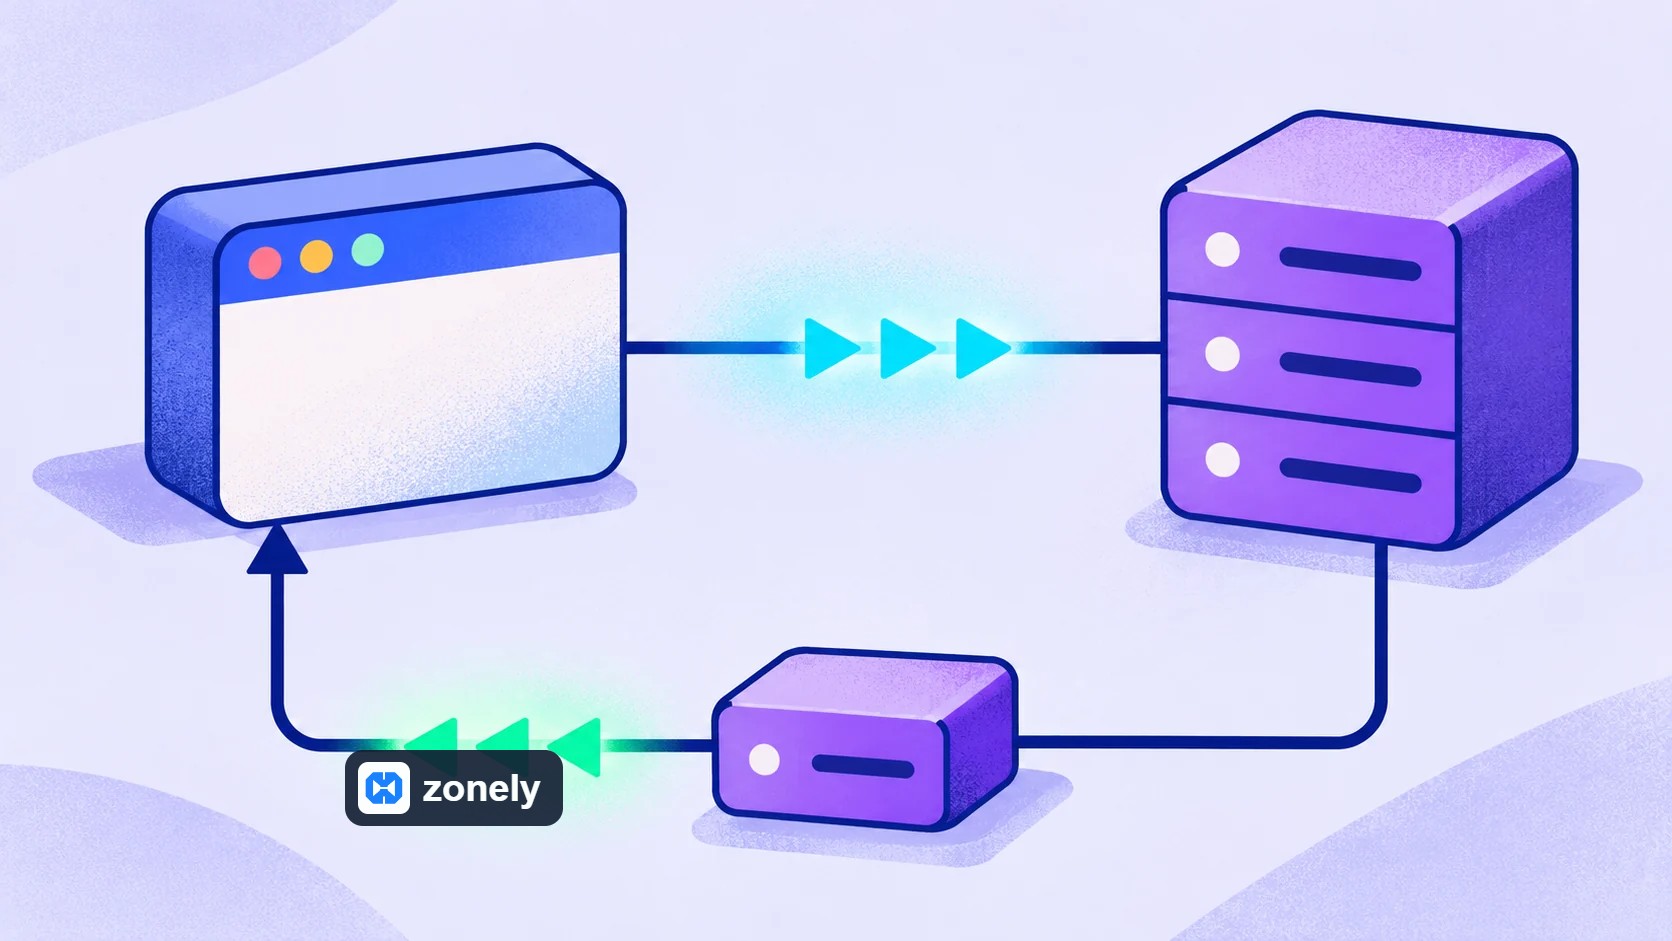 Il modello Port e Portless inizia la connessione di diversi lati.
Immaginate di vendere prodotti per un server di sopravvivenza e un server Skyblock dallo stesso negozio web. Se il pacchetto VIP è valido solo per Skyblock, l'obiettivo di consegna dovrebbe essere anche quel server. Salvare due server separatamente sul pannello e collegare il prodotto al target giusto. Anche se il pagamento è approvato, l'utente non vedrà l'autorità VIP quando si va al server sbagliato.
Con il server selezionato sul pannello, è necessario utilizzare le stesse informazioni di collegamento del plugin. Lo scopo principale dell'installazione è che il lavoro nel negozio giusto raggiunge il corretto server di gioco. Invece di un processo che dà la prima prova autorizzazioni permanenti manager, è possibile renderlo facilmente visibile come risultato nel mondo dei test.
Il sito nell'installazione porter raggiunge la porta riservata per la consegna del server di gioco. In installazione senza porto, la connessione inizia il plugin di gioco. Questa distinzione consente di scegliere in base alle condizioni di rete dell'hosting di gioco utilizzato.
Quando l'utente cambia il suo soprannome, tienilo su un documento d'identità verificato del legame tra l'account web e l'account di gioco da non perdere. Il soprannome che l'utente scrive forma non è l'unica prova dell'host. Soprattutto quando si assume un ruolo autorevole elevato, la connessione appartiene veramente all'utente e il ruolo che definisci nel negozio è previsto assicurarsi che le autorizzazioni ampie non siano trasportate.
Per esempio, la nomina del gruppo VIP può essere preparata per determinare il periodo di validità e notificare all'utente. I comandi associati al prodotto consentono al team di supporto di determinare cosa dovrebbe essere consegnato. per verificare il record di gioco necessario, questo è accompagnato da molto tempo.
Il processo di store mette i comandi specificati per il prodotto, quando necessario, riempie lo spazio utente dal nome del gioco registrato nell'account ed è con lo strumento di collegamento selezionato. WebSender, core plugin, FiveMLa scelta di Rust o RCON non deve utilizzare lo stesso metodo di spedizione. Portless WebSenderIn , quando il plugin funziona sul sito tramite HTTPS, recensito ZonelyCore apre la presa al plugin del sito in connessione.
Il comando può essere inviato tramite il link non mostra il diritto dell'utente è applicato nel gioco con precisione. Ecco perché non guarderà la conclusione di “linked” da solo nella recensione di supporto. L'obiettivo del prodotto viene valutato insieme al risultato dell'account utente nel plugin, e il meritato visto nel gioco. La firma della richiesta inoltre non vede la stessa funzione della password della connessione. dovrebbero essere affrontate anche le limitazioni con le parti e l'uso di una connessione protetta appropriata.
Il plugin nella consegna senza porta consente di salvare l'ID della transazione prima di eseguire il lavoro che richiede. Inoltre informa il risultato del funzionamento al sito se è correttamente o fallito. Se la connessione è completamente tagliata, lo stesso numero di affari si basa sul risultato registrato invece di rieseguire come un nuovo ordine. Il rischio di doppia ricompensa che può sorgere è ridotto.
C'è un dettaglio importante qui: può essere cose separate che l'utente prenderà come risultato dell'accettazione di un comando della console. Ad esempio, il comando di consegna di un prodotto può essere applicato solo quando l'utente è in linea. Determinare la regola del prodotto di conseguenza.
Cambiare la chiave in un evento taglia solo il fronte di nuove richieste. Vedi quello che hanno già inserito nel quantum. Elenca le consegne dal primo lavoro sospetto per ogni mondo. Abbina ciascuna linea con un ordine reale, premio eventi o processo autorizzato. Quando si cambia questo cambiamento, anche perdere ciò che i mondi influiscono.
Per esempio, se l'ID utente e il prodotto acquistato viene mantenuto nella tabella di consegna, sono eventi diversi che possono eseguire il comando server con accesso non autorizzato a questa tabella. In primo luogo, ricerca quali record possono essere letti, su cui le operazioni possono essere eseguite nel secondo. Le registrazioni che aiutano a interferire non possono trasformarsi in una seconda fonte di fuga.
Viaggio in un ordine
Quando il pagamento è approvato per il pacchetto VIP, la consegna inizia. La sessione di controllo dell'app web, trova quale ID del gioco dell'account e apre un record di consegna. Il server target di Kayda scrive codice prodotto e numero di consegna singolo. Il lato di gioco converte solo un'elaborazione consentita del codice prodotto conosciuto. l'utente diventa un errore che sale fino a quando non può essere autorizzato ad un altro utente.
L'ordine aperto nel negozio va al server di gioco dalla coda di consegna.| Connessione | Chi arriva? | Primo controllo |
|---|---|---|
| Consegna del porto | Il sito è collegato alla porta TCP, che il plugin sul server di gioco ascolta. | La porta giusta è riservata? Permette solo risorse sul firewall? |
| Consegna senza porte | Il plugin inizia a connettersi dal sito a HTTPS e prende il suo lavoro. | Il nome di dominio, il certificato, la mappa del server e la chiave condivisa sono giusti? |
Quando si installa la connessione senza porta per la prima volta
Il modello Port e Portless inizia la connessione di diversi lati.Immaginate di vendere prodotti per un server di sopravvivenza e un server Skyblock dallo stesso negozio web. Se il pacchetto VIP è valido solo per Skyblock, l'obiettivo di consegna dovrebbe essere anche quel server. Salvare due server separatamente sul pannello e collegare il prodotto al target giusto. Anche se il pagamento è approvato, l'utente non vedrà l'autorità VIP quando si va al server sbagliato.
Con il server selezionato sul pannello, è necessario utilizzare le stesse informazioni di collegamento del plugin. Lo scopo principale dell'installazione è che il lavoro nel negozio giusto raggiunge il corretto server di gioco. Invece di un processo che dà la prima prova autorizzazioni permanenti manager, è possibile renderlo facilmente visibile come risultato nel mondo dei test.
Il sito nell'installazione porter raggiunge la porta riservata per la consegna del server di gioco. In installazione senza porto, la connessione inizia il plugin di gioco. Questa distinzione consente di scegliere in base alle condizioni di rete dell'hosting di gioco utilizzato.
La differenza di inviare comandi con corrispondenza account
Alcuni plug-in core controllano l'account utente o il database dei record correlati oltre alla consegna. Questo link aiuta l'ordine ad essere associato al corretto account dell'utente. La portata dell'accesso ai dati è determinata in base al plugin utilizzato e ai moduli attivi utilizzati. Se il processo di ricompensa inviato dal negozio con la verifica dell'account funziona insieme, ognuno sarà collegato alla connessione l'autorità deve essere gestita separatamente.Quando l'utente cambia il suo soprannome, tienilo su un documento d'identità verificato del legame tra l'account web e l'account di gioco da non perdere. Il soprannome che l'utente scrive forma non è l'unica prova dell'host. Soprattutto quando si assume un ruolo autorevole elevato, la connessione appartiene veramente all'utente e il ruolo che definisci nel negozio è previsto assicurarsi che le autorizzazioni ampie non siano trasportate.
Quale comando va al server dal negozio?
I comandi da inviare nella consegna del prodotto sono predefiniti nel registro dei prodotti del negozio. L'utente seleziona il prodotto; il processo di consegna si prepara ai comandi di quel prodotto, server di gioco selezionato e relativo account utente. Aggiungendo a questo flusso di un comando casuale scritto dal browser dell'utente non fa parte della spedizione del prodotto. è definito processo per pipì.Per esempio, la nomina del gruppo VIP può essere preparata per determinare il periodo di validità e notificare all'utente. I comandi associati al prodotto consentono al team di supporto di determinare cosa dovrebbe essere consegnato. per verificare il record di gioco necessario, questo è accompagnato da molto tempo.
Qual è lo script inviato al plugin core?
ZonelyCore Il sito nella connessione apre un indirizzo server e porta socket link registrato sul pannello. Aggiunge un timestamp da inviare, e produce la firma HMAC-SHA256 utilizzando il token appartenente al server. Quindi, una richiesta che può essere verificata sul lato plugin è preparata. Con il gettone del server sulla registrazione negozio, è necessario abbinare il token sul plug-in di gioco. Lo stesso prodotto sarà abbinato a mondi diversi. È quindi importante scegliere il record di ogni server durante la consegna.Il processo di store mette i comandi specificati per il prodotto, quando necessario, riempie lo spazio utente dal nome del gioco registrato nell'account ed è con lo strumento di collegamento selezionato. WebSender, core plugin, FiveMLa scelta di Rust o RCON non deve utilizzare lo stesso metodo di spedizione. Portless WebSenderIn , quando il plugin funziona sul sito tramite HTTPS, recensito ZonelyCore apre la presa al plugin del sito in connessione.
Il comando può essere inviato tramite il link non mostra il diritto dell'utente è applicato nel gioco con precisione. Ecco perché non guarderà la conclusione di “linked” da solo nella recensione di supporto. L'obiettivo del prodotto viene valutato insieme al risultato dell'account utente nel plugin, e il meritato visto nel gioco. La firma della richiesta inoltre non vede la stessa funzione della password della connessione. dovrebbero essere affrontate anche le limitazioni con le parti e l'uso di una connessione protetta appropriata.
L'autorità VIP è stata identificata ma se la risposta è persa
Il server di gioco può sembrare aspettare sul pannello web dell'ordine se la connessione è disconnessa dopo aver definito l'autorità VIP. Può estendere accidentalmente il tempo VIP che esegue nuovamente lo stesso comando per 30 giorni. Nel rielaborazione, deve essere utilizzato lo stesso ID di consegna e il risultato precedente dovrebbe essere controllato. Le consegne che la fine non può essere determinata possono essere suddivise in rassegna di supporto.Il plugin nella consegna senza porta consente di salvare l'ID della transazione prima di eseguire il lavoro che richiede. Inoltre informa il risultato del funzionamento al sito se è correttamente o fallito. Se la connessione è completamente tagliata, lo stesso numero di affari si basa sul risultato registrato invece di rieseguire come un nuovo ordine. Il rischio di doppia ricompensa che può sorgere è ridotto.
C'è un dettaglio importante qui: può essere cose separate che l'utente prenderà come risultato dell'accettazione di un comando della console. Ad esempio, il comando di consegna di un prodotto può essere applicato solo quando l'utente è in linea. Determinare la regola del prodotto di conseguenza.
| Richiedi lo stato di supporto | Prima registrazione | Prossimo passo |
|---|---|---|
| Nessun denaro, lavoro di consegna | Avviso di pagamento e partita d'ordine | Collegare una singola consegna al pagamento giusto. |
| Business in attesa, il server non ottiene affatto | Mondo di destinazione, accesso HTTPS e password | Fissare il link del plugin corretto. |
| Comando elaborato, l'utente non vedrà il premio | Account di gioco, risultato del mondo e plugin | Leggi la situazione nel gioco e verifica il diritto di mancare. |
Che cosa è influenzato quando una chiave web è trapelata?
Se la chiave è autorizzata a un singolo server e a diversi processi di consegna, altri mondi e comandi di gestione rimangono al di fuori dell'accesso. In un uso dubbioso annullare l'interruttore, interrompere l'esecuzione della coda e confrontare i record di gioco con gli ordini dalla consegna verificata finale. Il numero di transazione, ID utente e risultato è sufficiente per il team di supporto. Non spostare la password di connessione per riprodurre i log.Cambiare la chiave in un evento taglia solo il fronte di nuove richieste. Vedi quello che hanno già inserito nel quantum. Elenca le consegne dal primo lavoro sospetto per ogni mondo. Abbina ciascuna linea con un ordine reale, premio eventi o processo autorizzato. Quando si cambia questo cambiamento, anche perdere ciò che i mondi influiscono.
Per esempio, se l'ID utente e il prodotto acquistato viene mantenuto nella tabella di consegna, sono eventi diversi che possono eseguire il comando server con accesso non autorizzato a questa tabella. In primo luogo, ricerca quali record possono essere letti, su cui le operazioni possono essere eseguite nel secondo. Le registrazioni che aiutano a interferire non possono trasformarsi in una seconda fonte di fuga.




“10 da 10 Non ho nemmeno la funzione su altri software.”