






En webbplats kan öppnas snabbt i olika länder, skydda användarkonton och fortsätta att handla på upptagna klockor. För detta bestäms allt arbete från början till var du ska göra. Gemensamt innehåll presenteras vid en nära punkt för användaren. Session, balans och betalningstransaktioner går igenom programmet som bekräftar auktorisation och register.
Vi tar webbhotellet över hur det övervakar en förfrågan från webbläsaren. Först tittar vi på hur innehållet når användaren, sedan hur appen styr begäran. I de senaste avsnitten finns serveråtkomst, Fail2Ban och returnera från backup.
När en användare öppnar sidan kan öppna visuella filer och stilfiler presenteras från webbservern. Personliga transaktioner som session, balans eller supportbegäran utvärderas i praktiken, nödvändiga poster tas från databasen. Genom att utföra dessa uppgifter på rätt plats minskar gör samma arbete igen för varje besök. Till exempel när en gemensam nyhet visuellt kommer från cache, användarens privata privat stöd passerar genom åtkomstkontroll.
Plesk PHP-versionen och arbetspoolerna som appen använder över den kan hanteras. Databasanslutningar, filbehörigheter och säkerhetskopior måste också ordnas enligt tjänstens behov. Korrekt hosting av en butik täcker inte bara öppnandet av hemsidan. När betalningsmeddelandet kommer sparas ordern, utförandet av leverans till spelservern och användarens support samma servicedelar för att nå rekordet.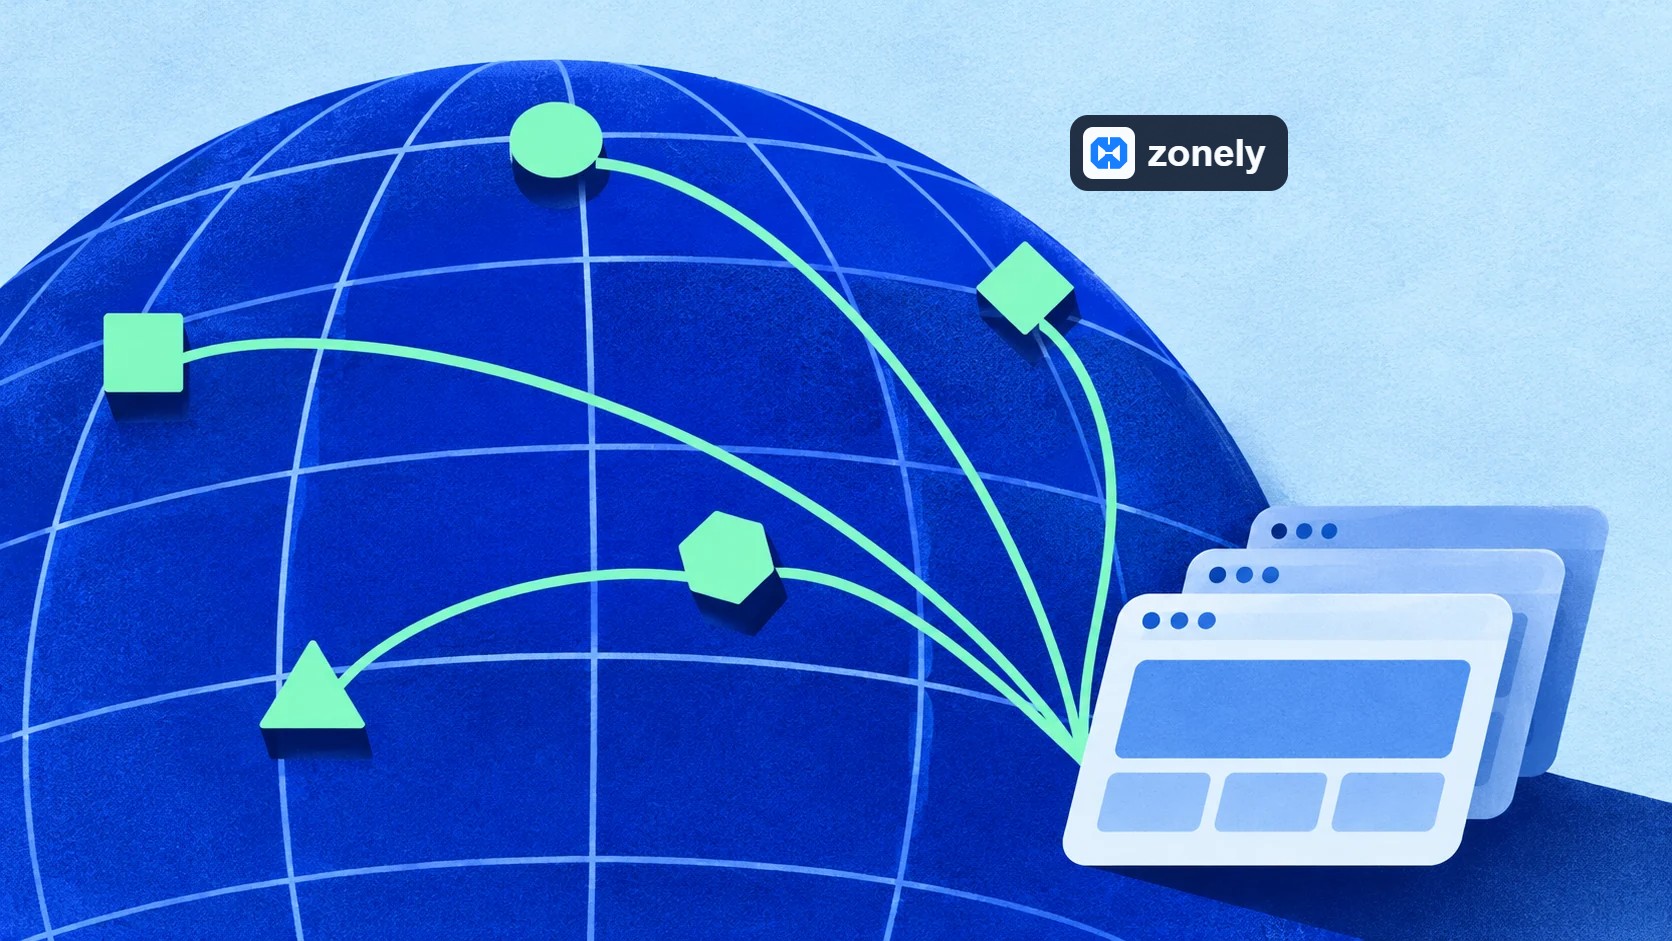 Det gemensamma innehållet utförs vid tillämpning av sessionstransaktioner när det presenteras från olika regioner.
Vi levererar trafik till användare i olika länder genom att möta den plats som är lämplig att begäras. Vanligt innehåll såsom logotyp, stilfil och öppna visuella kan presenteras från en nära punkt till användaren. Således behöver det inte gå till värdservern för varje bild. Den snabba vägen för användaren i ett land får inte ge samma resultat i ett annat land. Den första svarstiden ska mätas från olika regioner.
Kontrollpanelen går igenom den auktoriserade tillämpningen av balans- och betalningstransaktioner. Exempelvis kan samma produkt visuella presenteras från cache i flera länder. Om användaren krediteras behandlas transaktionen till huvudorderposten och den nya balansen visas endast på sin egen session. Med regional trafikdistribution bibehålls åtkomstgränserna för användarens privata data tillsammans.
Till exempel, när du accepterar en öppen söksida text, är filuppladdning adressen väntar på en viss typ av POST begäran ensam. De dör att köra skript i sökrutan kontrolleras. I Adressen Fil lastning, metoder, kroppsstorlek och antal filer är begränsade. En modeSecurity regel måste spåras på ett matchande område och vald åtgärd dagligen. Om det övervakas, vilka typer av innehåll bör också bestämmas. En bulktryck eller databasfeldetalj som läcker ut på felskärmen i programmet. Appen ska hålla sina felresponser enkla, skriva diagnostiska detaljer speciellt.
OWASP Core Rule Set (CRS) konverterar matcher till poäng på de installationer som används för att betygsätta anomalier. Till exempel, med en misstänkt rubrik, attacken dör i kroppen kan göra tillsammans i samma begäran. Den totala poängen blockeras när den når den konfigurerade tröskeln. Regel IDs indikerar vilken matchar poängen. Om det finns ett annat lager av nätverk framför brandväggen, varje fall varje fall varje enskikt av nätverket. Det är nödvändigt att testa den dynamiska begäran på ett sätt som verkligen går igenom auditering.
När blockering aktiveras, bör den giltiga transaktionen omprövas till den korrupta begäran och hög trafik scenario. Anledningen till beslut på loggar måste ses, lösenord, betalningsdata och anslutningsbrytare ska maskeras. Den felfrekvens som verkliga användare får mellan de resultat som ska övervakas är antalet blockering och svarstiden i upptagna timmar. När en regel inställd stoppar attacken kommer betalningen att tas ut mellan de resultat man ska övervaka. Det bör också slutföra meddelandet, stödja meddelande och filuppladdning korrekt.
Plesk ModSecurity guide · OWASP CRS anomaly rankad · OWASP CRS mismatches och regel undantag
Låt oss anta att en fredag kväll har hundratals förfrågningar i en minut av en IP. Förfrågningarna kommer att öppna visuella till alla, de flesta av dem är uppfyllda från cache, och om det felaktiga antalet poster inte ökas, kan användarna omedelbart kyla IP från spelet. Om samma IP kallas lösenord på hundratals olika konton med korta mellanrum, är hastighetsgränsen meningsfull för ingångsvägen. Först i observationsläge, som ligger i läget. Läs matchen av förfrågningar, tillämpa sedan verifiering eller blockering för viss tid. Få måltid och uttagsväg i regeln. Den öppna sidan för alla, sessionspanelen och betalningsmeddelandet passerar genom olika kontroller.
Säkerhetsreglerna är alla flödestäckning från begäran ingång till användaren. Förfrågningsmetoden som accepteras av varje slutpunkt, fält, datatyper, längder och kroppsstorlek bör fastställas. Oförglömliga områden bör inte behandlas, ogiltiga förfrågningar bör avvisas utan att påbörja den relaterade processen. För upprepade försök från samma källa är behandlingstyp lämplig för korrekt hastighet gränser bör definieras.
Kontrollera en POST-förfrågan är inte tillräckligt ensam. Även om begäran kommer från en auktoriserad användare, bör en annan användare ändra sin post. CSRF-kontroll ska tillämpas i datautbytestransaktioner med webbläsarsession. De inkommande värdena måste vara kopplade till frågan som parametrar och kodas enligt bindningen som används när den skrivs på sidan. Innehållet bör verifieras med en öppen etikett och attributlista. Således förvandlas ett värde som lagras i ingången inte till innehåll som kör skript på en annan skärm som sedan visas.
Syftet med att spela in texten som skrivs av användaren är inte att ta bort någon speciell karaktär. I ett supportmeddelande 5 < 10 Det bör lagras som uttryck och läsa på sidan. Samma värde kodas i HTML, medan det går in i databasfrågan som parameter. JSON-respons skrivs också med JSON kodare. Med en enda "ren" funktion arbetar alla dessa sammanhang för att lösa, både störa verkliga meddelanden och lämnar vissa skärmar.
httpOnly används endast i PHP session cookie. När HTTPS används, Secure är också aktiverad. JavaScript i httpOn only webbläsare begränsar sin cookie direkt för att läsa. Secure cookie tillåter det att skickas via HTTPS. IP-paringen begränsar återanvändningen av en infångad token från en annan adress. Cookies inställningar, MVC utgång kodning och logga in på servern Så det fungerar tillsammans.
Ändra namnet, innehållet är mening med blockering kontroller att köra i området för verifiering och lastning. Inte bara förkorta filens namn, men ett körbart innehåll som visas som bild inte ger säker. Omdömd verifierad visuell och endast erbjuds den förväntade typen är en del av laddningslinjen.
Installationskomponenten adresserar CGI, skalskript, JavaScript och PHAR som körbart innehåll tillsammans med kommentarstillägg såsom PHP och PHTML. Skriptskyddet i de allmänna filprocessorerna kan hantera dessa typer som vanlig text och lägga till .txt på uppdrag av filen. Det visuella uppladdningsområdet avvisar den fil som inte uppfyller dess tillstånd MIME-lista. Således kommer den övergripande filen att behandlas som en generisk fil. betyder inte att processorerna kan lagra en textfil, samma fil kommer att betraktas visuellt.
Anläggningsområdets uppgift är också viktigt. Med det vanliga användarvisuella fältet är det inte nödvändigt att ha samma filpolicy, som ingår i designnärvaron av den auktoriserade personen. I det granskade skyddsflödet finns det allmänna belastningsbegränsningar och styr specifika designområden. Detta betyder inte att varje SVG accepteras; även i det tillåtna området har innehållet i filen godkänts. reviderad.
Vid ett fel under predispositionsproduktionen är det nödvändigt att inte öppna för alla delvis. Spara på det tillfälliga utrymmet och flytta utgången från slutnamnet. Ange storleksgränsen både på webbservern och på PHP-sidan. Till exempel om programmet sätter 4 MB-gräns, accepterar servern framför den mycket större kroppar, även filen som kommer att avvisas kommer att avslås, även bandbredd av tejpen och den tillfälliga temporära förbrukar lagring. Ge ett tydligt meddelande till användaren på begäran som överstiger gränsen som du kan prova igen.
De redigerbara tema- och panelfilerna tillhör presentationsskiktet. Mallen controller kan drivas av PHP-etiketter, skriptkommentarhuvuden och direkt blockerar SQL dör fäst i utseende. Även med filnamn .php, innehållet är föremål för dessa regler. Mallen motorn sammanställer den verifierade mallen till sitt eget arbetsformat. Dynamiska data är auktoriserad till presentationssidan av backend komponenten ger. Rådirektivet begränsas, tillgångsvägarna är också relativt och begränsade med tillåtna kataloger.
Ett tema kan visa titeln på supportbegäran.rubriken bestämmer backend till vilken användare som kommer att visas och vilka poster från databasen kommer att dras tillbaka. Om temafilen är direkt behörig att läsa filer från servern eller öppna en nätverksanslutning, så sträcker sig effekten av en designändring till data i butiken.
Mallen kompilator fungerar för standardvärden HTML-utgång, koder speciella tecken och naglar. Till exempel visas <script> i en inmatning som text till användaren när den skrivs i HTML textfältet. Råvärdet av mallen är också blockerad i källkontroll. I områden där rika HTML behov används tydligt uç backend block. Om ett värde används som webbadress, Det tillåtna länkdiagrammet bör också tillämpas på den säkra JSON-kodningen om det överförs till JavaScript som data.
Arbetskopian skannar innehållet innan det tas in i den aktiva mallen. Shell call, filläsning eller index notering, tillgång till media variabler, cURL och uttagsoperationer är exempel som kontrolleras i detta lager. Blockerad förändring kommer inte att skrivas in i det aktiverade mallen . En giltig session öppning med SFTP tillåter filöverföring. Om webbplatsen aktiveras av den filen, mallkontrollen check beslutar.
En HTTP-klient kan skicka begäran till en adress där servern är tillgänglig. Tillståndet att starta en process beordras operativsystemet. Dessa myndigheter måste begränsas separat. Förutom kodgranskning bör processtillstånd, filåtkomst och nätverksutgång också begränsas av pluginens uppgift.
Förvaltnings- och supportskärmar bör visa nödvändig information för processen eftersom anslutningen inte fungerar. Det öppna värdet av lösenordet bör inte ingå i dessa skärmar eller felresponser. Med lösningsbrytaren måste den krypterade registreringen hållas separat och begränsas till processen som skapar åtkomst till nyckeln. Denna åtkomstseparation eliminerar behovet av att se lösenordet på dagliga stödtransaktioner.
PleskInbyggda ingångsskyddsgränser misslyckas med poster från panelen och API. Admin-åtkomst kan också öppnas för vissa IP-adresser eller nätverk. Konton som inte behöver fjärranslutningar i databasen kan begränsas till lokal åtkomst. Om en separat applikationsserver är ansluten, ges endast tillgång till det relevanta databaskontot från den källa som krävs.
ModSecurity utvärderar ett HTTP-begäran innehåll. Fail2Ban processer IP-nivå enligt de händelser som ses på sina serviceloggar. Eftersom de kan dela samma IP-multipel, tröskel och hinder varaktighet bör justeras enligt tjänsten, måste hinder övervakas från dagligen.
Plesk Fail2Ban och ingångsskydd · Manager Access begränsningar · Database Access-regler
När användare säger "plats frusen" den första skillnaden är där svaret förväntas. Öppna resultatsidan för alla är snabb, börja från SQL frågor som fungerar samtidigt jämföra panelen av användaren som har loggat in. Om statisk bild är långsammare så nätverk, disk eller serverkapacitet bör också granskas. Alla anställda i PHP pool väntar på att svara långsamt från en extern tjänst, CPU användning är låg Även om nya förfrågningar kvarstår i ordning. Öka antalet anställda kan öka smalheten genom att skicka mer samtidiga frågor till databasen.
Till exempel kan du beräkna resultattabellen igen och erbjuda en partner för kort tid istället för omräkning för varje användare. Motsvarande sidan "Mitt konto" och korg är speciella för användaren. Efter att ha ändrat cache-regeln öppnar du samma adress med två olika testkonton. Om den andra användaren ser sin första användarens namn, balans eller kundvagn finns prestanda tillgänglig. Till exempel har data avslöjats. Slutför inte testet genom att titta på sidans öppningstid.
Den sista provan är enkel: skicka fel typ av fil, ladda upp ett giltigt litet foto och öppna resultattabellen för en normal användare vid denna tidpunkt. Återställ sedan säkerhetskopian till en separat miljö. Denna fyra process visar att en skyddsregel inte blockerar och blockerar användaren och sparar vad efter en riktig händelse.
OWASP-filuppladdningsguide · Cloudflare verifieringssidor
Vi tar webbhotellet över hur det övervakar en förfrågan från webbläsaren. Först tittar vi på hur innehållet når användaren, sedan hur appen styr begäran. I de senaste avsnitten finns serveråtkomst, Fail2Ban och returnera från backup.
Plesk Börja med hosting layout
En community-webbplats, lagra och stödja panel; applikationsfiler, databaser och tjänster som kör dessa två. Vi är värd för hanteringen av denna layout Plesk Vi använder. Anslut domännamnet till webbplatsen, certifieringshantering, webbserver och driftinställningar för programmet riktas in i samma förvaltningslager. Den butik som användaren ser är ansiktet som öppnar ur detta system.När en användare öppnar sidan kan öppna visuella filer och stilfiler presenteras från webbservern. Personliga transaktioner som session, balans eller supportbegäran utvärderas i praktiken, nödvändiga poster tas från databasen. Genom att utföra dessa uppgifter på rätt plats minskar gör samma arbete igen för varje besök. Till exempel när en gemensam nyhet visuellt kommer från cache, användarens privata privat stöd passerar genom åtkomstkontroll.
Plesk PHP-versionen och arbetspoolerna som appen använder över den kan hanteras. Databasanslutningar, filbehörigheter och säkerhetskopior måste också ordnas enligt tjänstens behov. Korrekt hosting av en butik täcker inte bara öppnandet av hemsidan. När betalningsmeddelandet kommer sparas ordern, utförandet av leverans till spelservern och användarens support samma servicedelar för att nå rekordet.
Hur snabbt öppnar din webbplats i olika länder?
Det gemensamma innehållet utförs vid tillämpning av sessionstransaktioner när det presenteras från olika regioner.Vi levererar trafik till användare i olika länder genom att möta den plats som är lämplig att begäras. Vanligt innehåll såsom logotyp, stilfil och öppna visuella kan presenteras från en nära punkt till användaren. Således behöver det inte gå till värdservern för varje bild. Den snabba vägen för användaren i ett land får inte ge samma resultat i ett annat land. Den första svarstiden ska mätas från olika regioner.
Kontrollpanelen går igenom den auktoriserade tillämpningen av balans- och betalningstransaktioner. Exempelvis kan samma produkt visuella presenteras från cache i flera länder. Om användaren krediteras behandlas transaktionen till huvudorderposten och den nya balansen visas endast på sin egen session. Med regional trafikdistribution bibehålls åtkomstgränserna för användarens privata data tillsammans.
Web requests nå server
Hur läser man ModSecurity regel?
PleskModSecurity, som används för brandvägg på webbapplikationer, kontrollerar HTTP-förfrågningar med strukturerade regler. De uppsättningen av regler beskriver vilken process som kommer att titta på vilket område, vad som matchar och matchar. En regel kan endast undersöka hur och metod för begäran. En annan regler kan delas in i formområden, separerade JSON-värden eller installationsstruktur. Förfrågningsrubrikerna läses i det tidiga skedet; kroppskontrollen görs efter att innehållet separeras. Det är nödvändigt att kontrollera att lämplig separationär fungerar för en slutpunkt med hjälp av JSON eller filuppladdning.Till exempel, när du accepterar en öppen söksida text, är filuppladdning adressen väntar på en viss typ av POST begäran ensam. De dör att köra skript i sökrutan kontrolleras. I Adressen Fil lastning, metoder, kroppsstorlek och antal filer är begränsade. En modeSecurity regel måste spåras på ett matchande område och vald åtgärd dagligen. Om det övervakas, vilka typer av innehåll bör också bestämmas. En bulktryck eller databasfeldetalj som läcker ut på felskärmen i programmet. Appen ska hålla sina felresponser enkla, skriva diagnostiska detaljer speciellt.
| Regelfamilj | Deneterat prov | Fullständig kontroll i ansökan |
|---|---|---|
| Add-on och XSS | Betic etiketter, händelseattribut och genomförbara anslutningsprogram | Med HTML-text, attribut eller URL-kontext. Begränsa rik text med tillåtna objekt. |
| SQL injektion | syntax för att ändra strukturen av formvärdefråga | Använd parameterfrågor. Välj alternativ från fast lista, som bestämmer frågan struktur som rangordning kolumn. |
| Road migration och file access | Förfrågningar som försöker gå ut ur applikationskatalogen eller uppnå särskild konfiguration | Installera filvägen från användarinmatning. Verifiera registrerings-ID och öppna filen från den tillåtna butiken. |
| Kommandoinjektion | Särskilda separatorer och oväntade skript för systemkommandon | Kombinera användardata för att kommandot skal. validera bearbetning och parametrar separat. |
| Form och storlek | Broken form eller JSON, oväntad metod och överdriven stor kropp | Stoppa operationen i diskret fel. Identifiera typ, fält och storlek som accepteras av varje slutpunkt. |
Utvärdera begäran i sammanhanget istället för att blockera med ett ord
I ett supportmeddelande är ordet "skript" eller "välj" vanligt. Till exempel kan en användare skicka teknisk feltext. Revisionen bör titta på vilket fält och i vilken struktur av ordet. Med skript tag från ett vanligt textfält, ger kodens prov som visas som text i ett stödmeddelande inte samma resultat. Hur man löser kodad ingångar. Det är också viktigt. Med brandväggen kan ansökan komma till en annan förståelse i appen värt att passera genom revisionen om det finns olika kommentarer från varandra.OWASP Core Rule Set (CRS) konverterar matcher till poäng på de installationer som används för att betygsätta anomalier. Till exempel, med en misstänkt rubrik, attacken dör i kroppen kan göra tillsammans i samma begäran. Den totala poängen blockeras när den når den konfigurerade tröskeln. Regel IDs indikerar vilken matchar poängen. Om det finns ett annat lager av nätverk framför brandväggen, varje fall varje fall varje enskikt av nätverket. Det är nödvändigt att testa den dynamiska begäran på ett sätt som verkligen går igenom auditering.
Vilken regel ändras om en giltig begäran blockeras?
De nya reglerna bör först testas med riktiga arbetsflöden i detekteringsläge eller i en testmiljö. Produkten sparar, stödmeddelande, visuell uppladdning och signerad betalningsmeddelande är individuellt provade. Om ett formulär oavsiktligt blockeras finns begäran på vägen och regel ID. Till exempel om en auktoriserad designredigerare verkligen förväntas HTML i det enda området, finns inget undantag. ensam definieras den för väg, fält och relevant regel. I ett sådant undantag måste ansökan genomgå eget tillstånd och innehållskontroll.När blockering aktiveras, bör den giltiga transaktionen omprövas till den korrupta begäran och hög trafik scenario. Anledningen till beslut på loggar måste ses, lösenord, betalningsdata och anslutningsbrytare ska maskeras. Den felfrekvens som verkliga användare får mellan de resultat som ska övervakas är antalet blockering och svarstiden i upptagna timmar. När en regel inställd stoppar attacken kommer betalningen att tas ut mellan de resultat man ska övervaka. Det bör också slutföra meddelandet, stödja meddelande och filuppladdning korrekt.
Plesk ModSecurity guide · OWASP CRS anomaly rankad · OWASP CRS mismatches och regel undantag
Sätt den hanterade verifieringen rätt plats
WAF utvärderar de kända attackmönstren med vägen, kroppen och andra signaler som de vill ha. Det måste finnas en väldefinierad regeluppsättning, som inkluderar tidsgräns för misstänkt webbläsartrafik, Managed Challenge och blockering steg när det behövs. Det kan också tillhöra dussintals användare på samma IP skolnätverk. För det första hänvisa till väg-, tidsintervall och misslyckade handelsfrekvens. Om du sätter webbläsarens verifiering på leveransadressen eller betalningsmeddelandet av pluginet kan det inte svara på automatisering. Använd signaturen, tidsstämpeln och bearbeta specialhastighetsgränsen för dessa ändamål.Låt oss anta att en fredag kväll har hundratals förfrågningar i en minut av en IP. Förfrågningarna kommer att öppna visuella till alla, de flesta av dem är uppfyllda från cache, och om det felaktiga antalet poster inte ökas, kan användarna omedelbart kyla IP från spelet. Om samma IP kallas lösenord på hundratals olika konton med korta mellanrum, är hastighetsgränsen meningsfull för ingångsvägen. Först i observationsläge, som ligger i läget. Läs matchen av förfrågningar, tillämpa sedan verifiering eller blockering för viss tid. Få måltid och uttagsväg i regeln.
Begär, session och tillståndskontroll i ansökan
Formuläret från användarens webbläsare är uppfyllt vid ingången till ett spelplugin och en filuppladdning. I den centrala kontrollen passerar begäran genom kontrolllager innan motsvarande process. Det första lagret begränsar begäran tills samma källa kommer att vara upptagen på kort tid. Separata gränser för dataförändrande förfrågningar med allmän trafik. När gränsen är fylld kommer den att stoppas med ett svar som informerar begäran om att vänta. Således behöver den inte dela samma budget i kontinuerlig supportbegäran med en vanlig sidvisning.
Den öppna sidan för alla, sessionspanelen och betalningsmeddelandet passerar genom olika kontroller.Regel inställd för att återspegla POST-poster och data i sidan
Den centrala kontrollern skannar formområden inklusive kapslade arrays. Ta bort kroppen i motsvarande JSON-ändringar, ta bort värden. Normalisering innan skanningen säkerställer att samma ingång som kodas i olika format utvärderas med samma regler. Kropp och områdeslängdsgränser kontrolleras också. Hastighetsgränsen bestämmer hur ofta en källa kan begäras. Innehållsinspektion. Om du tittar på data i en förfrågan.| Sampel sett i postingången | Aim för revision |
|---|---|
| Betic eller iframe tag, HTML händelse attribut, javascript: länk | Förebygg sedan kodexekvering i webbläsaren av ingången som återspeglas på en sida. |
| PHP öppnings tag, skal exec call eller shell kommandot ersätta | Blockera innehåll i textfältet för kod eller skript utförande på servern. |
| En flödesvepare som försök att lämna toppen array eller php:// | Skär ingången som fungerar för att gå ut ur den förväntade filvägen eller öppna ett alternativt flöde. |
| UNION struktur SELECT, SQL samtal producerar fördröjning eller skriva mögel för att fil | markera ingången som syftar till att ändra resultatet av vinstocken, arbetstiden eller effekten. |
Kontrollera en POST-förfrågan är inte tillräckligt ensam. Även om begäran kommer från en auktoriserad användare, bör en annan användare ändra sin post. CSRF-kontroll ska tillämpas i datautbytestransaktioner med webbläsarsession. De inkommande värdena måste vara kopplade till frågan som parametrar och kodas enligt bindningen som används när den skrivs på sidan. Innehållet bör verifieras med en öppen etikett och attributlista. Således förvandlas ett värde som lagras i ingången inte till innehåll som kör skript på en annan skärm som sedan visas.
| Hem » Hem » | De regler som ska definieras | Förväntat beteende |
|---|---|---|
| Begär input | Metod, storlek, utrymme och typgränser | Icke-giltig begäran avvisas före processen. |
| Transaktionsmyndighet | Logga in, registrering och CSRF-kontroll vid behov | Användaren är endast behörig att registrera. |
| Databas | Parameterfråga och minsta tillgänglighet | Användarinmatningen kan inte ändra strukturen av fråga. |
| Output | Länka lämplig kodning och rik text | Innehållet fungerar inte oönskad kod medan det visas. |
| Intense trafik | Sluta punktbaserad hastighetsgräns, verifiering och periodisk blockering | Den misstänkta användningen är begränsad, det normala driftsättet upprätthålls. |
Vi bestämmer inte säkerhetsgränsen i formulärlådorna
En moderator lägger till skärmdump till 471. Om servern ser ut som en solosession kan användaren lägga till filer till en annan användares begäran genom att göra 471 på begäran. Även om filen är en oklanderlig PNG här. Kontrollera att den person som loggar in först har rätt att få tillgång till denna begäran, då tilläggsmyndigheten. Slutligen är filen själv av själva filen obehörig. Identitet, transaktionstillstånd och filtyp är tre separata kontroller.Syftet med att spela in texten som skrivs av användaren är inte att ta bort någon speciell karaktär. I ett supportmeddelande 5 < 10 Det bör lagras som uttryck och läsa på sidan. Samma värde kodas i HTML, medan det går in i databasfrågan som parameter. JSON-respons skrivs också med JSON kodare. Med en enda "ren" funktion arbetar alla dessa sammanhang för att lösa, både störa verkliga meddelanden och lämnar vissa skärmar.
Vad händer om sessionen cookie används från en annan IP?
När webbkontot verifieras kontrollerar serverns logga token IP-adressen som registrerats i inloggningen och den sista giltighetstiden. Om någon kopierar token och skickar det från en annan IP kommer sessionen inte att matcha registreringen och begäran inte godkänts av det kontot. Samma regel kan kräva återinträde om användaren ändrar IP från mobildata till Wi-Fi.httpOnly används endast i PHP session cookie. När HTTPS används, Secure är också aktiverad. JavaScript i httpOn only webbläsare begränsar sin cookie direkt för att läsa. Secure cookie tillåter det att skickas via HTTPS. IP-paringen begränsar återanvändningen av en infångad token från en annan adress. Cookies inställningar, MVC utgång kodning och logga in på servern Så det fungerar tillsammans.
Filuppladdning och säker lagring
Hur förstår du att en bild verkligen är en bild?
MIME-rubriken som skickas av webbläsaren kan ändras. Lägg storleksgränsen på installationslinjen, kontrollera den tillåtna förlängningen, skriv från filinnehållet och öppna visuellt med ett bildbibliotek. Begränsa antalet pixlar. När en liten komprimerad fil öppnas kan den konsumera för mycket minne. Koda uppladdad bild och lagra servern som produceras av namnet. I katalogen ska PHP inte användas, det måste finnas en kontroll av äganderätten vid nedladdning av speciella filer.Filnamn som genereras genom dubbelförlängning och system
Namn på en fil image.php.png Det kan vara. Slutligen kan PNG-skrivaren inte bevisa att data inuti är bild. Det är viktigt så att filtypen och visuell struktur korrigeras under installationen. Om en riktig PNG passerar verifieringen används identifieringen av systemet istället för det ursprungliga filnamnet i stödda visuella inspelningsströmmar. Till exempel lagrade filfiler. 8d7c42f1.png kallas en enda visuell förlängning i formatet. De delar som användaren lägger till filnamnet bestämmer inte namnet på filen på servern.Ändra namnet, innehållet är mening med blockering kontroller att köra i området för verifiering och lastning. Inte bara förkorta filens namn, men ett körbart innehåll som visas som bild inte ger säker. Omdömd verifierad visuell och endast erbjuds den förväntade typen är en del av laddningslinjen.
Installationskomponenten adresserar CGI, skalskript, JavaScript och PHAR som körbart innehåll tillsammans med kommentarstillägg såsom PHP och PHTML. Skriptskyddet i de allmänna filprocessorerna kan hantera dessa typer som vanlig text och lägga till .txt på uppdrag av filen. Det visuella uppladdningsområdet avvisar den fil som inte uppfyller dess tillstånd MIME-lista. Således kommer den övergripande filen att behandlas som en generisk fil. betyder inte att processorerna kan lagra en textfil, samma fil kommer att betraktas visuellt.
Hur hanterar manus lagrade i SVG?
SVG beskriver ritningen med en textbaserad struktur. Det kan läggas till ett skripturalt, incidentutlösande attribut eller farlig anslutning till strukturen. Filen kan bära innehåll som kommer att ändra sidobeteende inom att visas som en liten logotyp på skärmen. Därför undersöker systemet också innehållet i SVG. Skriptetiketter, händelseprocessorer, farliga länksystem och inbäddade aktiva ingredienser. är kontrollerade exempel. Icke-bekväm installation blockeras utan att bearbetas.Anläggningsområdets uppgift är också viktigt. Med det vanliga användarvisuella fältet är det inte nödvändigt att ha samma filpolicy, som ingår i designnärvaron av den auktoriserade personen. I det granskade skyddsflödet finns det allmänna belastningsbegränsningar och styr specifika designområden. Detta betyder inte att varje SVG accepteras; även i det tillåtna området har innehållet i filen godkänts. reviderad.
Vem kan komma åt filen när installationen är klar?
Det kan vara öppet för allmänheten för alla, om skärmdumpen som begär stöd kan innehålla användarens e-postadress. Båda bör inte vara samma som lagringsreglerna och erbjuda även om det finns bilder. Håll supportanslutningen utanför webbroten, kontrollera att användaren fortfarande har tillgång till motsvarande efterfrågan på begäran av nedladdning. Ett svårt filnamn att gissa är en-stop åtkomstkontroll kontroll över åtkomstkontrollen. Använd inte det. Du kan presentera allmänheten som en lurad, oanvändbar visuell.Vid ett fel under predispositionsproduktionen är det nödvändigt att inte öppna för alla delvis. Spara på det tillfälliga utrymmet och flytta utgången från slutnamnet. Ange storleksgränsen både på webbservern och på PHP-sidan. Till exempel om programmet sätter 4 MB-gräns, accepterar servern framför den mycket större kroppar, även filen som kommer att avvisas kommer att avslås, även bandbredd av tejpen och den tillfälliga temporära förbrukar lagring. Ge ett tydligt meddelande till användaren på begäran som överstiger gränsen som du kan prova igen.
MVC mallar och SFTP förändringar
Hur man delar mall och applikationskod med MVC?
Vi använder MVC i våra mallar. När en butikssida öppnas kommer kontrollen att möta begäran och bestämma vilka register som kan nås. Datalagret ger produkter och priser. Utseendet producerar sidan med produktnamn, pris och lagerinformation som ges till den. Tack vare denna distinktion, betalningsflödet eller databasen för att ändra produktkortet eller listlayouten för ett tema Du behöver inte ändra frågan.De redigerbara tema- och panelfilerna tillhör presentationsskiktet. Mallen controller kan drivas av PHP-etiketter, skriptkommentarhuvuden och direkt blockerar SQL dör fäst i utseende. Även med filnamn .php, innehållet är föremål för dessa regler. Mallen motorn sammanställer den verifierade mallen till sitt eget arbetsformat. Dynamiska data är auktoriserad till presentationssidan av backend komponenten ger. Rådirektivet begränsas, tillgångsvägarna är också relativt och begränsade med tillåtna kataloger.
Ett tema kan visa titeln på supportbegäran.rubriken bestämmer backend till vilken användare som kommer att visas och vilka poster från databasen kommer att dras tillbaka. Om temafilen är direkt behörig att läsa filer från servern eller öppna en nätverksanslutning, så sträcker sig effekten av en designändring till data i butiken.
Vad gör MVC när användarinmatningen återspeglas på sidan?
Värdet en användare skriver till sökrutan kan se igen på resultatsidan. Det finns en risk för XSS som bränner om det visas i samma svar. Ett stödmeddelande registreras, och sedan när det visas på en annan skärm, är XSS-risken född. I båda fallen hur webbläsaren kommer att kommentera data, bestämmer utseendet av MVC där utgången genereras.Mallen kompilator fungerar för standardvärden HTML-utgång, koder speciella tecken och naglar. Till exempel visas <script> i en inmatning som text till användaren när den skrivs i HTML textfältet. Råvärdet av mallen är också blockerad i källkontroll. I områden där rika HTML behov används tydligt uç backend block. Om ett värde används som webbadress, Det tillåtna länkdiagrammet bör också tillämpas på den säkra JSON-kodningen om det överförs till JavaScript som data.
Hur aktiverar du mallen organiserad med SFTP?
I SFTP synkroniseras filen först till en separat arbetskopia för temat. Sync lager kontrollerar att filen hör till motsvarande tema och ligger på en redigerbar väg. Vägupplösning förhindrar katalogövergångar från arbetsområdet och målet kvarvarande länkar utanför. En ny post gjord i panelen av en gammal SFTp-kopia krossa inte filuppdateringen uppdatering jämförs också.Arbetskopian skannar innehållet innan det tas in i den aktiva mallen. Shell call, filläsning eller index notering, tillgång till media variabler, cURL och uttagsoperationer är exempel som kontrolleras i detta lager. Blockerad förändring kommer inte att skrivas in i det aktiverade mallen . En giltig session öppning med SFTP tillåter filöverföring. Om webbplatsen aktiveras av den filen, mallkontrollen check beslutar.
Vilka arbetstillstånd bör ges till ett plugin?
Uppgiften att ett plugin som arbetar på serversidan är begränsat. Om en tilläggsformat innehåller produktlistan behöver du inte ändra eller länka ut filbehörigheter. Olika sätt att nå samma myndighet bör diskuteras tillsammans medan restriktionerna bestäms.| Tillståndsområde | Metoder för användning som ska granskas |
|---|---|
| Kommandoavrättning | Direkt skalsamtal, kommandobyte eller separat operativsystemprocess startar. |
| Kodutförande | Generera kod från text, ladda upp kod från fil, indirekt eller dynamiskt samtal. |
| Nätverksåtkomst | Läs data via HTTP-begäran, direktuttag, filöverföringskund eller nätverk med cURL. |
| Filsystem | Filläsning och skrivning, index notering, länk skapande eller ändra tillstånd. |
| Tillämpningsmiljö | Läsa miljövariabler, ändra operativa inställningar eller få tillgång till gemensam applikationsstatus. |
Server åtkomst och anslutningsinformation
Var ska man använda Database lösenord?
Appen behöver ett giltigt lösenord för att ansluta till databasen. I anslutningsflödet granskar vi, lagras lösenordet i servern krypterad och löst av applikationsprocessen som ansluter länken. Således kan man se en konfigurationspost inte läsa databaslösenordet ensam.Förvaltnings- och supportskärmar bör visa nödvändig information för processen eftersom anslutningen inte fungerar. Det öppna värdet av lösenordet bör inte ingå i dessa skärmar eller felresponser. Med lösningsbrytaren måste den krypterade registreringen hållas separat och begränsas till processen som skapar åtkomst till nyckeln. Denna åtkomstseparation eliminerar behovet av att se lösenordet på dagliga stödtransaktioner.
PleskFail2Ban och åtkomstskydd i
På Linux PleskFail2Ban, som kan aktiveras i övervakar loggarna för utvalda tjänster. Den regel som definieras för varje tjänst bestämmer vilka register som kommer att räknas, hur många prövningar kommer att fylla tröskeln inom vilken tid och hur länge den är blockerad. Till exempel om det inte finns misslyckade poster från samma IP till SSH, kan motsvarande regel tillfälligt skära tillgången till IP på brandväggen. Plesk tjänster som panel, SSH och post kan ses med olika loggar och regler.PleskInbyggda ingångsskyddsgränser misslyckas med poster från panelen och API. Admin-åtkomst kan också öppnas för vissa IP-adresser eller nätverk. Konton som inte behöver fjärranslutningar i databasen kan begränsas till lokal åtkomst. Om en separat applikationsserver är ansluten, ges endast tillgång till det relevanta databaskontot från den källa som krävs.
ModSecurity utvärderar ett HTTP-begäran innehåll. Fail2Ban processer IP-nivå enligt de händelser som ses på sina serviceloggar. Eftersom de kan dela samma IP-multipel, tröskel och hinder varaktighet bör justeras enligt tjänsten, måste hinder övervakas från dagligen.
Plesk Fail2Ban och ingångsskydd · Manager Access begränsningar · Database Access-regler
Densitet, backup och retur
PleskDocker och riktigt snabböppnad sida
Plesk Separata PHP-FPM-pooler och minnesgränser för webbplatser över webbplatsen kan hanteras. I en installation som används i Docker, processor och minnesbegränsningar begränsar läsbara applikationsfiler och separata service-ID effekten av ett arbete. Hastigheten på huvudsidan bestämmer konkreta verk: visuella dimensioner, databasfrågor och process från att vänta på det första svaret. Få cachning av de allmänna sidorna, Håll användarens privata panel utanför den gemensamma cache. Övervaka de mest långsamma fem svaren och PHP-förfrågningar som väntar på svansen.Vad ska man mäta innan man öppnar en behållare?
ZonelyVårt mål är att slutföra varje förfrågan med så lite resurser som möjligt. Vi övervakar CPU-tid, RAM-användning, disk och nätverksåtkomst och data skrivna i swap-fältet. Det lindrar processor och skivor som inte kör samma fråga var som helst onödigt. Att hålla cacheminskningen begränsad balans RAM-förbrukning. För att slutföra en förfrågan mindre minne söker vi ständigt efter bytesområdet. Det visar svarstiden och felfrekvensen i intensitet tillsammans med resursförbrukning som en förändring inte fungerar.När användare säger "plats frusen" den första skillnaden är där svaret förväntas. Öppna resultatsidan för alla är snabb, börja från SQL frågor som fungerar samtidigt jämföra panelen av användaren som har loggat in. Om statisk bild är långsammare så nätverk, disk eller serverkapacitet bör också granskas. Alla anställda i PHP pool väntar på att svara långsamt från en extern tjänst, CPU användning är låg Även om nya förfrågningar kvarstår i ordning. Öka antalet anställda kan öka smalheten genom att skicka mer samtidiga frågor till databasen.
Till exempel kan du beräkna resultattabellen igen och erbjuda en partner för kort tid istället för omräkning för varje användare. Motsvarande sidan "Mitt konto" och korg är speciella för användaren. Efter att ha ändrat cache-regeln öppnar du samma adress med två olika testkonton. Om den andra användaren ser sin första användarens namn, balans eller kundvagn finns prestanda tillgänglig. Till exempel har data avslöjats. Slutför inte testet genom att titta på sidans öppningstid.
Vilken tid kommer butiken kvar när det kommer tillbaka till backup?
Tänk att du förlorade betalningar från morgon 03.00 eller lunch. Leverantören har fått pengarna och flera priser till spelet kan levereras. Vissa belöningar som körs omedelbart på den gamla databasen kan distribuera andra gången. Öppna den restaurerade butiken i isolerad miljö innan. Jämför de efterföljande betalnings- och leverans-ID i backupen, sedan ställa in saknade order, välj sedan kö Återhämtningsprova för en community-webbplats är mer värdefull än kontrollen av "backed" ensam.Den sista provan är enkel: skicka fel typ av fil, ladda upp ett giltigt litet foto och öppna resultattabellen för en normal användare vid denna tidpunkt. Återställ sedan säkerhetskopian till en separat miljö. Denna fyra process visar att en skyddsregel inte blockerar och blockerar användaren och sparar vad efter en riktig händelse.
OWASP-filuppladdningsguide · Cloudflare verifieringssidor




“10 Från 10 Jag har inte ens funktionen på annan programvara.”