






Un site Web peut être ouvert rapidement dans différents pays, protéger les comptes des utilisateurs et continuer à échanger sur des horloges occupées. Pour cela, tout le travail est déterminé du début à où faire. Le contenu commun est présenté à un point proche de l'utilisateur. Les transactions de session, de balance et de paiement passent par l'application qui confirme l'autorisation et les enregistrements.
Nous prenons l'hébergement sur la façon dont il surveille une demande depuis le navigateur. D'abord nous regardons comment le contenu atteint l'utilisateur, puis comment l'application contrôle la requête. Dans les sections récentes, il ya accès au serveur, Fail2Ban et retour de sauvegarde.
Lorsqu'un utilisateur ouvre la page, les visuels ouverts et les fichiers style peuvent être présentés à partir du serveur Web. Les transactions personnelles telles que la session, l'équilibre ou la demande de support sont évalués dans la pratique, les enregistrements nécessaires sont tirés de la base de données. le soutien passe par le contrôle d'accès.
Plesk La version PHP et les pools de travail que l'application utilise sur elle peuvent être gérés. Les connexions de base de données, les permissions de fichiers et les sauvegardes doivent également être organisées en fonction des besoins du service. L'hébergement approprié d'un magasin ne couvre pas seulement l'ouverture de la page d'accueil. les mêmes pièces de service pour atteindre le disque.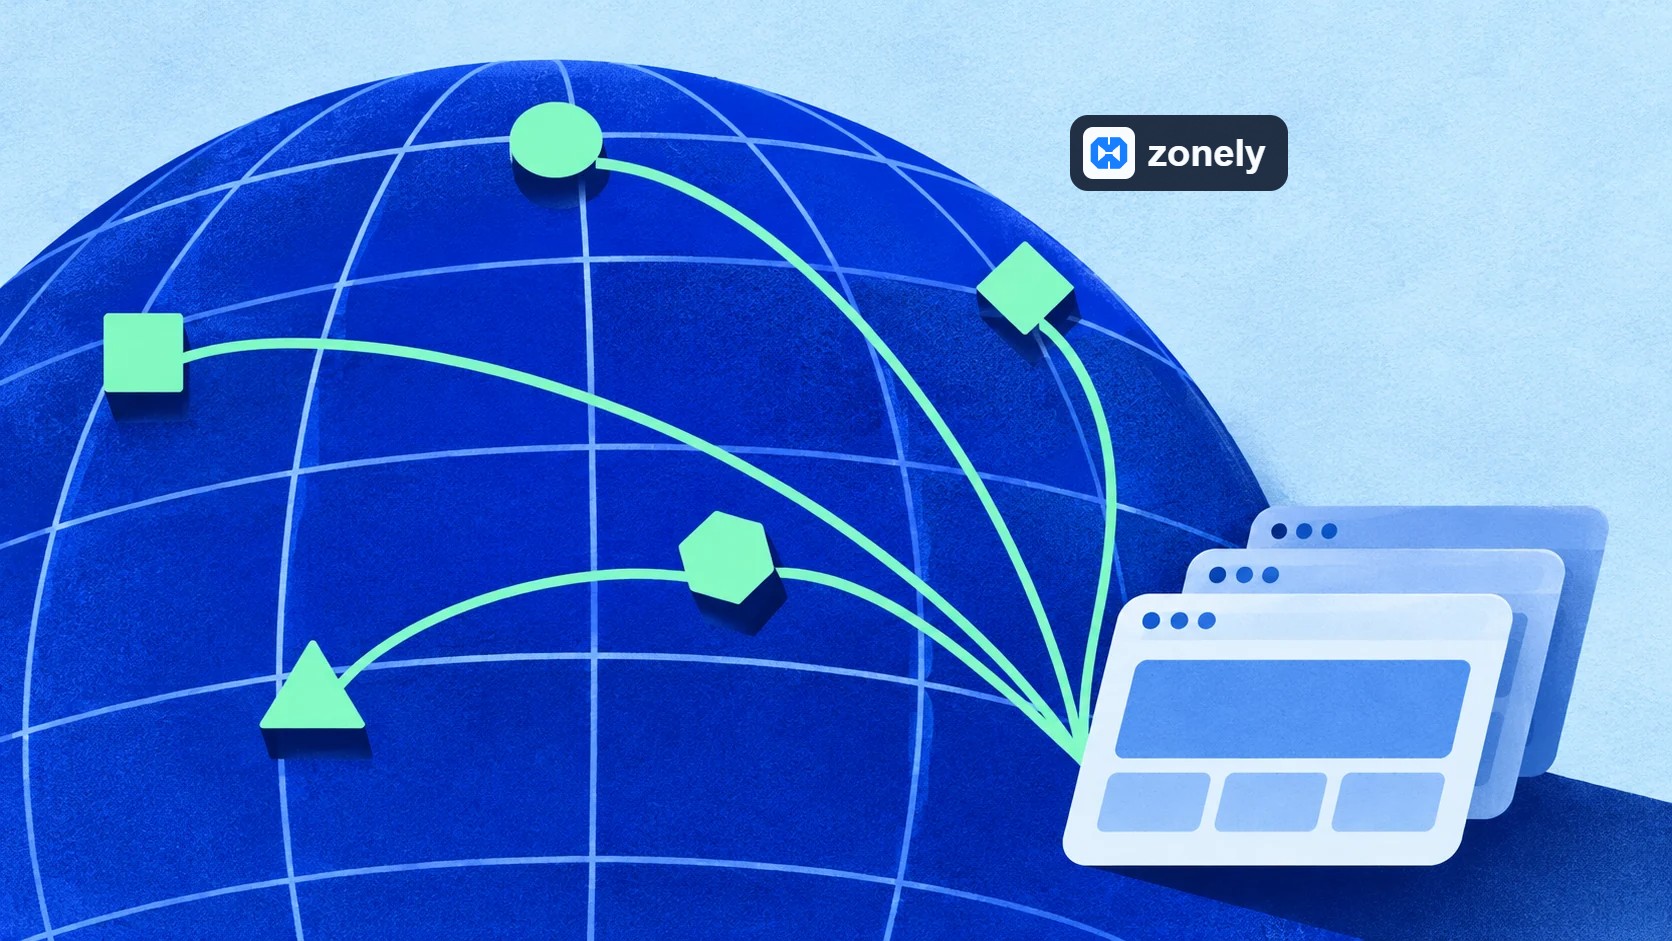 Le contenu commun est effectué dans l'application des transactions de session lorsqu'elles sont présentées de différentes régions.
Nous livrons le trafic aux utilisateurs dans différents pays en rencontrant l'emplacement approprié à demander. Le contenu commun tel que logo, fichier de style et visuels ouverts peut être présenté d'un point proche à l'utilisateur. Ainsi, il n'a pas besoin d'aller au serveur hôte pour chaque image. Le premier temps de réponse devrait être mesuré dans différentes régions.
Le panneau de session passe par l'application autorisée des transactions de solde et de paiement. Par exemple, le même visuel de produit peut être présenté à partir du cache dans plusieurs pays. Si l'utilisateur est crédité, la transaction est traitée à l'enregistrement principal de commande et le nouveau solde est affiché uniquement sur sa propre session.
Par exemple, lors de l'acceptation d'un texte ouvert de la page de recherche, l'adresse de téléchargement du fichier attend un type spécifique de requête POST seul. Les mots à exécuter dans la zone de recherche sont cochés. Dans l'adresse du chargement des fichiers, les méthodes, la taille du corps et le nombre de fichiers sont limités. S'il est supervisé, quels types de contenu devraient également être déterminés. Un détail d'erreur d'impression ou de base de données en vrac qui fuit sur l'écran de défaillance de l'application. L'application devrait garder leurs réponses d'erreurs simples, écrire des détails diagnostiques spécialement.
OWASP Core Rule Set (CRS) convertit les correspondances aux points des installations utilisées pour évaluer les anomalies. Par exemple, avec un en-tête suspect, l'attaque meurt dans le corps peut marquer ensemble dans la même requête. Le score total est bloqué quand il atteint le seuil configuré. Les ID de règle indiquent qui correspond au score. S'il y a une autre couche de réseau devant le pare-feu, chaque cas Il est nécessaire de tester la demande dynamique d'une manière qui passe vraiment par l'audit.
Lorsque le blocage est activé, la transaction valide doit être testée à nouveau sur la requête corrompue et le scénario de trafic élevé. La raison de la décision sur les journaux doit être vu, mot de passe, données de paiement et commutateurs de connexion doivent être masqués. Le taux d'erreur que les utilisateurs réels reçoivent entre les résultats à surveiller est le nombre de blocage et le temps de réponse dans les heures occupées. Il devrait également compléter la notification, le message de support et le téléchargement de fichier correctement.
Plesk Guide ModSecurity · anomalie du SIR OWASP · OWASP Inconvénients du CRS et exceptions aux règles
Les requêtes vont ouvrir des visuels à tout le monde, la plupart d'entre elles sont satisfaites du cache, et si le nombre incorrect d'entrées n'est pas augmenté, les utilisateurs peuvent immédiatement refroidir l'IP du jeu. Si la même IP est appelée mot de passe sur des centaines de comptes différents à de courts intervalles, la limite de vitesse est significative pour le chemin d'entrée. Lisez la correspondance des requêtes, puis appliquez la vérification ou le blocage pour un certain temps. Obtenez le temps de fin et le chemin de retrait de la règle.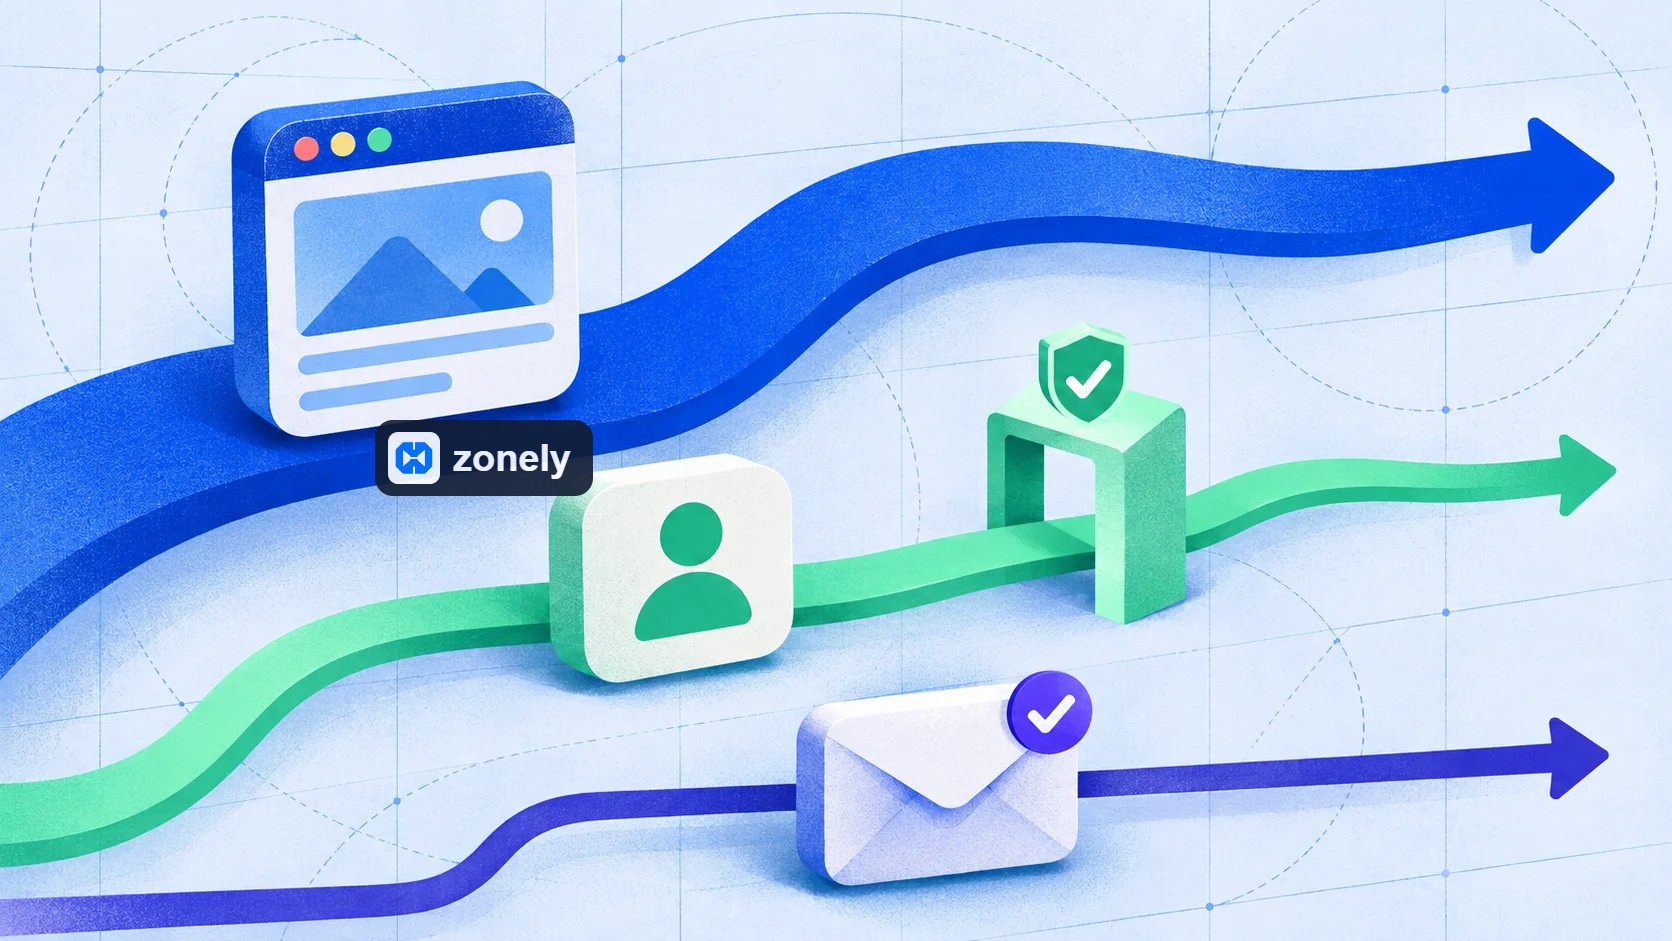 La page ouverte à tous, le panel de session et l'avis de paiement passent par différents contrôles.
Les règles de sécurité sont toutes les couvertures de flux depuis l'entrée de la demande vers l'utilisateur. La méthode de demande acceptée par chaque point d'extrémité, les champs, les types de données, les longueurs et la taille du corps doivent être déterminés. les limites devraient être définies.
La vérification d'une requête POST n'est pas suffisante. Même si la demande provient d'un utilisateur autorisé, un autre utilisateur devrait modifier son enregistrement. La vérification CSRF doit être appliquée dans les transactions d'échange de données avec la session du navigateur. Les valeurs entrantes doivent être liées à la requête en tant que paramètres et codées selon la liaison utilisée lors de l'écriture sur la page. Le contenu doit être vérifié avec une liste d'attributs et d'étiquettes ouvertes. Ainsi, une valeur stockée dans l'entrée ne se transforme pas en script courant sur un autre écran qui est ensuite affiché.
Le but de l'enregistrement du texte écrit par l'utilisateur n'est pas de supprimer aucun caractère spécial. 5 < 10 La même valeur est codée en HTML, alors qu'elle entre dans la requête de base de données comme paramètre. Réponse JSON également écrite avec l'encodeur JSON. Avec une seule fonction -Clean, tous ces contextes fonctionnent pour résoudre, les deux perturbent les messages réels, laissant certains écrans.
Lorsque HTTPS est utilisé, Secure est également activé. Le JavaScript dans le navigateur httpOnly limite son cookie directement à la lecture. Le cookie sécurisé permet d'envoyer via HTTPS. L'appariement IP limite la réutilisation d'un jeton capturé à partir d'une autre adresse. Donc ça marche ensemble.
Changer le nom, le contenu signifie que les commandes de blocage doivent être exécutées dans la zone de vérification et de chargement. Non seulement raccourcir le nom du fichier, mais un contenu exécutable montré comme image n'apporte pas de sécurité.
Le composant d'installation s'adresse à CGI, shell script, JavaScript et PHAR en tant que contenu exécutable aux côtés d'extensions commentables telles que PHP et PHTML. La protection des scripts dans les processeurs de fichiers généraux peut traiter ces types comme texte simple et ajouter .txt au nom du fichier. La zone de téléchargement visuel rejette le fichier qui ne respecte pas sa liste MIME permission. Ainsi, le fichier global sera traité comme un fichier générique. ne signifie pas que les processeurs peuvent stocker un fichier texte, le même fichier sera considéré visuellement.
La tâche de la zone d'installation est également importante. Avec le champ visuel ordinaire de l'utilisateur, il n'est pas nécessaire d'avoir la même politique de fichier, qui est inclus dans la présence de conception de la personne autorisée. Dans le flux de protection examiné, il y a des contraintes générales de chargement et contrôle des zones de conception spécifiques. vérifié.
En cas d'erreur lors de la production de prédisposition, il est nécessaire de ne pas s'ouvrir à tout le monde en partie. Sauvegarder sur l'espace temporaire et déplacer la sortie du nom final. Définir la limite de taille à la fois sur le serveur web et sur le côté PHP. Par exemple, si l'application met 4 Mo limite, alors le serveur devant elle accepte des corps beaucoup plus grands, même le fichier qui sera rejeté sera rejeté, même la bande passante de la bande et le temporaire Consomme le stockage. Donnez un message clair à l'utilisateur dans la demande dépassant la limite que vous pouvez essayer de nouveau.
Le gestionnaire de template peut être actionné par des étiquettes PHP, des en-têtes de commentaires de script et bloque directement les matrices SQL attachées à l'apparence. Même avec le nom du fichier .php, le contenu est soumis à ces règles. Le moteur de template compile le modèle vérifié dans son propre format de travail. Les données dynamiques sont autorisées au côté présentation du moteur La directive de sortie brute est limitée, les chemins d'actifs sont également relatifs et limités avec les répertoires autorisés.
Un thème peut afficher le titre de la demande de support. L'en-tête décide à quel utilisateur sera affiché et quels enregistrements de la base de données seront retirés. Si le fichier thématique est directement autorisé à lire des fichiers du serveur ou à ouvrir une connexion réseau, alors l'effet d'un changement de conception s'étend aux données du magasin.
Le compilateur de template fonctionne pour les valeurs standard sortie HTML, code des caractères spéciaux et des clous. Par exemple, le <script> dans une entrée apparaît comme texte à l'utilisateur quand écrit dans le champ de texte HTML. La valeur brute du template est également bloquée dans le contrôle source. Dans les zones où les besoins HTML riches sont clairement utilisés blocs moteur uç. Si une valeur est utilisée comme URL, Le diagramme de liaison autorisé devrait également être appliqué à l'encodage JSON sécurisé s'il est transféré à JavaScript comme données.
La copie de travail scanne le contenu avant qu'il ne soit pris dans le modèle actif. L'appel Shell, la lecture de fichier ou la liste d'index, l'accès aux variables multimédias, les opérations cURL et socket sont des exemples contrôlés dans ce calque. Le changement bloqué ne sera pas écrit dans le modèle activé. décide.
Un client HTTP peut envoyer une requête à une adresse où le serveur est accessible. L'autorisation de démarrer un processus est commandée au système d'exploitation. Ces autorités doivent être limitées séparément. En plus de l'examen du code, les autorisations de processus, l'accès aux fichiers et la sortie réseau devraient également être limitées par la tâche du plugin.
Les écrans de gestion et de support doivent afficher les informations nécessaires au processus car la connexion ne fonctionne pas. La valeur ouverte du mot de passe ne doit pas être incluse dans ces écrans ou réponses d'erreur. Avec le commutateur de résolution, l'enregistrement chiffré doit être conservé séparément et limité au processus qui crée l'accès à la clé.
PleskLes limites de protection d'entrée intégrées des entrées du panneau et de l'API peuvent également être ouvertes à certaines adresses IP ou réseaux. Les comptes qui n'ont pas besoin de connexions à distance dans la base de données peuvent être limités à un accès local. Si un serveur d'application séparé est connecté, seul l'accès au compte de base de données pertinent est donné à partir de la source requise.
ModSecurity évalue un contenu de requête HTTP. Fail2Ban traite le niveau IP en fonction des événements qui sont vus dans leurs journaux de service. Puisqu'ils peuvent partager les mêmes personnes IP multiples, le seuil et la durée des obstacles doivent être ajustés en fonction du service, les obstacles doivent être surveillés quotidiennement.
Plesk Fail2Ban et protection des entrées · Limites d'accès des gestionnaires · Règles d'accès aux bases de données
Lorsque les utilisateurs disent -site gelé, la première distinction est où la réponse est attendue. Ouvrir la page de résultat pour tout le monde est rapide, commencer par des requêtes SQL qui fonctionnent en même temps comparer le panneau de l'utilisateur qui s'est connecté. Si l'image statique est plus lente alors la capacité du réseau, disque ou serveur doit également être revue. Même si de nouvelles demandes restent en ordre. L'augmentation du nombre d'employés peut augmenter l'étroitesse en envoyant plus de requêtes simultanées à la base de données.
Par exemple, vous pouvez calculer le tableau de résultats une fois de plus et offrir un partenaire pour peu de temps au lieu de recalculer pour chaque utilisateur. La page et le panier correspondants de mon compte sont spéciaux pour l'utilisateur. Après avoir modifié la règle du cache, ouvrez la même adresse avec deux comptes de test différents. Si le deuxième utilisateur voit son premier utilisateur, nom, solde ou panier, performance est disponible Par exemple, les données ont été révélées. Ne pas terminer le test en regardant l'heure d'ouverture de la page.
La dernière prova est simple: envoyer le mauvais type de fichier, télécharger une petite photo valide et ouvrir la table des résultats d'un utilisateur normal à ce moment. Ensuite, restaurer la sauvegarde dans un environnement séparé. Ce quatre processus montre qu'une règle de protection ne bloque pas et bloque l'utilisateur et enregistre quoi après un événement réel.
Guide de téléchargement des fichiers OWASP · Cloudflare page de vérification
Nous prenons l'hébergement sur la façon dont il surveille une demande depuis le navigateur. D'abord nous regardons comment le contenu atteint l'utilisateur, puis comment l'application contrôle la requête. Dans les sections récentes, il ya accès au serveur, Fail2Ban et retour de sauvegarde.
Plesk En commençant par la disposition de l'hébergement
Un site communautaire, un panneau de stockage et de support; des fichiers d'applications, des bases de données et des services utilisant ces deux. Plesk Nous utilisons. La connexion du nom de domaine au site, la gestion de la certification, le serveur web et les paramètres d'exploitation de l'application sont abordés dans la même couche de gestion. Le magasin que l'utilisateur voit est le visage qui s'ouvre de ce schéma.Lorsqu'un utilisateur ouvre la page, les visuels ouverts et les fichiers style peuvent être présentés à partir du serveur Web. Les transactions personnelles telles que la session, l'équilibre ou la demande de support sont évalués dans la pratique, les enregistrements nécessaires sont tirés de la base de données. le soutien passe par le contrôle d'accès.
Plesk La version PHP et les pools de travail que l'application utilise sur elle peuvent être gérés. Les connexions de base de données, les permissions de fichiers et les sauvegardes doivent également être organisées en fonction des besoins du service. L'hébergement approprié d'un magasin ne couvre pas seulement l'ouverture de la page d'accueil. les mêmes pièces de service pour atteindre le disque.
Quelle est la rapidité d'ouverture de votre site web dans différents pays ?
Le contenu commun est effectué dans l'application des transactions de session lorsqu'elles sont présentées de différentes régions.Nous livrons le trafic aux utilisateurs dans différents pays en rencontrant l'emplacement approprié à demander. Le contenu commun tel que logo, fichier de style et visuels ouverts peut être présenté d'un point proche à l'utilisateur. Ainsi, il n'a pas besoin d'aller au serveur hôte pour chaque image. Le premier temps de réponse devrait être mesuré dans différentes régions.
Le panneau de session passe par l'application autorisée des transactions de solde et de paiement. Par exemple, le même visuel de produit peut être présenté à partir du cache dans plusieurs pays. Si l'utilisateur est crédité, la transaction est traitée à l'enregistrement principal de commande et le nouveau solde est affiché uniquement sur sa propre session.
Les requêtes Web atteignent le serveur
Comment lire la règle ModSecurity ?
PleskModSecurity, utilisé pour le pare-feu d'application web dans , contrôle les requêtes HTTP avec des règles structurées. L'ensemble de règles décrit quel processus va examiner quelle zone, ce qui correspond et correspond. Une règle ne peut qu'examiner la voie et la méthode de requête. Les en-têtes de requête sont lus au début; le contrôle du corps est effectué après la séparation du contenu. Il est nécessaire de vérifier que le séparateur approprié fonctionne pour un paramètre en utilisant JSON ou le téléchargement de fichiers.Par exemple, lors de l'acceptation d'un texte ouvert de la page de recherche, l'adresse de téléchargement du fichier attend un type spécifique de requête POST seul. Les mots à exécuter dans la zone de recherche sont cochés. Dans l'adresse du chargement des fichiers, les méthodes, la taille du corps et le nombre de fichiers sont limités. S'il est supervisé, quels types de contenu devraient également être déterminés. Un détail d'erreur d'impression ou de base de données en vrac qui fuit sur l'écran de défaillance de l'application. L'application devrait garder leurs réponses d'erreurs simples, écrire des détails diagnostiques spécialement.
| Famille dirigeante | Échantillon dénaturé | Contrôle complet dans l'application |
|---|---|---|
| Add-on et XSS | Étiquettes bétiques, attributs d'événements et schémas de connexion exécutables | Avec le texte HTML, l'attribut ou le contexte URL. Limitez le texte riche avec les éléments autorisés. |
| Injection SQL | syntaxe pour modifier la structure de la requête de valeur du formulaire | Utilisez la requête de paramètre. Sélectionnez les options de la liste fixe, qui détermine la structure de la requête comme la colonne de classement. |
| Migration routière et accès aux fichiers | Demandes visant à sortir du répertoire de l'application ou à obtenir une configuration spéciale | Installez le chemin de fichier depuis l'entrée de l'utilisateur. Vérifiez l'ID d'enregistrement et ouvrez le fichier à partir du magasin autorisé. |
| Commande d'injection | Séparateurs spéciaux et scripts inattendus pour les commandes système | Combiner les données utilisateur à la commande shell. Valider le traitement et les paramètres séparément. |
| Forme et taille | Forme cassée ou JSON, méthode inattendue et corps trop gros | Arrêter l'opération en erreur discrète. Identifier le type, les champs et la taille acceptés par chaque point de fin. |
Évaluer la demande en contexte au lieu de bloquer par un seul mot
Dans un message de support, le mot «script» ou «select» est habituel. Par exemple, un utilisateur peut envoyer du texte d'erreur technique. L'audit doit regarder quel champ et dans quelle structure du mot. Avec la balise de script d'un champ de texte simple, l'échantillon de code affiché comme texte dans un message de soutien ne donne pas le même résultat. Il est également important. Avec le pare-feu, l'application peut arriver à une compréhension différente dans l'application qui vaut la peine de passer à travers la vérification s'il y a des commentaires différents les uns des autres.OWASP Core Rule Set (CRS) convertit les correspondances aux points des installations utilisées pour évaluer les anomalies. Par exemple, avec un en-tête suspect, l'attaque meurt dans le corps peut marquer ensemble dans la même requête. Le score total est bloqué quand il atteint le seuil configuré. Les ID de règle indiquent qui correspond au score. S'il y a une autre couche de réseau devant le pare-feu, chaque cas Il est nécessaire de tester la demande dynamique d'une manière qui passe vraiment par l'audit.
Quelle règle change si une requête valide est bloquée ?
Les nouvelles règles doivent d'abord être testées avec des flux de travail réels en mode détection ou dans un environnement de test. Le produit enregistre, supporte le message, le téléchargement visuel et l'avis de paiement signé sont essayés individuellement. Si un formulaire est accidentellement bloqué, la requête se trouve sur la route et l'ID de la règle. Par exemple, si un éditeur de conception autorisé est vraiment HTML attendu dans le seul champ de la zone unique, il n'y a aucune exception La demande doit être soumise à sa propre autorisation et au contrôle de son contenu.Lorsque le blocage est activé, la transaction valide doit être testée à nouveau sur la requête corrompue et le scénario de trafic élevé. La raison de la décision sur les journaux doit être vu, mot de passe, données de paiement et commutateurs de connexion doivent être masqués. Le taux d'erreur que les utilisateurs réels reçoivent entre les résultats à surveiller est le nombre de blocage et le temps de réponse dans les heures occupées. Il devrait également compléter la notification, le message de support et le téléchargement de fichier correctement.
Plesk Guide ModSecurity · anomalie du SIR OWASP · OWASP Inconvénients du CRS et exceptions aux règles
Placer la vérification gérée au bon endroit
WAF évalue les modèles d'attaque connus avec la façon, le corps et d'autres signaux qu'ils veulent. Il doit y avoir un ensemble de règles bien défini, qui comprend une limite de temps pour le trafic suspect navigateur, Managed Challenge et des étapes de blocage si nécessaire. Si vous mettez la vérification du navigateur sur l'adresse de livraison ou l'avis de paiement du plugin, il ne peut pas répondre à l'automatisation.Les requêtes vont ouvrir des visuels à tout le monde, la plupart d'entre elles sont satisfaites du cache, et si le nombre incorrect d'entrées n'est pas augmenté, les utilisateurs peuvent immédiatement refroidir l'IP du jeu. Si la même IP est appelée mot de passe sur des centaines de comptes différents à de courts intervalles, la limite de vitesse est significative pour le chemin d'entrée. Lisez la correspondance des requêtes, puis appliquez la vérification ou le blocage pour un certain temps. Obtenez le temps de fin et le chemin de retrait de la règle.
Demande, session et contrôle d'autorisation dans la demande
Dans le contrôleur central, la requête passe par les calques de contrôle avant de commencer le processus correspondant. La première couche limite la demande jusqu'à ce que la même source soit occupée en peu de temps. Applicable. Lorsque la limite est remplie, il sera arrêté avec une réponse qui informe la demande d'attente. Ainsi, il n'a pas à partager le même budget dans la demande de soutien continu avec une vue de page ordinaire.
La page ouverte à tous, le panel de session et l'avis de paiement passent par différents contrôles.Règle définie pour refléter les entrées et données POST dans la page
Le contrôleur central scanne les zones de forme, y compris les tableaux imbriqués. Suppression du corps dans les extrémités correspondantes de JSON, suppression des valeurs. Normalisation avant le balayage assure que la même entrée codée dans différents formats est évaluée avec les mêmes règles. Si vous regardez les données dans une seule requête.| Échantillon vu dans l'entrée post | Objet de la vérification |
|---|---|
| Balise Bétique ou iframe, attribut d'événement HTML, javascript: lien | Puis empêcher l'exécution de code dans le navigateur de l'entrée reflétée sur une page. |
| balise d'ouverture PHP, commande exec call ou shell substitution | Blocage du contenu dans le champ texte pour l'exécution de code ou de script sur le serveur. |
| Un enveloppeur de flux comme essayer de sortir du tableau supérieur ou php:// | Coupez l'entrée qui fonctionne pour sortir du chemin de fichier prévu ou ouvrez un flux alternatif. |
| UNION structure SELECT, appel SQL produisant le délai ou écrire le moule dans le fichier | marquer l'apport visant à modifier le résultat de la vigne, le temps de travail ou l'effet. |
La vérification d'une requête POST n'est pas suffisante. Même si la demande provient d'un utilisateur autorisé, un autre utilisateur devrait modifier son enregistrement. La vérification CSRF doit être appliquée dans les transactions d'échange de données avec la session du navigateur. Les valeurs entrantes doivent être liées à la requête en tant que paramètres et codées selon la liaison utilisée lors de l'écriture sur la page. Le contenu doit être vérifié avec une liste d'attributs et d'étiquettes ouvertes. Ainsi, une valeur stockée dans l'entrée ne se transforme pas en script courant sur un autre écran qui est ensuite affiché.
| Sommaire | Les règles à définir | Comportement attendu |
|---|---|---|
| Demande d'entrée | Méthode, taille, espace et limites de type | La demande non valide est rejetée avant le processus. |
| Autorité de transaction | Connexion, inscription et contrôle CSRF si nécessaire | L'utilisateur est seulement autorisé à s'inscrire. |
| Base de données | Paramètre et accès minimum requis | L'entrée utilisateur ne peut pas modifier la structure de la requête. |
| Produit | Lien entre le codage approprié et le texte riche | Le contenu ne fonctionne pas le code non désiré lors de l'affichage. |
| Trafic intense | Limite de vitesse, vérification et blocage périodique | L'utilisation suspecte est limitée, le mode de fonctionnement normal est maintenu. |
Nous ne déterminons pas la limite de sécurité dans les cases
Un modérateur ajoute une capture d'écran à 471. Si le serveur ressemble à une session solo, l'utilisateur peut ajouter des fichiers à la demande d'un autre utilisateur en faisant 471 dans la requête. Même si le fichier est un PNG impeccable ici. Vérifiez que la personne qui se connecte d'abord a le droit d'accéder à cette requête, puis l'autorité de addition. Enfin, le fichier lui-même du fichier lui- même n'est pas autorisé. Examen. L'identité, la permission de transaction et le type de fichier sont trois contrôles distincts.Le but de l'enregistrement du texte écrit par l'utilisateur n'est pas de supprimer aucun caractère spécial. 5 < 10 La même valeur est codée en HTML, alors qu'elle entre dans la requête de base de données comme paramètre. Réponse JSON également écrite avec l'encodeur JSON. Avec une seule fonction -Clean, tous ces contextes fonctionnent pour résoudre, les deux perturbent les messages réels, laissant certains écrans.
Que se passe-t-il si le cookie de session est utilisé depuis une autre IP ?
Lorsque le compte Web est vérifié, le jeton de journal du serveur contrôle l'adresse IP enregistrée dans le login et la dernière fois de validité. Si quelqu'un copie le jeton et l'envoie d'une autre adresse IP, la session ne correspond pas à l'enregistrement et la demande n'est pas autorisée par ce compte. La même règle peut nécessiter une réentrée si l'utilisateur change d'adresse IP des données mobiles en Wi-Fi.Lorsque HTTPS est utilisé, Secure est également activé. Le JavaScript dans le navigateur httpOnly limite son cookie directement à la lecture. Le cookie sécurisé permet d'envoyer via HTTPS. L'appariement IP limite la réutilisation d'un jeton capturé à partir d'une autre adresse. Donc ça marche ensemble.
Transfert de fichiers et stockage sécurisé
Comment comprenez-vous qu'une photo est vraiment une image ?
L'en-tête MIME envoyé par le navigateur peut être modifié. Placez la limite de taille sur la ligne d'installation, vérifiez l'extension autorisée, tapez à partir du contenu du fichier et ouvrez le visuel avec une bibliothèque d'images. Limitez le nombre de pixels. Lorsqu'un petit fichier compressé est ouvert, il peut consommer trop de mémoire. Dans le répertoire, PHP ne doit pas être exploité, il doit y avoir un contrôle de propriété dans le téléchargement de fichiers spéciaux.Nom de fichier généré par double extension et système
Nom d'un fichier image.php.png Il peut l'être. Enfin, l'écriture PNG ne peut pas prouver que les données à l'intérieur est image. Il est important pour que le type de fichier et la structure visuelle soient corrigés pendant l'installation. Si un PNG réel passe la vérification, l'identification du système est utilisée au lieu du nom du fichier original dans les flux d'enregistrement visuel supportés. 8d7c42f1.png est appelé une seule extension visuelle dans le format. Les parties que l'utilisateur ajoute au nom de fichier ne détermine pas le nom du fichier sur le serveur.Changer le nom, le contenu signifie que les commandes de blocage doivent être exécutées dans la zone de vérification et de chargement. Non seulement raccourcir le nom du fichier, mais un contenu exécutable montré comme image n'apporte pas de sécurité.
Le composant d'installation s'adresse à CGI, shell script, JavaScript et PHAR en tant que contenu exécutable aux côtés d'extensions commentables telles que PHP et PHTML. La protection des scripts dans les processeurs de fichiers généraux peut traiter ces types comme texte simple et ajouter .txt au nom du fichier. La zone de téléchargement visuel rejette le fichier qui ne respecte pas sa liste MIME permission. Ainsi, le fichier global sera traité comme un fichier générique. ne signifie pas que les processeurs peuvent stocker un fichier texte, le même fichier sera considéré visuellement.
Comment gérer les scripts stockés dans SVG ?
SVG décrit le dessin avec une structure basée sur le texte. Il peut être ajouté à un attribut scriptural, déclencheur d'incident ou connexion dangereuse dans la structure. Le fichier peut transporter du contenu qui modifiera le comportement de la page comme un petit logo sur l'écran. Par conséquent, le système examine également le contenu de SVG. Les étiquettes de script, les processeurs d'événements, les schémas de liens dangereux et les ingrédients actifs intégrés sont des exemples contrôlés. L'installation non commode est bloquée sans être traitée.La tâche de la zone d'installation est également importante. Avec le champ visuel ordinaire de l'utilisateur, il n'est pas nécessaire d'avoir la même politique de fichier, qui est inclus dans la présence de conception de la personne autorisée. Dans le flux de protection examiné, il y a des contraintes générales de chargement et contrôle des zones de conception spécifiques. vérifié.
Qui peut accéder au fichier une fois l'installation terminée?
Il peut être ouvert au public pour tout le monde, si la capture d'écran demandant le support peut contenir l'adresse e-mail de l'utilisateur. Les deux ne devraient pas être les mêmes que les règles de stockage et d'offre même s'il y a des images. Gardez la pièce jointe de support en dehors de la racine web, vérifiez que l'utilisateur a toujours accès à la demande correspondante dans la demande de téléchargement. Ne l'utilisez pas. Vous pouvez présenter le public comme un visuel recodé, non-opérable.En cas d'erreur lors de la production de prédisposition, il est nécessaire de ne pas s'ouvrir à tout le monde en partie. Sauvegarder sur l'espace temporaire et déplacer la sortie du nom final. Définir la limite de taille à la fois sur le serveur web et sur le côté PHP. Par exemple, si l'application met 4 Mo limite, alors le serveur devant elle accepte des corps beaucoup plus grands, même le fichier qui sera rejeté sera rejeté, même la bande passante de la bande et le temporaire Consomme le stockage. Donnez un message clair à l'utilisateur dans la demande dépassant la limite que vous pouvez essayer de nouveau.
Les modèles MVC et les modifications SFTP
Comment diviser le modèle et le code d'application avec MVC?
Nous utilisons MVC dans nos modèles. Lorsqu'une page de magasin est ouverte, le contrôleur répondra à la demande et déterminera quels enregistrements peuvent être consultés. La couche de données apporte des produits et des prix. L'apparence produit la page avec le nom du produit, le prix et les informations de stock qui lui sont donnés. Pas besoin de changer la requête.Le gestionnaire de template peut être actionné par des étiquettes PHP, des en-têtes de commentaires de script et bloque directement les matrices SQL attachées à l'apparence. Même avec le nom du fichier .php, le contenu est soumis à ces règles. Le moteur de template compile le modèle vérifié dans son propre format de travail. Les données dynamiques sont autorisées au côté présentation du moteur La directive de sortie brute est limitée, les chemins d'actifs sont également relatifs et limités avec les répertoires autorisés.
Un thème peut afficher le titre de la demande de support. L'en-tête décide à quel utilisateur sera affiché et quels enregistrements de la base de données seront retirés. Si le fichier thématique est directement autorisé à lire des fichiers du serveur ou à ouvrir une connexion réseau, alors l'effet d'un changement de conception s'étend aux données du magasin.
Que fait MVC lorsque l'entrée de l'utilisateur est reflétée sur la page?
La valeur qu'un utilisateur écrit dans la boîte de recherche peut voir à nouveau sur la page de résultat. Il y a un risque de XSS qui brûle s'il est montré dans la même réponse. Un message de support est enregistré, et ensuite quand il est affiché sur un autre écran, le risque XSS est né. Dans les deux cas, comment le navigateur va commenter les données, détermine l'apparence de MVC où la sortie est générée.Le compilateur de template fonctionne pour les valeurs standard sortie HTML, code des caractères spéciaux et des clous. Par exemple, le <script> dans une entrée apparaît comme texte à l'utilisateur quand écrit dans le champ de texte HTML. La valeur brute du template est également bloquée dans le contrôle source. Dans les zones où les besoins HTML riches sont clairement utilisés blocs moteur uç. Si une valeur est utilisée comme URL, Le diagramme de liaison autorisé devrait également être appliqué à l'encodage JSON sécurisé s'il est transféré à JavaScript comme données.
Comment activer le modèle organisé avec SFTP?
Dans la synchronisation SFTP, le fichier vient d'abord à une copie de travail séparée pour le thème. La couche de synchronisation contrôle que le fichier appartient au thème correspondant et est situé sur un chemin modifiable. Résolution de route empêche les transitions de répertoires hors de la zone de travail et la cible restant des liens à l'extérieur. est également comparé.La copie de travail scanne le contenu avant qu'il ne soit pris dans le modèle actif. L'appel Shell, la lecture de fichier ou la liste d'index, l'accès aux variables multimédias, les opérations cURL et socket sont des exemples contrôlés dans ce calque. Le changement bloqué ne sera pas écrit dans le modèle activé. décide.
Quelles autorisations de travail devraient être accordées à un plugin?
La tâche qu'un plugin travaille du côté serveur est limitée. Si un add-on formate la liste de produits, il n'est pas nécessaire de modifier ou de lier les permissions de fichiers. Différentes façons d'atteindre la même autorité doivent être discutées ensemble pendant que les restrictions sont déterminées.| Zone d'autorisation | Méthodes d'utilisation à revoir |
|---|---|
| Exécution des commandes | Appel shell direct, substitution de commande ou démarrage du système d'exploitation séparé. |
| Exécution du code | Générer du code à partir de texte, télécharger du code à travers un fichier, un appel indirect ou dynamique. |
| Accès au réseau | lire les données via requête HTTP, socket direct, client de transfert de fichiers ou réseau avec cURL. |
| Système de fichiers | Lecture et écriture de fichiers, index listing, création de liens ou autorisation de changement. |
| Environnement d'application | Lecture de variables d'environnement, modification des paramètres d'exploitation ou accès au statut commun d'application. |
Accès au serveur et informations de connexion
Où utiliser le mot de passe Base de données?
L'application a besoin d'un mot de passe valide pour se connecter à la base de données. Dans le flux de connexion que nous revoyons, le mot de passe est stocké dans le serveur crypté et résolu par le processus d'application qui relie le lien. Ainsi, voir un enregistrement de configuration ne peut pas être lu seul le mot de Passe de la base.Les écrans de gestion et de support doivent afficher les informations nécessaires au processus car la connexion ne fonctionne pas. La valeur ouverte du mot de passe ne doit pas être incluse dans ces écrans ou réponses d'erreur. Avec le commutateur de résolution, l'enregistrement chiffré doit être conservé séparément et limité au processus qui crée l'accès à la clé.
PleskFail2Ban et protections d'accès dans
Sur Linux PleskFail2Ban, qui peut être activé dans les journaux des services sélectionnés. La règle définie pour chaque service détermine quels enregistrements seront comptés, combien d'essais rempliront le seuil dans quel délai et combien de temps elle est bloquée. Par exemple, s'il y a des entrées défectueuses de la même IP à la SSH, la règle correspondante peut temporairement couper l'accès de l'IP sur le pare-feu. Plesk Les services tels que le panneau, la SSH et le courrier peuvent être consultés avec différents journaux et règles.PleskLes limites de protection d'entrée intégrées des entrées du panneau et de l'API peuvent également être ouvertes à certaines adresses IP ou réseaux. Les comptes qui n'ont pas besoin de connexions à distance dans la base de données peuvent être limités à un accès local. Si un serveur d'application séparé est connecté, seul l'accès au compte de base de données pertinent est donné à partir de la source requise.
ModSecurity évalue un contenu de requête HTTP. Fail2Ban traite le niveau IP en fonction des événements qui sont vus dans leurs journaux de service. Puisqu'ils peuvent partager les mêmes personnes IP multiples, le seuil et la durée des obstacles doivent être ajustés en fonction du service, les obstacles doivent être surveillés quotidiennement.
Plesk Fail2Ban et protection des entrées · Limites d'accès des gestionnaires · Règles d'accès aux bases de données
Densité, sauvegarde et retour
Plesk, Docker et très rapide-ouvert page
Plesk Dans une installation utilisée dans Docker, les limites du processeur et de la mémoire, les fichiers d'application en lecture seule et les identifiants de service séparés limitent l'effet d'une œuvre. La vitesse de la page principale détermine les travaux concrets: dimensions visuelles, requêtes de base de données et processus d'attente de la première réponse. Gardez le panneau privé de l'utilisateur hors du cache commun. Surveillez les cinq réponses les plus lentes et les requêtes PHP en attente sur la queue.Que mesurer avant d'ouvrir un contenant?
ZonelyNotre objectif est de compléter chaque demande en utilisant le moins de ressources possible. Nous surveillons le temps CPU, l'utilisation de RAM, l'accès disque et réseau et les données écrites dans le champ d'échange. Il soulage processeur et disques qui n'exécutent pas la même requête n'importe où inutile. Il montre le temps de réponse et le taux d'erreur en intensité ainsi que la consommation de ressources qu'un changement ne fonctionne pas.Lorsque les utilisateurs disent -site gelé, la première distinction est où la réponse est attendue. Ouvrir la page de résultat pour tout le monde est rapide, commencer par des requêtes SQL qui fonctionnent en même temps comparer le panneau de l'utilisateur qui s'est connecté. Si l'image statique est plus lente alors la capacité du réseau, disque ou serveur doit également être revue. Même si de nouvelles demandes restent en ordre. L'augmentation du nombre d'employés peut augmenter l'étroitesse en envoyant plus de requêtes simultanées à la base de données.
Par exemple, vous pouvez calculer le tableau de résultats une fois de plus et offrir un partenaire pour peu de temps au lieu de recalculer pour chaque utilisateur. La page et le panier correspondants de mon compte sont spéciaux pour l'utilisateur. Après avoir modifié la règle du cache, ouvrez la même adresse avec deux comptes de test différents. Si le deuxième utilisateur voit son premier utilisateur, nom, solde ou panier, performance est disponible Par exemple, les données ont été révélées. Ne pas terminer le test en regardant l'heure d'ouverture de la page.
À quelle heure le magasin restera-t-il quand il reviendra à la sauvegarde ?
Pensez que vous avez perdu les paiements du matin 03.00 ou le déjeuner. Le fournisseur a reçu l'argent et plusieurs prix au jeu peuvent être livrés. Certaines récompenses qui fonctionnent immédiatement sur l'ancienne base de données peuvent distribuer la deuxième fois. Ouvrez le magasin restauré dans un environnement isolé avant. Comparez les identifiants de paiement et de livraison ultérieurs de la sauvegarde, puis définissez les commandes manquantes, puis sélectionnez file d'attente La prova de récupération d'un site communautaire est plus précieuse que le contrôle du seul « soutenu ».La dernière prova est simple: envoyer le mauvais type de fichier, télécharger une petite photo valide et ouvrir la table des résultats d'un utilisateur normal à ce moment. Ensuite, restaurer la sauvegarde dans un environnement séparé. Ce quatre processus montre qu'une règle de protection ne bloque pas et bloque l'utilisateur et enregistre quoi après un événement réel.
Guide de téléchargement des fichiers OWASP · Cloudflare page de vérification




“10 à partir 10 Je n'ai même pas la fonctionnalité sur d'autres logiciels.