






वेबसाइट को विभिन्न देशों में जल्दी से खोला जा सकता है, उपयोगकर्ता खातों की रक्षा करता है और व्यस्त घड़ियों पर व्यापार करना जारी रखता है। इसके लिए, सभी काम शुरू से ही निर्धारित किया जाता है जहां करने के लिए। आम सामग्री उपयोगकर्ता के करीब बिंदु पर प्रस्तुत की जाती है। सत्र, शेष और भुगतान लेनदेन आवेदन के माध्यम से चल रहे हैं जो प्राधिकरण और रिकॉर्ड की पुष्टि करते हैं।
हम इस तरह से होस्टिंग लेते हैं कि यह ब्राउज़र से अनुरोध की निगरानी करता है। सबसे पहले हम देखते हैं कि कैसे सामग्री उपयोगकर्ता तक पहुंचती है, फिर ऐप अनुरोध को कैसे नियंत्रित करती है। हाल के अनुभागों में सर्वर एक्सेस, Fail2Ban और बैकअप से वापसी होती है।
जब कोई उपयोगकर्ता पृष्ठ खोलता है, तो वेब सर्वर से खुले दृश्य और शैली की फाइलें प्रस्तुत की जा सकती हैं। सत्र, शेष या समर्थन अनुरोध जैसे व्यक्तिगत लेनदेन का अभ्यास में मूल्यांकन किया जाता है, आवश्यक रिकॉर्ड डेटाबेस से लिया जाता है। इन कार्यों को सही जगह पर आयोजित करने से प्रत्येक यात्रा के लिए फिर से उसी काम को कम कर दिया जाता है। उदाहरण के लिए, जब एक आम खबर दृष्टि से कैश से आती है, तो उपयोगकर्ता के निजी लेनदेन का अभ्यास होता है। समर्थन पहुँच नियंत्रण के माध्यम से गुजरता है।
Plesk PHP संस्करण और कामकाजी पूल जो ऐप का उपयोग करता है उसे प्रबंधित किया जा सकता है। डेटाबेस कनेक्शन, फ़ाइल अनुमतियां और बैकअप को भी सेवा की जरूरतों के अनुसार व्यवस्थित किया जाना चाहिए। किसी स्टोर की उचित होस्टिंग न केवल होम पेज के उद्घाटन को कवर करती है। जब भुगतान नोटिस आता है, तो ऑर्डर बचाया जाता है, गेम सर्वर और उपयोगकर्ता के समर्थन के लिए डिलीवरी का निष्पादन। रिकॉर्ड तक पहुंचने के लिए समान सेवा भागों।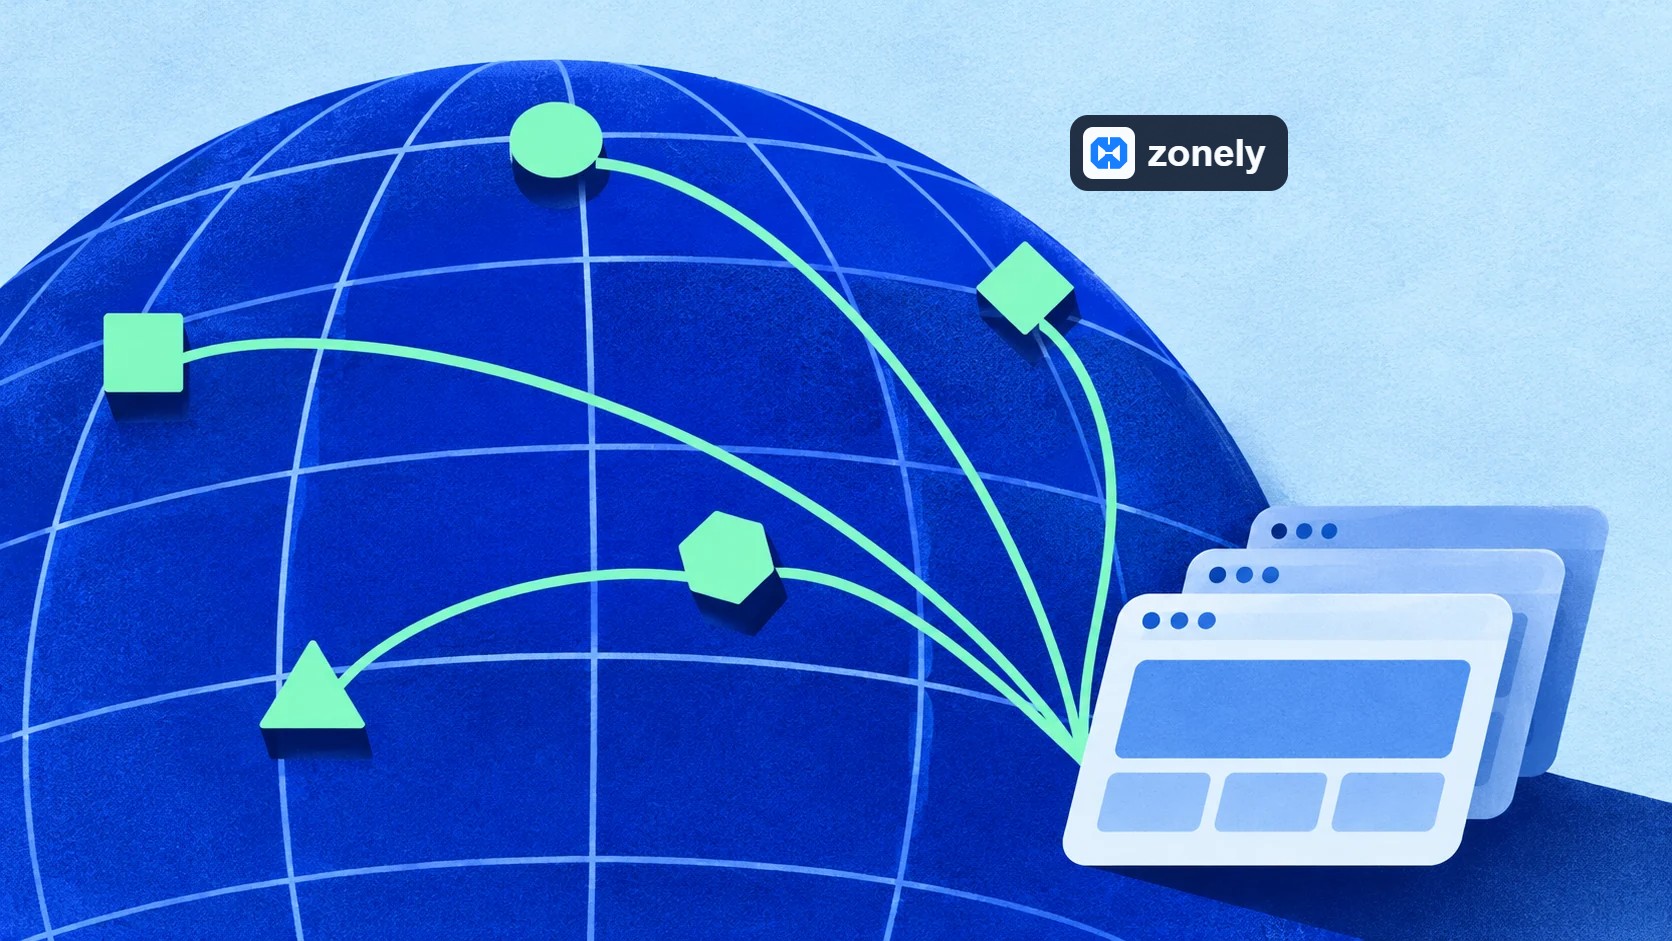 आम सामग्री विभिन्न क्षेत्रों से प्रस्तुत होने पर सत्र लेनदेन के आवेदन में की जाती है।
हम उपयोगकर्ताओं को विभिन्न देशों में उन जगहों पर यातायात प्रदान करते हैं जो अनुरोध करने के लिए उपयुक्त हैं। आम सामग्री जैसे लोगो, शैली फ़ाइल और खुले दृश्य उपयोगकर्ता के करीब बिंदु से प्रस्तुत किए जा सकते हैं। इस प्रकार, प्रत्येक छवि के लिए होस्ट सर्वर पर जाने की आवश्यकता नहीं है। एक देश में उपयोगकर्ता के लिए तेज़ मार्ग किसी अन्य देश में समान परिणाम नहीं दे सकता है। पहली बार प्रतिक्रिया समय को विभिन्न क्षेत्रों से मापा जाना चाहिए।
सत्र पैनल संतुलन और भुगतान लेनदेन के अधिकृत अनुप्रयोग के माध्यम से चलता है। उदाहरण के लिए, समान उत्पाद दृश्य को कई देशों में कैश से प्रस्तुत किया जा सकता है। यदि उपयोगकर्ता क्रेडिट किया जाता है तो लेनदेन को मुख्य ऑर्डर रिकॉर्ड पर संसाधित किया जाता है और नया शेष केवल अपने ही सत्र पर दिखाया जाता है। क्षेत्रीय यातायात वितरण के साथ, उपयोगकर्ता के निजी डेटा की एक्सेस सीमा एक साथ बनाए रखा जाता है।
उदाहरण के लिए, जब एक ओपन सर्च पेज टेक्स्ट को स्वीकार करते हैं, तो फ़ाइल अपलोड पता अकेले POST अनुरोध के किसी विशिष्ट प्रकार की प्रतीक्षा कर रहा है। खोज बॉक्स में स्क्रिप्ट चलाने के लिए मर जाता है चेक किया जाता है। फाइल लोडिंग पते में, विधियां, शरीर का आकार और फ़ाइलों की संख्या सीमित होती है। एक मोडसुरक्षा नियम को मिलान क्षेत्र पर ट्रैक किया जाना चाहिए और दैनिक रूप से चयनित कार्रवाई करना चाहिए। प्रतिक्रिया पक्ष यदि यह निगरानी की जाती है, तो किस प्रकार की सामग्री को निर्धारित किया जाना चाहिए। एक थोक प्रिंट या डेटाबेस त्रुटि विस्तार जो एप्लिकेशन की गलती स्क्रीन पर लीक हो जाता है। ऐप को अपनी त्रुटि प्रतिक्रियाओं को सरल रखना चाहिए, विशेष रूप से नैदानिक विवरण लिखना चाहिए।
OWASP कोर नियम सेट (CRS) मैचों को उन प्रतिष्ठानों पर अंकित करता है जिनका उपयोग विसंगतियों को रेट करने के लिए किया जाता था। उदाहरण के लिए, एक संदिग्ध हेडर के साथ, शरीर में आक्रमण मरना उसी अनुरोध में एक साथ स्कोर कर सकता है। जब यह कॉन्फ़िगर थ्रेसहोल्ड तक पहुंच जाता है तो कुल स्कोर अवरुद्ध हो जाता है। नियम IDs संकेत देता है कि कौन स्कोर से मेल खाता है। यदि फायरवॉल के सामने नेटवर्क की एक अन्य परत है, तो प्रत्येक मामले में प्रत्येक मामले में हर कोई एक ही अनुरोध में एक दूसरे का सामना कर सकता है. एक ऐसे तरीके से गतिशील अनुरोध का परीक्षण करना आवश्यक है जो वास्तव में लेखा परीक्षा के माध्यम से जाता है।
जब अवरुद्ध सक्रिय हो जाता है, तो वैध लेनदेन को भ्रष्ट अनुरोध और उच्च यातायात परिदृश्य में फिर से परीक्षण किया जाना चाहिए। लॉग पर निर्णय लेने का कारण देखा जाना चाहिए, पासवर्ड, भुगतान डेटा और कनेक्शन स्विच को मास्क करना चाहिए। त्रुटि दर जो वास्तविक उपयोगकर्ताओं को मॉनिटर किए जाने वाले परिणामों के बीच प्राप्त होती है वह ब्लॉकिंग की संख्या और व्यस्त घंटों में प्रतिक्रिया समय होता है। जब एक नियम सेट हमले को बंद कर देता है, तो भुगतान लिया जाएगा। यह अधिसूचना, समर्थन संदेश और फ़ाइल को सही ढंग से अपलोड करने के लिए भी पूरा होना चाहिए।
Plesk मोडसुरक्षा गाइड · OWASP CRS anomaly रेटेड · OWASP CRS mismatches और नियम अपवाद
Let's मानना है कि एक शुक्रवार की शाम को IP के एक मिनट में सैकड़ों अनुरोध हैं। अनुरोध हर किसी के लिए दृश्य खोलने जा रहे हैं, उनमें से अधिकांश कैश से मिले हैं और अगर प्रविष्टियों की गलत संख्या बढ़ जाती है तो उपयोगकर्ता तुरंत आईपी को खेल से ठंडा कर सकते हैं। यदि उसी आईपी को शॉर्ट अंतराल पर सैकड़ों अलग खातों पर पासवर्ड कहा जाता है, तो गति सीमा प्रवेश पथ के लिए सार्थक होती है। सबसे पहले अवलोकन मोड में, जो मोड में है। अनुरोधों के मैच को पढ़ें, फिर कुछ समय के लिए सत्यापन या अवरुद्ध करने का आवेदन करें। नियम के अंतिम समय और वापसी पथ प्राप्त करें।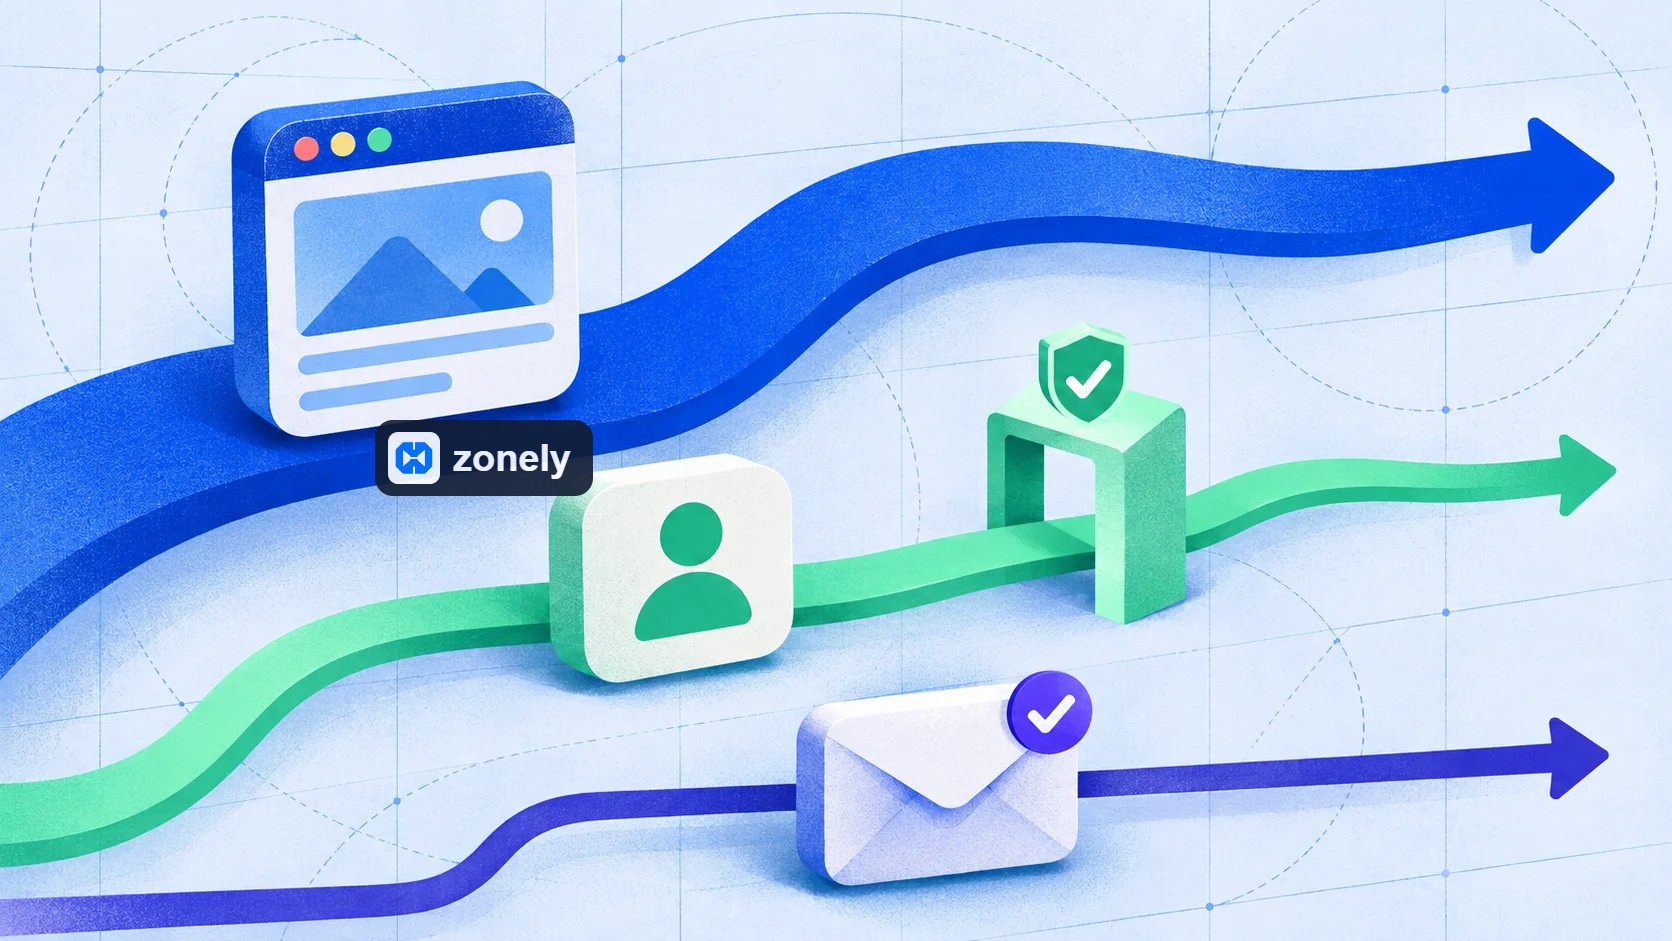 हर किसी के लिए खुला पृष्ठ, सत्र पैनल और भुगतान नोटिस विभिन्न नियंत्रणों से गुजरता है।
सुरक्षा नियम उपयोगकर्ता के अनुरोध प्रवेश से सभी प्रवाह कवरेज हैं। प्रत्येक अंतिम बिंदु, फ़ील्ड्स, डेटा प्रकार, लंबाई और शरीर के आकार द्वारा स्वीकार किए गए अनुरोध विधि निर्धारित की जानी चाहिए। अविस्मरणीय क्षेत्रों को संसाधित नहीं किया जाना चाहिए, अमान्य अनुरोधों को संबंधित प्रक्रिया शुरू किए बिना अस्वीकार कर दिया जाना चाहिए। उसी स्रोत से बार-बार परीक्षणों के लिए, प्रसंस्करण का प्रकार उचित गति के लिए उपयुक्त है। सीमा निर्धारित की जानी चाहिए।
एक POST अनुरोध की जांच करना अकेले पर्याप्त नहीं है। भले ही अनुरोध अधिकृत उपयोगकर्ता से आता है, फिर भी किसी अन्य उपयोगकर्ता को अपना रिकॉर्ड बदलना चाहिए। सीएसआरएफ चेक को ब्राउज़र सत्र के साथ डेटा विनिमय लेनदेन में लागू किया जाना चाहिए। आने वाले मानों को क्वेरी से मापदंडों के रूप में जोड़ा जाना चाहिए और बाध्यकारी के अनुसार कोडित किया जाना चाहिए जब पृष्ठ पर लिखा गया हो। अनुमत अमीर पाठ सामग्री को एक ओपन लेबल और विशेषता सूची के साथ सत्यापित किया जाना चाहिए। इस प्रकार, इनपुट में संग्रहीत मूल्य तब प्रदर्शित होने वाली किसी अन्य स्क्रीन पर सामग्री चल स्क्रिप्ट में बदल नहीं जाता है।
उपयोगकर्ता द्वारा लिखे गए पाठ को रिकॉर्ड करने का उद्देश्य किसी विशेष चरित्र को हटाने के लिए नहीं है। समर्थन संदेश में 5 <10 इसे अभिव्यक्ति के रूप में संग्रहीत किया जाना चाहिए और पृष्ठ पर पढ़ा जाना चाहिए। समान मूल्य HTML में कोडित है, जबकि यह डेटाबेस क्वेरी को पैरामीटर के रूप में दर्ज करता है। JSON प्रतिक्रिया JSON एनकोडर के साथ भी लिखी गई है। एक एकल "स्वच्छ" फ़ंक्शन के साथ, ये सभी संदर्भ हल करने के लिए काम करते हैं, दोनों वास्तविक संदेशों को बाधित करते हैं, कुछ स्क्रीन छोड़ देते हैं।
httpOnly PHP सत्र कुकी में प्रयोग किया जाता है। जब HTTPS का उपयोग किया जाता है, तो सुरक्षित भी सक्षम होता है। httpOnly ब्राउज़र में जावास्क्रिप्ट इसकी कुकी को सीधे पढ़ने के लिए सीमित करता है। सुरक्षित कुकी इसे HTTPS के माध्यम से भेजा जा सकता है। आईपी युग्मिंग एक अलग पते से कैप्चर किए गए टोकन के पुन: उपयोग को सीमित करती है। कुकीज़ सेटिंग्स, MVC आउटपुट कोडिंग और सर्वर पर लॉग इन करें इसलिए यह एक साथ काम करता है।
नाम बदलना, सामग्री का अर्थ है अवरोध नियंत्रण के साथ सत्यापन और लोडिंग के क्षेत्र में चलाने के लिए। न केवल फाइल के नाम को छोटा करें बल्कि एक निष्पादन योग्य सामग्री जिसे चित्र के रूप में दिखाया गया है, सुरक्षित नहीं लाती है। सत्यापित दृश्य को फिर सेकोड किया और केवल अपेक्षित प्रकार की पेशकश की गई लोडिंग लाइन का हिस्सा है।
स्थापना घटक CGI, शेल स्क्रिप्ट, जावास्क्रिप्ट और PHAR को PHP और PHTML जैसे टिप्पणी एक्सटेंशन के साथ निष्पादन योग्य सामग्री के रूप में संबोधित करता है। सामान्य फ़ाइल प्रोसेसर में स्क्रिप्ट सुरक्षा इन प्रकार के सादे पाठ के रूप में संभाल सकती है और फाइल की ओर से .txt जोड़ सकती है। दृश्य अपलोड क्षेत्र फ़ाइल को अस्वीकार करता है जो अपनी अनुमति MIME सूची का अनुपालन नहीं करता है। इस प्रकार, समग्र फ़ाइल को एक सामान्य फ़ाइल के रूप में एड्रेस किया जाएगा। इसका मतलब यह नहीं है कि प्रोसेसर एक टेक्स्ट फ़ाइल स्टोर कर सकता है, उसी फाइल को दृष्टि से माना जाएगा।
स्थापना क्षेत्र का कार्य भी महत्वपूर्ण है। साधारण उपयोगकर्ता दृश्य क्षेत्र के साथ, समान फ़ाइल नीति होना आवश्यक नहीं है, जो अधिकृत व्यक्ति की डिजाइन उपस्थिति में शामिल है। समीक्षा संरक्षण प्रवाह में, सामान्य लोडिंग बाधाएं हैं और विशिष्ट डिजाइन क्षेत्रों को नियंत्रित करती हैं। इसका मतलब यह नहीं है कि प्रत्येक एसवीजी स्वीकार किया जाता है; यहां तक कि अनुमति क्षेत्र में, फ़ाइल की सामग्री ने अनुमति दी है। लेखा परीक्षा
पूर्वाग्रह उत्पादन के दौरान किसी त्रुटि के मामले में, यह आवश्यक है कि भाग में सभी को खोलने के लिए नहीं। अस्थायी स्थान पर सहेजें और अंतिम नाम से आउटपुट स्थानांतरित करें। वेब सर्वर और PHP पक्ष दोनों पर आकार सीमा निर्धारित करें। उदाहरण के लिए यदि आवेदन 4 एमबी सीमा रखता है, तो इसके सामने सर्वर बहुत बड़े निकायों को स्वीकार करता है, यहां तक कि उस फ़ाइल को खारिज कर दिया जाएगा, टेप की बैंडविड्थ और अस्थायी रूप से अस्वीकार किया जाएगा। भंडारण का उपभोग करता है। अनुरोध में उपयोगकर्ता को एक स्पष्ट संदेश दें जो सीमा से अधिक है जिसे आप फिर से कोशिश कर सकते हैं।
संपादन योग्य थीम और पैनल फाइलें प्रस्तुति परत से संबंधित हैं। टेम्पलेट नियंत्रक को पीएचपी लेबल, स्क्रिप्ट कमेंटर हेडर द्वारा संचालित किया जा सकता है और सीधे SQL को अवरुद्ध कर सकता है उपस्थिति में संलग्न हो जाता है। यहां तक कि फ़ाइल नाम .php के साथ भी, सामग्री इन नियमों के अधीन है। टेम्पलेट इंजन सत्यापित टेम्पलेट को अपने स्वयं के कार्य प्रारूप में संकलित करता है। गतिशील डेटा बैकएंड के प्रस्तुति पक्ष के लिए अधिकृत है। घटक देता है। कच्चे आउटपुट निर्देशन प्रतिबंधित है, परिसंपत्ति पथ भी सापेक्ष हैं और अनुमत निर्देशिकाओं के साथ सीमित हैं।
एक विषय समर्थन अनुरोध का शीर्षक दिखा सकता है। हेडर यह तय करता है कि कौन से उपयोगकर्ता दिखाए जाएंगे और डेटाबेस से क्या रिकॉर्ड वापस ले लिया जाएगा। यदि थीम फ़ाइल सीधे सर्वर से फ़ाइलों को पढ़ने या नेटवर्क कनेक्शन खोलने के लिए अधिकृत है, तो डिज़ाइन परिवर्तन का प्रभाव स्टोर के डेटा तक फैल गया है।
टेम्पलेट कम्पाइलर मानक मूल्यों HTML आउटपुट के लिए काम करता है, विशेष वर्णों और नाखूनों को कोड करता है। उदाहरण के लिए, एचटीएमएल टेक्स्ट फ़ील्ड में लिखे जाने पर इनपुट में <script> उपयोगकर्ता को पाठ के रूप में दिखाई देता है। टेम्पलेट का कच्चे मूल्य स्रोत नियंत्रण में भी अवरुद्ध होता है। उन क्षेत्रों में जहां अमीर HTML जरूरतों को स्पष्ट रूप से uç बैकेंड ब्लॉकों का उपयोग किया जाता है। यदि किसी मान का यूआरएल के रूप में प्रयोग किया जाता है तो यूआरएल, अनुमत लिंक चार्ट को सुरक्षित JSON एन्कोडिंग पर भी लागू किया जाना चाहिए यदि इसे जावास्क्रिप्ट को डेटा के रूप में स्थानांतरित कर दिया जाता है।
कार्य प्रतिलिपि सक्रिय टेम्पलेट में लेने से पहले सामग्री को स्कैन करती है। शैल कॉल, फ़ाइल रीडिंग या इंडेक्स लिस्टिंग, मीडिया वेरिएबल्स तक पहुंच, CURL और सॉकेट ऑपरेशन इस परत में नियंत्रित उदाहरण हैं। अवरुद्ध परिवर्तन सक्षम टेम्पलेट में नहीं लिखा जाएगा। SFTP के साथ एक वैध सत्र खोलने से फ़ाइल ट्रांसफर की अनुमति मिलती है। यदि साइट उस फाइल द्वारा सक्रिय हो जाती है तो टेम्पलेट चेक करें निर्णय करना।
एक HTTP क्लाइंट उस पते पर अनुरोध भेज सकता है जहां सर्वर सुलभ हो। प्रक्रिया शुरू करने के लिए प्राधिकरण को ऑपरेटिंग सिस्टम की आज्ञा दी जाती है। इन अधिकारियों को अलग से सीमित होना चाहिए। कोड समीक्षा के अलावा, प्रक्रिया अनुमतियां, फ़ाइल एक्सेस और नेटवर्क आउटपुट भी प्लगइन के कार्य द्वारा प्रतिबंधित किया जाना चाहिए।
प्रबंधन और समर्थन स्क्रीन प्रक्रिया के लिए आवश्यक जानकारी दिखाना चाहिए क्योंकि कनेक्शन काम नहीं करता है। पासवर्ड का खुला मूल्य इन स्क्रीन या त्रुटि प्रतिक्रियाओं में शामिल नहीं होना चाहिए। हल स्विच के साथ, एन्क्रिप्टेड पंजीकरण को अलग से रखा जाना चाहिए और उस प्रक्रिया तक सीमित होना चाहिए जो कुंजी तक पहुंच बनाता है। यह एक्सेस अलगाव दैनिक समर्थन लेनदेन पर पासवर्ड देखने की आवश्यकता को समाप्त करता है।
Plesk'निर्मित इनपुट सुरक्षा सीमाएं पैनल और एपीआई से प्रविष्टियों को विफल करती हैं। व्यवस्थापक का उपयोग कुछ आईपी पते या नेटवर्क पर भी खोला जा सकता है। डेटाबेस में दूरस्थ कनेक्शन की आवश्यकता नहीं है कि खाते स्थानीय पहुंच तक सीमित हो सकते हैं। यदि एक अलग अनुप्रयोग सर्वर जुड़ा हुआ है, तो केवल प्रासंगिक डेटाबेस खाते तक पहुंच आवश्यक स्रोत से दी जाती है।
ModSecurity एक HTTP अनुरोध सामग्री का मूल्यांकन करता है। Fail2Ban उन घटनाओं के अनुसार IP स्तर को संसाधित करता है जो उनके सर्विस लॉग पर देखी जाती हैं। चूंकि वे उसी आईपी एकाधिक लोगों को साझा कर सकते हैं, इसलिए सीमा और बाधा अवधि को सेवा के अनुसार समायोजित किया जाना चाहिए, दैनिक बाधाओं की निगरानी करनी चाहिए।
Plesk Fail2Ban और इनपुट संरक्षण · प्रबंधक पहुंच सीमाएं · डेटाबेस एक्सेस नियम
जब उपयोगकर्ता कहते हैं "साइट जमे हुए" पहला भेद है जहां प्रतिक्रिया की उम्मीद है। हर किसी के लिए ओपन परिणाम पृष्ठ त्वरित है, SQL क्वेरीज़ से शुरू होता है जो लॉग इन करने वाले उपयोगकर्ता के पैनल की तुलना में उसी समय काम करता है। यदि स्थैतिक तस्वीर धीमी है तो नेटवर्क, डिस्क या सर्वर क्षमता की समीक्षा भी की जानी चाहिए। PHP पूल में सभी कर्मचारी बाहरी सेवा से धीरे-धीरे जवाब देने का इंतजार कर रहे हैं, CPU उपयोग कम है। यहां तक कि अगर नए अनुरोध क्रम में रहते हैं। कर्मचारियों की संख्या बढ़ाने से डेटाबेस को एक साथ क्वेरी भेजकर संकीर्णता बढ़ सकती है।
उदाहरण के लिए, आप एक बार फिर परिणाम तालिका की गणना कर सकते हैं और प्रत्येक उपयोगकर्ता के लिए पुनरावर्तन के बजाय थोड़े समय के लिए भागीदार की पेशकश कर सकते हैं। संबंधित "मेरे खाता" पृष्ठ और टोकरी उपयोगकर्ता के लिए विशेष हैं। कैश नियम बदलने के बाद, दो अलग-अलग परीक्षण खातों के साथ उसी पते को खोलें। यदि दूसरा उपयोगकर्ता अपने पहले उपयोगकर्ता का नाम, बैलेंस या गाड़ी देखता है, तो प्रदर्शन उपलब्ध है। उदाहरण के लिए, डेटा प्रकट किया गया है। पृष्ठ के उद्घाटन समय को देखते हुए परीक्षण को पूरा न करें।
अंतिम प्रोवा सरल है: गलत प्रकार की फ़ाइल भेजें, एक वैध छोटी तस्वीर अपलोड करें और इस समय एक सामान्य उपयोगकर्ता की परिणाम तालिका खोलें। फिर बैकअप को एक अलग वातावरण में पुनर्स्थापित करें। यह चार प्रक्रिया दर्शाती है कि एक सुरक्षा नियम उपयोगकर्ता को ब्लॉक नहीं करता है और वास्तविक घटना के बाद क्या बचाता है।
OWASP फ़ाइल अपलोड गाइड · Cloudflare सत्यापन पेज
हम इस तरह से होस्टिंग लेते हैं कि यह ब्राउज़र से अनुरोध की निगरानी करता है। सबसे पहले हम देखते हैं कि कैसे सामग्री उपयोगकर्ता तक पहुंचती है, फिर ऐप अनुरोध को कैसे नियंत्रित करती है। हाल के अनुभागों में सर्वर एक्सेस, Fail2Ban और बैकअप से वापसी होती है।
Plesk होस्टिंग लेआउट के साथ शुरू
एक सामुदायिक साइट, स्टोर और समर्थन पैनल; आवेदन फाइलें, डेटाबेस और सेवाएं इन दोनों को चला रही हैं। हम इस लेआउट के प्रबंधन में होस्टिंग कर रहे हैं Plesk हम उपयोग करते हैं। साइट के लिए डोमेन नाम कनेक्ट करना, प्रमाणीकरण प्रबंधन, वेब सर्वर और एप्लिकेशन की ऑपरेशन सेटिंग्स को उसी प्रबंधन परत में संबोधित किया जाता है। उस स्टोर को उपयोगकर्ता देखता है वह चेहरा है जो इस योजना से बाहर खुलता है।जब कोई उपयोगकर्ता पृष्ठ खोलता है, तो वेब सर्वर से खुले दृश्य और शैली की फाइलें प्रस्तुत की जा सकती हैं। सत्र, शेष या समर्थन अनुरोध जैसे व्यक्तिगत लेनदेन का अभ्यास में मूल्यांकन किया जाता है, आवश्यक रिकॉर्ड डेटाबेस से लिया जाता है। इन कार्यों को सही जगह पर आयोजित करने से प्रत्येक यात्रा के लिए फिर से उसी काम को कम कर दिया जाता है। उदाहरण के लिए, जब एक आम खबर दृष्टि से कैश से आती है, तो उपयोगकर्ता के निजी लेनदेन का अभ्यास होता है। समर्थन पहुँच नियंत्रण के माध्यम से गुजरता है।
Plesk PHP संस्करण और कामकाजी पूल जो ऐप का उपयोग करता है उसे प्रबंधित किया जा सकता है। डेटाबेस कनेक्शन, फ़ाइल अनुमतियां और बैकअप को भी सेवा की जरूरतों के अनुसार व्यवस्थित किया जाना चाहिए। किसी स्टोर की उचित होस्टिंग न केवल होम पेज के उद्घाटन को कवर करती है। जब भुगतान नोटिस आता है, तो ऑर्डर बचाया जाता है, गेम सर्वर और उपयोगकर्ता के समर्थन के लिए डिलीवरी का निष्पादन। रिकॉर्ड तक पहुंचने के लिए समान सेवा भागों।
आपकी वेबसाइट कितनी जल्दी विभिन्न देशों में खुलती है?
आम सामग्री विभिन्न क्षेत्रों से प्रस्तुत होने पर सत्र लेनदेन के आवेदन में की जाती है।हम उपयोगकर्ताओं को विभिन्न देशों में उन जगहों पर यातायात प्रदान करते हैं जो अनुरोध करने के लिए उपयुक्त हैं। आम सामग्री जैसे लोगो, शैली फ़ाइल और खुले दृश्य उपयोगकर्ता के करीब बिंदु से प्रस्तुत किए जा सकते हैं। इस प्रकार, प्रत्येक छवि के लिए होस्ट सर्वर पर जाने की आवश्यकता नहीं है। एक देश में उपयोगकर्ता के लिए तेज़ मार्ग किसी अन्य देश में समान परिणाम नहीं दे सकता है। पहली बार प्रतिक्रिया समय को विभिन्न क्षेत्रों से मापा जाना चाहिए।
सत्र पैनल संतुलन और भुगतान लेनदेन के अधिकृत अनुप्रयोग के माध्यम से चलता है। उदाहरण के लिए, समान उत्पाद दृश्य को कई देशों में कैश से प्रस्तुत किया जा सकता है। यदि उपयोगकर्ता क्रेडिट किया जाता है तो लेनदेन को मुख्य ऑर्डर रिकॉर्ड पर संसाधित किया जाता है और नया शेष केवल अपने ही सत्र पर दिखाया जाता है। क्षेत्रीय यातायात वितरण के साथ, उपयोगकर्ता के निजी डेटा की एक्सेस सीमा एक साथ बनाए रखा जाता है।
वेब अनुरोध सर्वर तक पहुंच
कैसे Modsecurity नियम पढ़ने के लिए?
PleskModSecurity, वेब अनुप्रयोग फ़ायरवॉल के लिए इस्तेमाल किया जाता है, संरचित नियमों के साथ HTTP अनुरोधों को नियंत्रित करता है। नियमों का सेट वर्णन करता है कि कौन सी प्रक्रिया किस क्षेत्र पर दिखाई देगी, क्या मैच और मैच होगा। एक नियम केवल अनुरोध के तरीके और विधि की जांच कर सकता है। अन्य नियमों को फॉर्म क्षेत्रों में विभाजित किया जा सकता है, JSON मूल्यों या स्थापना की संरचना को अलग किया जा सकता... अनुरोध हेडर प्रारंभिक चरण में पढ़े जाते हैं; सामग्री को अलग करने के बाद शरीर का नियंत्रण किया जाता है। यह सत्यापित करना आवश्यक है कि उचित अलगाव JSON या फ़ाइल अपलोड का उपयोग करके एक समापन बिंदु के लिए काम करता है।उदाहरण के लिए, जब एक ओपन सर्च पेज टेक्स्ट को स्वीकार करते हैं, तो फ़ाइल अपलोड पता अकेले POST अनुरोध के किसी विशिष्ट प्रकार की प्रतीक्षा कर रहा है। खोज बॉक्स में स्क्रिप्ट चलाने के लिए मर जाता है चेक किया जाता है। फाइल लोडिंग पते में, विधियां, शरीर का आकार और फ़ाइलों की संख्या सीमित होती है। एक मोडसुरक्षा नियम को मिलान क्षेत्र पर ट्रैक किया जाना चाहिए और दैनिक रूप से चयनित कार्रवाई करना चाहिए। प्रतिक्रिया पक्ष यदि यह निगरानी की जाती है, तो किस प्रकार की सामग्री को निर्धारित किया जाना चाहिए। एक थोक प्रिंट या डेटाबेस त्रुटि विस्तार जो एप्लिकेशन की गलती स्क्रीन पर लीक हो जाता है। ऐप को अपनी त्रुटि प्रतिक्रियाओं को सरल रखना चाहिए, विशेष रूप से नैदानिक विवरण लिखना चाहिए।
| नियम परिवार | Denetated नमूना | आवेदन में पूर्ण नियंत्रण |
|---|---|---|
| ऐड-ऑन और XSS | Betic लेबल, घटना विशेषताओं और निष्पादन योग्य कनेक्शन योजनाओं | HTML पाठ, विशेषता या URL संदर्भ के साथ। अनुमति आइटम के साथ अमीर पाठ को सीमित करें। |
| SQL इंजेक्शन | फॉर्म वैल्यू क्वेरी की संरचना को बदलने के लिए वाक्य रचना | पैरामीटर क्वेरी का उपयोग करें। निर्धारित सूची से विकल्प चुनिए, जो क्वेरी संरचना को रैंकिंग कॉलम जैसे निर्धारित करता है। |
| सड़क माइग्रेशन और फ़ाइल एक्सेस | आवेदन निर्देशिका से बाहर जाने या विशेष विन्यास प्राप्त करने का प्रयास करने वाले अनुरोध | उपयोगकर्ता इनपुट से फ़ाइल पथ स्थापित करें पंजीकरण आईडी सत्यापित करें और अनुमति स्टोर से फ़ाइल खोलें। |
| कमान इंजेक्शन | सिस्टम कमांड के लिए विशेष विभाजक और अप्रत्याशित स्क्रिप्ट | उपयोगकर्ता डेटा को शेल कमांड में जोड़ दें। प्रोसेसिंग और मापदंडों को अलग से मान्य करें। |
| आकार और आकार | टूटे हुए रूप या जेएसओएन अप्रत्याशित विधि और अत्यधिक बड़े शरीर | डिस्करेट त्रुटि में ऑपरेशन को रोकें। प्रत्येक छोर बिंदु द्वारा स्वीकृत प्रकार, फ़ील्ड और आकार की पहचान करें। |
एकल शब्द द्वारा अवरुद्ध होने के बजाय संदर्भ में अनुरोध का मूल्यांकन करें
एक समर्थन संदेश में, "script" शब्द या "चयन" सामान्य है। उदाहरण के लिए, एक उपयोगकर्ता तकनीकी त्रुटि पाठ भेज सकता है। लेखा परीक्षा को उस क्षेत्र को देखना चाहिए जिसमें शब्द की संरचना होती है। एक सादे टेक्स्ट फ़ील्ड से स्क्रिप्ट टैग के साथ, एक समर्थन संदेश के रूप में दिखाया गया कोड नमूना उसी परिणाम को नहीं देता है। कोडित इनपुट कैसे हल करें। यह भी महत्वपूर्ण है। फ़ायरवॉल के साथ, आवेदन एक दूसरे से अलग टिप्पणियां होने पर लेखा परीक्षा से गुजरने लायक ऐप में एक अलग समझ में आ सकता है।OWASP कोर नियम सेट (CRS) मैचों को उन प्रतिष्ठानों पर अंकित करता है जिनका उपयोग विसंगतियों को रेट करने के लिए किया जाता था। उदाहरण के लिए, एक संदिग्ध हेडर के साथ, शरीर में आक्रमण मरना उसी अनुरोध में एक साथ स्कोर कर सकता है। जब यह कॉन्फ़िगर थ्रेसहोल्ड तक पहुंच जाता है तो कुल स्कोर अवरुद्ध हो जाता है। नियम IDs संकेत देता है कि कौन स्कोर से मेल खाता है। यदि फायरवॉल के सामने नेटवर्क की एक अन्य परत है, तो प्रत्येक मामले में प्रत्येक मामले में हर कोई एक ही अनुरोध में एक दूसरे का सामना कर सकता है. एक ऐसे तरीके से गतिशील अनुरोध का परीक्षण करना आवश्यक है जो वास्तव में लेखा परीक्षा के माध्यम से जाता है।
यदि वैध अनुरोध अवरुद्ध हो तो नियम क्या बदलता है?
नए नियमों का परीक्षण पहले पता लगाने के मोड में या एक परीक्षण वातावरण में वास्तविक कार्यप्रवाहों के साथ किया जाना चाहिए। उत्पाद बचाता है, समर्थन संदेश, दृश्य अपलोड और हस्ताक्षर किए गए भुगतान नोटिस व्यक्तिगत रूप से कोशिश की जाती है। यदि कोई फॉर्म गलती से अवरुद्ध हो जाता है तो अनुरोध सड़क पर पाया जाता है और नियम ID. उदाहरण के लिए, अगर एक अधिकृत डिज़ाइन संपादक वास्तव में HTML को एकल क्षेत्र के एकमात्र क्षेत्र में उम्मीद की जाती है तो अपवाद नहीं होता है। अकेले इसे सड़क, क्षेत्र और प्रासंगिक नियम के लिए परिभाषित किया गया है। इस तरह के अपवाद में, आवेदन को अपने स्वयं के प्राधिकरण और सामग्री नियंत्रण से गुजरना चाहिए।जब अवरुद्ध सक्रिय हो जाता है, तो वैध लेनदेन को भ्रष्ट अनुरोध और उच्च यातायात परिदृश्य में फिर से परीक्षण किया जाना चाहिए। लॉग पर निर्णय लेने का कारण देखा जाना चाहिए, पासवर्ड, भुगतान डेटा और कनेक्शन स्विच को मास्क करना चाहिए। त्रुटि दर जो वास्तविक उपयोगकर्ताओं को मॉनिटर किए जाने वाले परिणामों के बीच प्राप्त होती है वह ब्लॉकिंग की संख्या और व्यस्त घंटों में प्रतिक्रिया समय होता है। जब एक नियम सेट हमले को बंद कर देता है, तो भुगतान लिया जाएगा। यह अधिसूचना, समर्थन संदेश और फ़ाइल को सही ढंग से अपलोड करने के लिए भी पूरा होना चाहिए।
Plesk मोडसुरक्षा गाइड · OWASP CRS anomaly रेटेड · OWASP CRS mismatches और नियम अपवाद
प्रबंधित सत्यापन सही जगह रखो
डब्लूएएफ ने जिस तरह से, शरीर और अन्य संकेतों के साथ ज्ञात आक्रमण पैटर्न का मूल्यांकन किया है जो वे चाहते हैं। एक अच्छी तरह से परिभाषित नियम सेट होना चाहिए, जिसमें संदिग्ध ब्राउज़र यातायात, प्रबंधित चैलेंज और आवश्यक होने पर अवरुद्ध चरणों की समय सीमा शामिल है। यह उसी आईपी स्कूल नेटवर्क पर दर्जनों उपयोगकर्ताओं के भी हो सकता है। सबसे पहले सड़क, समय अंतराल और असफल व्यापार दर को संदर्भित करें। गेम यदि आप प्लगइन के वितरण पते या भुगतान नोटिस पर ब्राउज़र सत्यापन करते हैं, तो यह स्वचालन का जवाब नहीं दे सकता है।Let's मानना है कि एक शुक्रवार की शाम को IP के एक मिनट में सैकड़ों अनुरोध हैं। अनुरोध हर किसी के लिए दृश्य खोलने जा रहे हैं, उनमें से अधिकांश कैश से मिले हैं और अगर प्रविष्टियों की गलत संख्या बढ़ जाती है तो उपयोगकर्ता तुरंत आईपी को खेल से ठंडा कर सकते हैं। यदि उसी आईपी को शॉर्ट अंतराल पर सैकड़ों अलग खातों पर पासवर्ड कहा जाता है, तो गति सीमा प्रवेश पथ के लिए सार्थक होती है। सबसे पहले अवलोकन मोड में, जो मोड में है। अनुरोधों के मैच को पढ़ें, फिर कुछ समय के लिए सत्यापन या अवरुद्ध करने का आवेदन करें। नियम के अंतिम समय और वापसी पथ प्राप्त करें।
आवेदन में अनुरोध, सत्र और प्राधिकरण नियंत्रण
उपयोगकर्ता के ब्राउज़र का रूप गेमिंग प्लगइन और फ़ाइल अपलोड के प्रवेश द्वार पर पूरा किया जाता है। केंद्रीय नियंत्रक में, अनुरोध संबंधित प्रक्रिया शुरू करने से पहले नियंत्रण परतों से गुजरता है। पहली परत अनुरोध को सीमित करती है जब तक कि एक ही स्रोत थोड़े समय में व्यस्त नहीं होगा। सामान्य यातायात के साथ डेटा-बदलते अनुरोधों की अलग सीमा। लागू जब सीमा भर जाती है, तो इसे एक प्रतिक्रिया के साथ बंद कर दिया जाएगा जो अनुरोध को प्रतीक्षा करने के लिए सूचित करता है। इस प्रकार, एक साधारण पृष्ठ दृश्य के साथ निरंतर समर्थन अनुरोध में उसी बजट को साझा करना आवश्यक नहीं है।
हर किसी के लिए खुला पृष्ठ, सत्र पैनल और भुगतान नोटिस विभिन्न नियंत्रणों से गुजरता है।POST प्रविष्टियों और डेटा को पृष्ठ में प्रतिबिंबित करने के लिए नियम सेट
केंद्रीय नियंत्रक ने घोंसले वाली सरणी सहित फॉर्म क्षेत्रों को स्कैन किया। इसी JSON में शरीर को हटाकर मूल्यों को हटा दिया गया। स्कैन से पहले सामान्यीकरण यह सुनिश्चित करता है कि विभिन्न प्रारूपों में कोडित समान इनपुट का मूल्यांकन उसी नियमों के साथ किया जाता है। बॉडी और एरिया की लंबाई सीमा भी नियंत्रित होती है। स्पीड लिमिट निर्धारित करती है कि कितनी बार स्रोत का अनुरोध किया जा सकता है। सामग्री निरीक्षण यदि आप एक अनुरोध पर डेटा को देख रहे हैं।| नमूना पोस्ट इनपुट में देखा गया | लेखा परीक्षा का उद्देश्य |
|---|---|
| Betic या iframe टैग, एचटीएमएल घटना विशेषता, जावास्क्रिप्ट: लिंक | फिर इनपुट के ब्राउज़र में कोड निष्पादन को रोकने के लिए एक पृष्ठ पर प्रतिबिंबित होता है। |
| PHP खोलने वाला टैग, शेल एक्सेक कॉल या शेल कमांड प्रतिस्थापन | सर्वर पर कोड या स्क्रिप्ट निष्पादन के लिए पाठ क्षेत्र में सामग्री को अवरुद्ध करना। |
| एक प्रवाह रैपर जैसे शीर्ष सरणी या php से बाहर निकलने का प्रयास:// | उस इनपुट को काटें जो अपेक्षित फ़ाइल पथ से बाहर जाने या वैकल्पिक प्रवाह खोलने के लिए काम करता है। |
| UNION संरचना SELECT, SQL कॉल उत्पादन देरी या फ़ाइल करने के लिए मोल्ड लिखने | विन, कार्य समय या प्रभाव के परिणाम को बदलने के उद्देश्य से इनपुट को चिह्नित करें। |
एक POST अनुरोध की जांच करना अकेले पर्याप्त नहीं है। भले ही अनुरोध अधिकृत उपयोगकर्ता से आता है, फिर भी किसी अन्य उपयोगकर्ता को अपना रिकॉर्ड बदलना चाहिए। सीएसआरएफ चेक को ब्राउज़र सत्र के साथ डेटा विनिमय लेनदेन में लागू किया जाना चाहिए। आने वाले मानों को क्वेरी से मापदंडों के रूप में जोड़ा जाना चाहिए और बाध्यकारी के अनुसार कोडित किया जाना चाहिए जब पृष्ठ पर लिखा गया हो। अनुमत अमीर पाठ सामग्री को एक ओपन लेबल और विशेषता सूची के साथ सत्यापित किया जाना चाहिए। इस प्रकार, इनपुट में संग्रहीत मूल्य तब प्रदर्शित होने वाली किसी अन्य स्क्रीन पर सामग्री चल स्क्रिप्ट में बदल नहीं जाता है।
| घर | नियमों को परिभाषित करने के लिए | अपेक्षित व्यवहार |
|---|---|---|
| अनुरोध इनपुट | विधि, आकार, अंतरिक्ष और प्रकार सीमा | प्रक्रिया से पहले गैर-वैलिड अनुरोध को अस्वीकार कर दिया जाता है। |
| लेनदेन प्राधिकरण | यदि आवश्यक हो तो लॉग इन, पंजीकरण और सीएसआरएफ नियंत्रण | उपयोगकर्ता केवल रजिस्टर करने के लिए अधिकृत है। |
| डेटाबेस | मापदंड क्वेरी और न्यूनतम आवश्यक पहुँच | उपयोगकर्ता इनपुट क्वेरी की संरचना को बदल नहीं सकता है। |
| उत्पादन | उपयुक्त कोडिंग और समृद्ध पाठ को जोड़ना | सामग्री प्रदर्शित होने के दौरान अवांछित कोड का काम नहीं करती है। |
| तीव्र यातायात | अंत बिंदु आधारित गति सीमा, सत्यापन और आवधिक अवरोधन | संदिग्ध उपयोग सीमित है, ऑपरेशन का सामान्य तरीका बनाए रखा गया है। |
हम फॉर्म बॉक्स में सुरक्षा सीमा निर्धारित नहीं करते हैं
एक मॉडरेटर स्क्रीनशॉट को 471 में जोड़ता है। यदि सर्वर एक एकल सत्र की तरह दिखता है, तो उपयोगकर्ता अनुरोध में 471 बनाने के द्वारा किसी अन्य उपयोगकर्ता के अनुरोध पर फाइल जोड़ सकता है। यहां तक कि अगर फ़ाइल एक त्रुटिहीन पीएनजी है तो भी सत्यापित करें कि जो व्यक्ति पहले लॉग इन करता है वह उस अनुरोध तक पहुंचने का हकदार है, फिर इसके अतिरिक्त अधिकार। अंत में, फ़ाइल का खुद ही अनाधिकृत है। समीक्षा. पहचान, लेनदेन अनुमति और फ़ाइल प्रकार तीन अलग नियंत्रण हैं।उपयोगकर्ता द्वारा लिखे गए पाठ को रिकॉर्ड करने का उद्देश्य किसी विशेष चरित्र को हटाने के लिए नहीं है। समर्थन संदेश में 5 <10 इसे अभिव्यक्ति के रूप में संग्रहीत किया जाना चाहिए और पृष्ठ पर पढ़ा जाना चाहिए। समान मूल्य HTML में कोडित है, जबकि यह डेटाबेस क्वेरी को पैरामीटर के रूप में दर्ज करता है। JSON प्रतिक्रिया JSON एनकोडर के साथ भी लिखी गई है। एक एकल "स्वच्छ" फ़ंक्शन के साथ, ये सभी संदर्भ हल करने के लिए काम करते हैं, दोनों वास्तविक संदेशों को बाधित करते हैं, कुछ स्क्रीन छोड़ देते हैं।
यदि सत्र कुकी का उपयोग किसी अन्य आईपी से किया जाता है तो क्या होता है?
जब वेब खाता सत्यापित हो जाता है, तो सर्वर लॉग टोकन लॉगिन और अंतिम वैधता समय में रिकॉर्ड किए गए आईपी पते को नियंत्रित करता है। यदि कोई टोकन कॉपी करता है और इसे एक अलग IP से भेजता है, तो सत्र पंजीकरण से मेल नहीं खाता होगा और अनुरोध उस खाते द्वारा अधिकृत नहीं है। उसी नियम को फिर से प्रवेश करने की आवश्यकता हो सकती है अगर उपयोगकर्ता मोबाइल डेटा से वाई-फाई में आईपी बदल देता है।httpOnly PHP सत्र कुकी में प्रयोग किया जाता है। जब HTTPS का उपयोग किया जाता है, तो सुरक्षित भी सक्षम होता है। httpOnly ब्राउज़र में जावास्क्रिप्ट इसकी कुकी को सीधे पढ़ने के लिए सीमित करता है। सुरक्षित कुकी इसे HTTPS के माध्यम से भेजा जा सकता है। आईपी युग्मिंग एक अलग पते से कैप्चर किए गए टोकन के पुन: उपयोग को सीमित करती है। कुकीज़ सेटिंग्स, MVC आउटपुट कोडिंग और सर्वर पर लॉग इन करें इसलिए यह एक साथ काम करता है।
फ़ाइल अपलोड और सुरक्षित भंडारण
आप कैसे समझते हैं कि एक तस्वीर वास्तव में चित्र है?
ब्राउज़र द्वारा भेजे गए एमआईएमई हेडर को बदल दिया जा सकता है। स्थापना लाइन पर आकार सीमा रखो, अनुमति एक्सटेंशन की जांच करें, फ़ाइल सामग्री से टाइप करें और एक चित्र पुस्तकालय के साथ दृश्य खोलें। पिक्सेल की संख्या को सीमित करें जब एक छोटी संपीड़ित फ़ाइल खोली जाती है, तो यह बहुत अधिक स्मृति का उपभोग कर सकती है। अपलोड की गई छवि को फिर सेकोड करें और नाम द्वारा निर्मित सर्वर को स्टोर करें। लोड हो रहा है निर्देशिका में, PHP को संचालित नहीं किया जाना चाहिए, विशेष फ़ाइलों को डाउनलोड करने में स्वामित्व का नियंत्रण होना चाहिए।फ़ाइल का नाम डबल एक्सटेंशन और सिस्टम द्वारा उत्पन्न
फ़ाइल का नाम Image.png यह हो सकता है। अंत में, पीएनजी लिखते यह साबित नहीं कर सकते कि अंदर का डेटा चित्र है। यह महत्वपूर्ण है ताकि स्थापना के दौरान फ़ाइल प्रकार और दृश्य संरचना को सही किया जा सके। यदि कोई वास्तविक पीएनजी सत्यापन पास करता है, तो सिस्टम की पहचान समर्थित विजुअल रिकॉर्डिंग स्ट्रीम में मूल फाइल नाम के बजाय उपयोग की जाती है। उदाहरण के लिए, संग्रहीत फ़ाइल 8d7c42f1.png प्रारूप में एक एकल दृश्य विस्तार कहा जाता है। उस भाग को जो उपयोगकर्ता फ़ाइल नाम में जोड़ते हैं, सर्वर पर फ़ाइल का नाम निर्धारित नहीं करता है।नाम बदलना, सामग्री का अर्थ है अवरोध नियंत्रण के साथ सत्यापन और लोडिंग के क्षेत्र में चलाने के लिए। न केवल फाइल के नाम को छोटा करें बल्कि एक निष्पादन योग्य सामग्री जिसे चित्र के रूप में दिखाया गया है, सुरक्षित नहीं लाती है। सत्यापित दृश्य को फिर सेकोड किया और केवल अपेक्षित प्रकार की पेशकश की गई लोडिंग लाइन का हिस्सा है।
स्थापना घटक CGI, शेल स्क्रिप्ट, जावास्क्रिप्ट और PHAR को PHP और PHTML जैसे टिप्पणी एक्सटेंशन के साथ निष्पादन योग्य सामग्री के रूप में संबोधित करता है। सामान्य फ़ाइल प्रोसेसर में स्क्रिप्ट सुरक्षा इन प्रकार के सादे पाठ के रूप में संभाल सकती है और फाइल की ओर से .txt जोड़ सकती है। दृश्य अपलोड क्षेत्र फ़ाइल को अस्वीकार करता है जो अपनी अनुमति MIME सूची का अनुपालन नहीं करता है। इस प्रकार, समग्र फ़ाइल को एक सामान्य फ़ाइल के रूप में एड्रेस किया जाएगा। इसका मतलब यह नहीं है कि प्रोसेसर एक टेक्स्ट फ़ाइल स्टोर कर सकता है, उसी फाइल को दृष्टि से माना जाएगा।
SVG में संग्रहीत स्क्रिप्ट से कैसे निपटें?
SVG एक पाठ आधारित संरचना के साथ ड्राइंग का वर्णन करता है। इसे संरचना में स्क्रिप्टुरल, घटना ट्रिगर विशेषता या खतरनाक कनेक्शन में जोड़ा जा सकता है। फ़ाइल ऐसी सामग्री ले सकती है जो स्क्रीन पर एक छोटे से लोगो की तरह दिखाई देने के भीतर पृष्ठ व्यवहार को बदल देगी। इसलिए, यह प्रणाली एसवीजी की सामग्री की भी जांच करती है। स्क्रिप्ट लेबल, इवेंट प्रोसेसर, खतरनाक लिंक योजनाएं और एम्बेडेड सक्रिय तत्व नियंत्रित उदाहरण हैं। गैर सुविधाजनक स्थापना संसाधित किए जाने के बिना अवरुद्ध है।स्थापना क्षेत्र का कार्य भी महत्वपूर्ण है। साधारण उपयोगकर्ता दृश्य क्षेत्र के साथ, समान फ़ाइल नीति होना आवश्यक नहीं है, जो अधिकृत व्यक्ति की डिजाइन उपस्थिति में शामिल है। समीक्षा संरक्षण प्रवाह में, सामान्य लोडिंग बाधाएं हैं और विशिष्ट डिजाइन क्षेत्रों को नियंत्रित करती हैं। इसका मतलब यह नहीं है कि प्रत्येक एसवीजी स्वीकार किया जाता है; यहां तक कि अनुमति क्षेत्र में, फ़ाइल की सामग्री ने अनुमति दी है। लेखा परीक्षा
जब स्थापना पूरी हो जाती है तो फ़ाइल का उपयोग कौन कर सकता है?
यह हर किसी के लिए जनता के लिए खुला हो सकता है, अगर स्क्रीनशॉट अनुरोध समर्थन में उपयोगकर्ता का ईमेल पता हो सकता है। उन दोनों को स्टोरेज के नियमों के समान नहीं होना चाहिए और भले ही छवियां हों। वेब रूट के बाहर समर्थन लगाव रखें, जांचें कि उपयोगकर्ता अभी भी डाउनलोड करने के अनुरोध में संबंधित मांग तक पहुंच गया है। अनुमान लगाने के लिए एक मुश्किल फ़ाइल नाम एक-स्टॉप एक्सेस कंट्रोल है। इसका उपयोग न करें। आप सार्वजनिक रूप से एक फिर से कोडित, गैर-संचालित दृश्य के रूप में प्रस्तुत कर सकते हैं।पूर्वाग्रह उत्पादन के दौरान किसी त्रुटि के मामले में, यह आवश्यक है कि भाग में सभी को खोलने के लिए नहीं। अस्थायी स्थान पर सहेजें और अंतिम नाम से आउटपुट स्थानांतरित करें। वेब सर्वर और PHP पक्ष दोनों पर आकार सीमा निर्धारित करें। उदाहरण के लिए यदि आवेदन 4 एमबी सीमा रखता है, तो इसके सामने सर्वर बहुत बड़े निकायों को स्वीकार करता है, यहां तक कि उस फ़ाइल को खारिज कर दिया जाएगा, टेप की बैंडविड्थ और अस्थायी रूप से अस्वीकार किया जाएगा। भंडारण का उपभोग करता है। अनुरोध में उपयोगकर्ता को एक स्पष्ट संदेश दें जो सीमा से अधिक है जिसे आप फिर से कोशिश कर सकते हैं।
MVC टेम्पलेट्स और SFTP परिवर्तन
MVC के साथ टेम्पलेट और एप्लिकेशन कोड को कैसे विभाजित करें?
हम अपने टेम्पलेट्स में MVC का उपयोग करते हैं। जब एक स्टोर पेज खोला जाता है, तो नियंत्रक अनुरोध को पूरा करेगा और यह निर्धारित करेगा कि कौन से रिकॉर्ड एक्सेस किया जा सकता है। डेटा परत उत्पादों और कीमतों को लाता है। उपस्थिति इसे दिए गए उत्पाद नाम, मूल्य और स्टॉक जानकारी के साथ पृष्ठ पैदा करती है। इस गौरव के लिए धन्यवाद, भुगतान प्रवाह या डेटाबेस उत्पाद कार्ड या किसी थीम के सूची लेआउट को बदलने के लिए। क्वेरी को बदलने की आवश्यकता नहीं है।संपादन योग्य थीम और पैनल फाइलें प्रस्तुति परत से संबंधित हैं। टेम्पलेट नियंत्रक को पीएचपी लेबल, स्क्रिप्ट कमेंटर हेडर द्वारा संचालित किया जा सकता है और सीधे SQL को अवरुद्ध कर सकता है उपस्थिति में संलग्न हो जाता है। यहां तक कि फ़ाइल नाम .php के साथ भी, सामग्री इन नियमों के अधीन है। टेम्पलेट इंजन सत्यापित टेम्पलेट को अपने स्वयं के कार्य प्रारूप में संकलित करता है। गतिशील डेटा बैकएंड के प्रस्तुति पक्ष के लिए अधिकृत है। घटक देता है। कच्चे आउटपुट निर्देशन प्रतिबंधित है, परिसंपत्ति पथ भी सापेक्ष हैं और अनुमत निर्देशिकाओं के साथ सीमित हैं।
एक विषय समर्थन अनुरोध का शीर्षक दिखा सकता है। हेडर यह तय करता है कि कौन से उपयोगकर्ता दिखाए जाएंगे और डेटाबेस से क्या रिकॉर्ड वापस ले लिया जाएगा। यदि थीम फ़ाइल सीधे सर्वर से फ़ाइलों को पढ़ने या नेटवर्क कनेक्शन खोलने के लिए अधिकृत है, तो डिज़ाइन परिवर्तन का प्रभाव स्टोर के डेटा तक फैल गया है।
जब उपयोगकर्ता इनपुट पृष्ठ पर दिखाई देता है तो MVC क्या करता है?
एक उपयोगकर्ता द्वारा खोज बॉक्स को लिखने का मूल्य परिणाम पृष्ठ पर फिर से देख सकता है। XSS का जोखिम होता है जो उसी प्रतिक्रिया में दिखाया गया है। एक समर्थन संदेश रिकॉर्ड किया जाता है, और फिर जब यह किसी अन्य स्क्रीन पर दिखाया जाता है, तो XSS जोखिम पैदा होता है। दोनों मामलों में, ब्राउज़र डेटा कैसे टिप्पणी करेगा, MVC की उपस्थिति को निर्धारित करता है जहां आउटपुट उत्पन्न होता है।टेम्पलेट कम्पाइलर मानक मूल्यों HTML आउटपुट के लिए काम करता है, विशेष वर्णों और नाखूनों को कोड करता है। उदाहरण के लिए, एचटीएमएल टेक्स्ट फ़ील्ड में लिखे जाने पर इनपुट में <script> उपयोगकर्ता को पाठ के रूप में दिखाई देता है। टेम्पलेट का कच्चे मूल्य स्रोत नियंत्रण में भी अवरुद्ध होता है। उन क्षेत्रों में जहां अमीर HTML जरूरतों को स्पष्ट रूप से uç बैकेंड ब्लॉकों का उपयोग किया जाता है। यदि किसी मान का यूआरएल के रूप में प्रयोग किया जाता है तो यूआरएल, अनुमत लिंक चार्ट को सुरक्षित JSON एन्कोडिंग पर भी लागू किया जाना चाहिए यदि इसे जावास्क्रिप्ट को डेटा के रूप में स्थानांतरित कर दिया जाता है।
SFTP के साथ आयोजित टेम्पलेट को कैसे सक्रिय करें?
SFTP सिंक में, फ़ाइल पहले थीम के लिए एक अलग कार्य प्रतिलिपि की बात आती है। सिंक परत नियंत्रण करती है कि फ़ाइल संबंधित विषय से संबंधित है और यह एक संपादन योग्य मार्ग पर स्थित है। रोड रेज़ोल्यूशन निर्देशिकाओं को काम करने वाले क्षेत्र से बाहर संक्रमण और लक्ष्य शेष लिंक को रोकता है। पुराने SFTP प्रतिलिपि के पैनल में किए गए एक नया रिकॉर्ड फ़ाइल अद्यतन को कुचल नहीं करता है। तुलना भी की जाती है।कार्य प्रतिलिपि सक्रिय टेम्पलेट में लेने से पहले सामग्री को स्कैन करती है। शैल कॉल, फ़ाइल रीडिंग या इंडेक्स लिस्टिंग, मीडिया वेरिएबल्स तक पहुंच, CURL और सॉकेट ऑपरेशन इस परत में नियंत्रित उदाहरण हैं। अवरुद्ध परिवर्तन सक्षम टेम्पलेट में नहीं लिखा जाएगा। SFTP के साथ एक वैध सत्र खोलने से फ़ाइल ट्रांसफर की अनुमति मिलती है। यदि साइट उस फाइल द्वारा सक्रिय हो जाती है तो टेम्पलेट चेक करें निर्णय करना।
क्या कार्य प्राधिकरण को एक प्लगइन में दिया जाना चाहिए?
सर्वर की ओर से काम करने वाला एक प्लगइन सीमित है। यदि किसी ऐड-ऑन प्रारूपों में उत्पाद सूची, फ़ाइल अनुमतियों को बदलने या जोड़ने की कोई आवश्यकता नहीं है। उसी अधिकार तक पहुंचने के विभिन्न तरीकों पर एक साथ चर्चा करनी चाहिए जबकि प्रतिबंध निर्धारित किए जाते हैं।| प्राधिकरण क्षेत्र | उपयोग के तरीकों की समीक्षा करने के लिए |
|---|---|
| कमांड निष्पादन | डायरेक्ट शेल कॉल, कमांड प्रतिस्थापन या अलग ऑपरेशन सिस्टम प्रक्रिया शुरू होती है। |
| कोड निष्पादन | पाठ से कोड उत्पन्न करें, फ़ाइल, अप्रत्यक्ष या गतिशील कॉल से कोड अपलोड करें। |
| नेटवर्क एक्सेस | अनुरोध के माध्यम से डेटा पढ़ने, डायरेक्ट सॉकेट, फ़ाइल ट्रांसफर क्लाइंट या नेटवर्क CURL के साथ। |
| फ़ाइल प्रणाली | फ़ाइल पढ़ने और लिखने, सूचकांक लिस्टिंग, लिंक निर्माण या परिवर्तन अनुमति। |
| अनुप्रयोग वातावरण | वातावरण चर पढ़ना, ऑपरेटिंग सेटिंग्स बदलना या सामान्य अनुप्रयोग स्थिति का उपयोग करना। |
सर्वर एक्सेस और कनेक्शन की जानकारी
डेटाबेस पासवर्ड का उपयोग कहां करें?
एप्लिकेशन को डेटाबेस से कनेक्ट करने के लिए एक वैध पासवर्ड की आवश्यकता होती है। कनेक्शन प्रवाह में हम समीक्षा करते हैं, पासवर्ड सर्वर एन्क्रिप्टेड में संग्रहीत होता है और उस एप्लिकेशन प्रक्रिया द्वारा हल किया जाता है जो लिंक को जोड़ता है। इस प्रकार, कॉन्फ़िगरेशन रिकॉर्ड को देखना अकेले डेटाबेस पासवर्ड को पढ़ा नहीं सकता है।प्रबंधन और समर्थन स्क्रीन प्रक्रिया के लिए आवश्यक जानकारी दिखाना चाहिए क्योंकि कनेक्शन काम नहीं करता है। पासवर्ड का खुला मूल्य इन स्क्रीन या त्रुटि प्रतिक्रियाओं में शामिल नहीं होना चाहिए। हल स्विच के साथ, एन्क्रिप्टेड पंजीकरण को अलग से रखा जाना चाहिए और उस प्रक्रिया तक सीमित होना चाहिए जो कुंजी तक पहुंच बनाता है। यह एक्सेस अलगाव दैनिक समर्थन लेनदेन पर पासवर्ड देखने की आवश्यकता को समाप्त करता है।
PleskFail2Ban और एक्सेस सुरक्षा में
लिनक्स पर PleskFail2Ban, जिसे चयनित सेवाओं के लॉग की निगरानी में सक्रिय किया जा सकता है। प्रत्येक सेवा के लिए परिभाषित नियम यह निर्धारित करता है कि कौन से रिकॉर्ड गणना करेंगे, कितने परीक्षण उस समय सीमा को भर देंगे और कब तक इसे अवरुद्ध कर दिया गया है। उदाहरण के लिए यदि एक ही IP से SSH तक प्रविष्टियों में विफल रहे हैं, तो संबंधित नियम अस्थायी रूप से फायरवॉल पर IP की पहुंच को काट सकता है। Plesk इस तरह के पैनल, एसएसएच और मेल के रूप में सेवाओं विभिन्न लॉग्स और नियमों के साथ देखा जा सकता है।Plesk'निर्मित इनपुट सुरक्षा सीमाएं पैनल और एपीआई से प्रविष्टियों को विफल करती हैं। व्यवस्थापक का उपयोग कुछ आईपी पते या नेटवर्क पर भी खोला जा सकता है। डेटाबेस में दूरस्थ कनेक्शन की आवश्यकता नहीं है कि खाते स्थानीय पहुंच तक सीमित हो सकते हैं। यदि एक अलग अनुप्रयोग सर्वर जुड़ा हुआ है, तो केवल प्रासंगिक डेटाबेस खाते तक पहुंच आवश्यक स्रोत से दी जाती है।
ModSecurity एक HTTP अनुरोध सामग्री का मूल्यांकन करता है। Fail2Ban उन घटनाओं के अनुसार IP स्तर को संसाधित करता है जो उनके सर्विस लॉग पर देखी जाती हैं। चूंकि वे उसी आईपी एकाधिक लोगों को साझा कर सकते हैं, इसलिए सीमा और बाधा अवधि को सेवा के अनुसार समायोजित किया जाना चाहिए, दैनिक बाधाओं की निगरानी करनी चाहिए।
Plesk Fail2Ban और इनपुट संरक्षण · प्रबंधक पहुंच सीमाएं · डेटाबेस एक्सेस नियम
घनत्व, बैकअप और वापसी
Pleskवास्तव में त्वरित खुला पेज
Plesk साइट पर साइटों के लिए अलग PHP-FPM पूल और मेमोरी सीमा का प्रबंधन किया जा सकता है। डोकर, प्रोसेसर और स्मृति सीमाओं में इस्तेमाल की जाने वाली एक स्थापना में, केवल पढ़ने वाले एप्लिकेशन फ़ाइलों और अलग सेवा ID काम के प्रभाव को सीमित करते हैं। मुख्य पृष्ठ की गति ठोस कार्यों को निर्धारित करती है: दृश्य आयाम, डेटाबेस क्वेरीज़ और पहली प्रतिक्रिया के इंतजार से प्रक्रिया। सामान्य पृष्ठों का कैशिंग प्राप्त करें, उपयोगकर्ता के सामान्य कैश के बाहर निजी पैनल रखें। पूंछ पर प्रतीक्षा करने वाले सबसे धीमी गति से पांच प्रतिक्रियाओं और PHP अनुरोधों की निगरानी करें।कंटेनर खोलने से पहले क्या उपाय करना चाहिए?
Zonelyहमारा लक्ष्य संभव के रूप में कम संसाधनों का उपयोग करके हर अनुरोध को पूरा करना है। हम सीपीयू समय, रैम उपयोग, डिस्क और नेटवर्क एक्सेस और डेटा की निगरानी करते हैं जो स्वैप क्षेत्र में लिखे गए हैं। यह प्रोसेसर और डिस्क को राहत देता है जो कहीं भी अनावश्यक नहीं है। कैश सीमित शेष रैम खपत को बनाए रखने के लिए। कम मेमोरी के साथ एक अनुरोध को पूरा करने के लिए, हम लगातार स्वैप क्षेत्र की तलाश कर रहे हैं। प्रतिक्रिया बढ़ा सकते हैं। यह संसाधन खपत के साथ तीव्रता में प्रतिक्रिया समय और त्रुटि दर को दर्शाता है कि एक परिवर्तन काम नहीं करता है।जब उपयोगकर्ता कहते हैं "साइट जमे हुए" पहला भेद है जहां प्रतिक्रिया की उम्मीद है। हर किसी के लिए ओपन परिणाम पृष्ठ त्वरित है, SQL क्वेरीज़ से शुरू होता है जो लॉग इन करने वाले उपयोगकर्ता के पैनल की तुलना में उसी समय काम करता है। यदि स्थैतिक तस्वीर धीमी है तो नेटवर्क, डिस्क या सर्वर क्षमता की समीक्षा भी की जानी चाहिए। PHP पूल में सभी कर्मचारी बाहरी सेवा से धीरे-धीरे जवाब देने का इंतजार कर रहे हैं, CPU उपयोग कम है। यहां तक कि अगर नए अनुरोध क्रम में रहते हैं। कर्मचारियों की संख्या बढ़ाने से डेटाबेस को एक साथ क्वेरी भेजकर संकीर्णता बढ़ सकती है।
उदाहरण के लिए, आप एक बार फिर परिणाम तालिका की गणना कर सकते हैं और प्रत्येक उपयोगकर्ता के लिए पुनरावर्तन के बजाय थोड़े समय के लिए भागीदार की पेशकश कर सकते हैं। संबंधित "मेरे खाता" पृष्ठ और टोकरी उपयोगकर्ता के लिए विशेष हैं। कैश नियम बदलने के बाद, दो अलग-अलग परीक्षण खातों के साथ उसी पते को खोलें। यदि दूसरा उपयोगकर्ता अपने पहले उपयोगकर्ता का नाम, बैलेंस या गाड़ी देखता है, तो प्रदर्शन उपलब्ध है। उदाहरण के लिए, डेटा प्रकट किया गया है। पृष्ठ के उद्घाटन समय को देखते हुए परीक्षण को पूरा न करें।
जब बैकअप वापस आता है तो स्टोर किस समय रहेगा?
सोचिए कि आपने सुबह 03.00 या दोपहर के भोजन से भुगतान खो दिया है। प्रदाता को पैसा मिला है और गेम में कई पुरस्कार वितरित किए जा सकते हैं। कुछ पुरस्कार जो पुराने डेटाबेस पर तुरंत चलाते हैं, दूसरे समय वितरित कर सकते हैं। पहले अलग-अलग वातावरण में बहाल स्टोर खोलें। बैकअप के बाद के भुगतान और वितरण आईडी की तुलना करें, फिर लापता आदेश निर्धारित करें, फिर कतार चुनें। पुनरारंभ करें। एक सामुदायिक साइट के लिए वसूली प्रोवा अकेले "बैक्ड" के नियंत्रण से अधिक मूल्यवान है।अंतिम प्रोवा सरल है: गलत प्रकार की फ़ाइल भेजें, एक वैध छोटी तस्वीर अपलोड करें और इस समय एक सामान्य उपयोगकर्ता की परिणाम तालिका खोलें। फिर बैकअप को एक अलग वातावरण में पुनर्स्थापित करें। यह चार प्रक्रिया दर्शाती है कि एक सुरक्षा नियम उपयोगकर्ता को ब्लॉक नहीं करता है और वास्तविक घटना के बाद क्या बचाता है।
OWASP फ़ाइल अपलोड गाइड · Cloudflare सत्यापन पेज




“10 से 10 मैं भी अन्य सॉफ्टवेयर पर सुविधा नहीं है।